Остин, Тексас / САЩ, 9 септември 2026 г., CyberNewswire
Деветдесет и пет процента от организациите вярват, че имат видимост върху уязвимостите на своите изкуствен интелект (AI) и машинни самоличности, но едва 36% действително ги наблюдават.
SpyCloud, лидерът в защитата от заплахи за самоличността, публикува днес своя годишен SpyCloud Identity Threat Report. Проучването показва, че нечовешките самоличности (NHIs) — AI агенти, сервизни акаунти, API ключове и токени за автентификация, които се свързват с вътрешни системи — са се превърнали в най-честия маршрут, по който атакуващите проникват в предприятията.
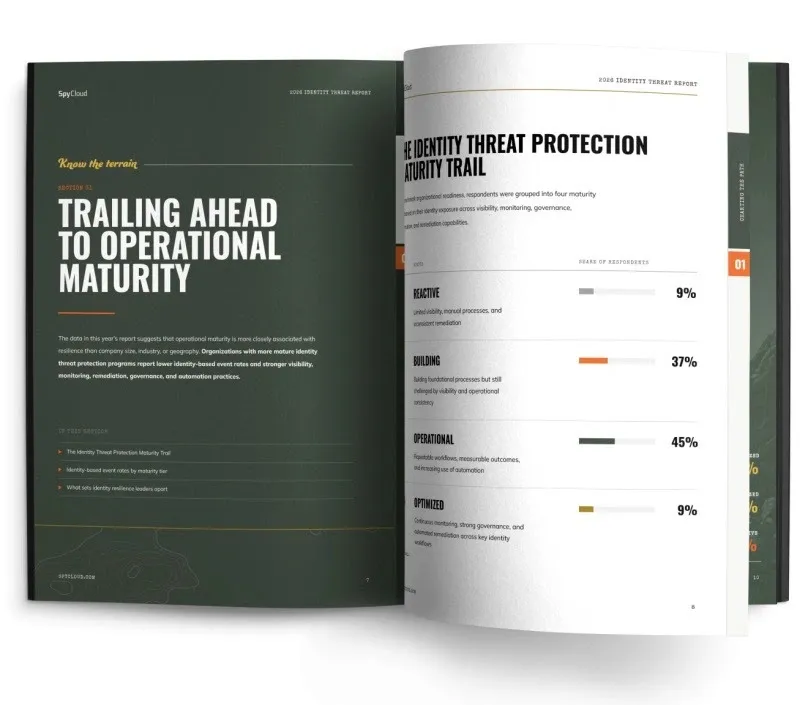
Доклад на SpyCloud за заплахите за самоличността през 2026 г., Източник: SpyCloud
Проучването установи, че компрометираните нечовешки самоличности (31%) са почти два пъти по-вероятно да бъдат основна точка на вход в сравнение с фишинга и социалното инженерство (17%), което е на второ място.
Злоупотребата с нечовешки самоличности е и най-често съобщаваният тип инцидент, свързан със самоличността (42%), но въпреки това огромното мнозинство от организациите не ги наблюдават.
Въпреки че 95% от организациите вярват, че разполагат с адекватна видимост върху уязвимостите, свързани с AI и нечовешки самоличности, едва 36% ги наблюдават, което прави машинните самоличности най-малко преглежданата категория рискове в доклада.
Задълбочавайки проблема, 68% от организациите са претърпели инцидент, свързан със самоличността, през същия период, като засегнатите са претърпели средно по осем инцидента.
Организациите обикновено поддържат ясен инвентар на своите служители, но малко от тях разпростират тази видимост върху сервизните акаунти, API ключовете и AI агентите, които се автентифицират в техните системи всеки ден.
Тези самоличности се създават за удобство и често притежават значителни привилегии, но в повечето среди никой не носи отговорност за тях: сервизният акаунт не преминава през процес по прекратяване на достъпа, не ротира сам своите данни за достъп и не се проваля на MFA проверка, така че след като бъде разкрит, той може да остане използваем с месеци.
„Тязи асиметрия е точно това, от което се възползват атакуващите“, заяви Тревър Хилигос, главен разузнавателен директор на SpyCloud. „Всяка една от тези самоличности е постоянна покана, която се подновява сама, докато някой не забележи.“
Тазгодишният доклад се основава на проучване сред 750 лидери и специалисти по киберсигурност в организации с над 500 служители в Северна Америка (САЩ и Канада), Обединеното кралство и избрани европейски пазари — Испания, Германия, Нидерландия, Австрия и Швейцария.
Той анализира как организациите откриват, отстраняват уязвимости и управляват заплахите за самоличността както при хората, така и при нечовешките самоличности.
Допълнителни ключови констатации включват:
- Внедряването на AI превъзхожда управлението. Почти всички организации (91%) използват AI инструменти или агенти с достъп до вътрешни системи, приложения или данни, но едва 56% имат официално управление и отговорност за произтичащите привилегии. Други 41% разчитат на неофициални процеси или частична отговорност, оставяйки неоторизиран достъп (shadow access) — привилегировани връзки, работещи извън нормалното управление и мониторинг.
- Слепите петна при разкрити сесии съответстват на по-висок брой инциденти. Организациите, които са имали видимост върху откраднати бисквитки за сесии, са претърпели инциденти, свързани със самоличността, със значително по-нисък процент (37%) спрямо тези, които са нямали такава видимост (50%).
- Бисквитките за сесии и токените позволяват на киберпрестъпниците да заобикалят контроли за автентификация като MFA, като възобновяват вече автентифицирана сесия. Това им дава доверен достъп до приложения и данни. Затова не е изненада, че проучването на SpyCloud показва, че данните за сесии са изпреварили паролите като основна цел на атакуващите.
- Фишингът и зловредният софтуер остават основният механизъм за доставка. Фишингът и социалното инженерство се посочват като чест път за достъп при инциденти със самоличността (37%), като 40% съобщават за непълна видимост върху успешни фишинг атаки, а 53% виждат заразявания със зловреден софтуер единствено на управлявани устройства.
- Зловредният софтуер и разкритият достъп оглавяват списъка с инциденти в веригата за доставки. Заразяването със зловреден софтуер на устройства на трети страни (23%) и разкритите API ключове или достъп до приложения, включващи доставчици и партньори (22%), са водещите съобщени причини за инциденти в веригата за доставки.
- Разкритията при трети страни се откриват, но не се затварят. Почти 40% от организациите нямат последователен процес за потвърждаване, че дадено разкриване на самоличност на трета страна наистина е било коригирано, въпреки че 32% посочват подобряването на управлението на риска във веригата за доставки и доставчиците сред планираните си инвестиции за следващите 12 до 18 месеца.
Нечовешките самоличности и разкритията при трети страни създават нови пътища към предприятията, докато откраднатите сесии осигуряват на киберпрестъпниците начини да заобикалят контролите, предназначени да защитават автентифицираните потребители.
„Всеки контрол, който работи, тласка атакуващите към това, което той не покрива — подсилихме паролите, затова те се насочиха към сесиите; затегнахме акаунтите на служителите, затова те потърсиха сервизните акаунти и връзките с доставчици“, добавя Хилигос.
„SpyCloud продължава да следи внимателно поведението на авторите на заплахи, за да разбере накъде се придвижват атакуващите, кои данни ценят и как тези модели се променят с течение на времето.“
Непрекъснатият мониторинг и автоматизацията отличават най-устойчивите програми за сигурност на самоличността
Компрометирането на самоличността създава непрекъсната оперативна тежест, която надхвърля първоначалния инцидент, и скоростта, с която организациите реагират, има пряко въздействие върху бизнес резултатите.
Онези, които разчитат на ръчно отстраняване на уязвимости случай по случай, съобщават за по-високи разходи за реагиране на инциденти спрямо организациите с високо ниво на автоматизация (39% срещу 32%) и по-голяма загуба на доверие от страна на клиенти или партньори (47% срещу 36%).
Докладът представя и модела за зрялост на защитата от заплахи за самоличността на SpyCloud (Identity Threat Protection Maturity Model), който групира респондентите четири нива на зрялост — Реактивно, Изграждащо се, Оперативно и Оптимизирано — въз основа на видимостта, мониторинга, управлението, автоматизацията и отстраняването на уязвимости.
Констатациите показват, че колкото по-зряла е една програма за самоличности, толкова повече тя разчита на непрекъснат мониторинг на компрометирани самоличности и автоматизирано корегиране — и точно тази комбинация действително намалява броя на инцидентите.
В мащаба на голямо предприятие част от служителите, доставчиците и машинните акаунти на организацията ще бъдат компрометирани в близко бъдеще, независимо колко силни са нейните контроли. Това, което променя бизнес резултатите, е колко долго това разкриване остава използваемо.
„Повечето програми за самоличности все още се оценяват по това дали е възникнало компрометиране. Това е грешното табло с резултати“, каза Деймън Фльори, главен продуктов директор в SpyCloud.
„Организациите, които комбинират непрекъснат мониторинг на самоличностите с автоматизирано отстраняване на уязвимости при служителите, създават най-големи пречки за престъпниците и получават най-голямо предимство в предотвратяването на последващи атаки.“
Потребителите могат да получат достъп до пълния доклад за заплахите за самоличността на SpyCloud за 2026 г. без попълване на форми и да сравнят своята организация спрямо Модела за зрялост на защитата от заплахи за самоличността, като преминат безплатната оценка тук.
За SpyCloud
SpyCloud трансформира събрани данни от darknet, за да възпрепятства киберпрестъпността. Неговите автоматизирани решения за защита от заплахи за самоличността използват усъвършенстван анализ и AI, за да ускорят разследванията и да защитят самоличностите на персонала, потребителите и доставчиците от най-сериозните заплахи: заобикаляне на автентификация, отвличане на сесии, злонамерени вътрешни лица, превземане на акаунти, ransomware и измами.
Данните от заразени със зловреден софтуер устройства, успешни фишинг атаки, списъци с комбинации от данни за достъп (combolists) и пробиви при трети страни захранват и много популярни услуги за мониторинг в dark web и защита от кражба на самоличност.
Сред клиентите са 7 от компаниите в Fortune 10, както и стотици глобални предприятия, средни компании и държавни агенции по целия свят.
С централа в Остин, Тексас, SpyCloud разполага с над 250 експерти по киберсигурност, чиято мисия е да защитават бизнеса и потребителите от откраднатите данни за самоличност, които престъпниците използват, за да ги атакакуват в момента.
За да научите повече и да видите данни за компрометирани ресурси на вашата компания, посетете spycloud.com.