Киберпрестъпниците използват автономни AI агенти, за да превърнат компрометираните облачни системи в бързодействащи платформи за кражба на идентификационни данни.
В един скорошен случай атакуващите са планирали, създали и стартирали мащабна кампания за по-малко от шест часа, открадвайки хиляди данни за достъп на трети страни.
Операцията показва как атакуващите могат да комбинират AI инструменти за програмиране, автоматизирано сканиране и облачни ресурси, за да работят със скорост, която преди е изисквала по-голям екип и значително повече време.
Вместо ръчно да проверяват системи и да коригират грешки, агентите са поели голяма част от работата сами. Анализатори от Google Cloud са идентифицирали активността, докато са проследявали нарастващата употреба на автоматизация, задвижвана от изкуствен интелект, при реални прониквания.
От Google Cloud заявяват в доклад, споделен с Cyber Security News (CSN), че атакуващите са използвали AI чатбот за програмиране, подкана (prompt) и предварително конфигурирани инструкции, за да осъществят кампанията.
Инцидентът е част от по-широка промяна в киберпрестъпността. Атакуващите все по-често използват изкуствен интелект за сканиране за слабости, създаване на фишинг съдържание, писане на зловреден код, кражба на тайни и запазване на достъпа след първоначалното проникване. Тази тенденция прави бързото откриване и надеждната облачна сигурност по-важни от всякога.
Хакери използват автономни AI агенти
Мотивираните от финансова печалба киберпрестъпници първо са компрометирали облачната инфраструктура на дадена организация, а след това са я използвали като отправна точка за своята операция.
Работата от доверена облачна среда е помогнала на техния трафик да изглежда по-легитимен и е затруднила защитниците бързо да разграничат зловредната активност от нормалните услуги.
Рамката (framework), задвижвана от AI, е използвала файлове с писмени инструкции като оперативни наръчници. Тези инструкции са направлявали агентите при сканирането за уязвимости, събирането на данни за достъп, отстраняването на неизправности и ротацията на IP адреси, без да са необходими постоянни решения от страна на човек.
Резултатът е бил кампания, която е събрала данни за достъп в мащаб, обикновено свързван с много по-големи престъпни групи.
Това се различава от традиционните програми за кражба на информация (info stealers), които обикновено чакат жертвата да стартира злонамерен софтуер и след това събират данни от това устройство.
В този случай агентите активно са търсили в сървърните системи, идентифицирали са слабости и са извършвали целеви действия срещу онлайн инфраструктурата.
Кампанията подчертава рисковете, описани в скорошни доклади за пробиви в корпоративни мрежи от AI агенти, където автоматизираните агенти могат да картират услуги, да откриват открити токени и да се придвижват към ценен администраторски достъп.
След като бъдат събрани валидни данни за достъп, престъпниците могат да ги използват повторно за облачен достъп, измами, шпионаж, изнудване или допълнителни атаки.
Изследователите са открили и открит команден сървър (command-and-control), хостващ отделна автоматизирана рамка за разузнаване и управление на данни за достъп, наречена Recon.
Неговото контролно табло е било предназначено да организира, валидира и управлява над 23 800 откраднати тайни в реално време, включително API ключове, свързани с облачни и AI услуги.
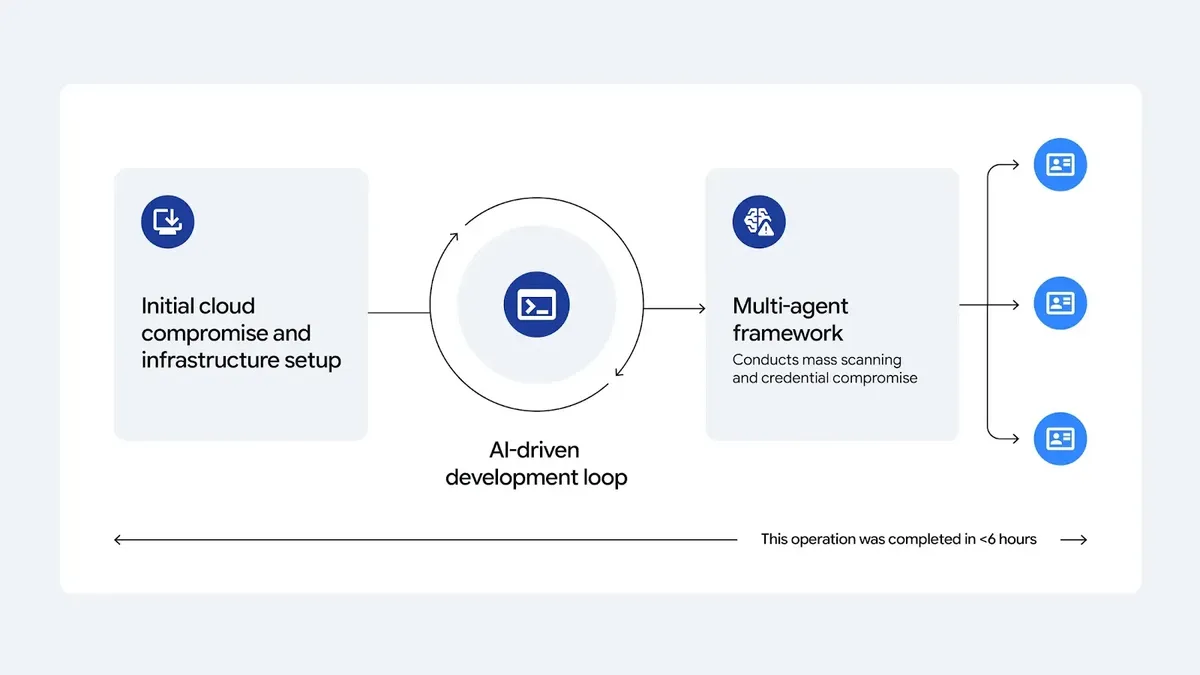
Първоначалният доклад илюстрира как атакуващите са комбинирали компрометирани облачни ресурси, AI-генерирани инструкции, автоматизирано сканиране и събиране на данни за достъп в една ускорена операция.
Облачните системи и средите за разработка са изложени на нарастващ риск
Атаката показва защо данните за достъп до облачни услуги и средите за разработка са се превърнали в цели с висока стойност. Един-единствен открит токен за достъп може да даде на атакуващите доверен път до облачни услуги, хранилища със исходен код, пайплайни за автоматизация и чувствителни бизнес данни.
Рисковете са подобни на описаните при атаки с откраднати облачни данни за достъп, при които валидните ключове могат да позволят на нападателите да влязат като одобрени потребители.
AI средите за програмиране могат да създадат допълнителни пролуки, когато разработчиците изтеглят незащитени пакети, клонират променени хранилища или позволяват на инструментите да обработват ненадеждни файлове в работната среда.
В свързана активност групата UNC6780 е използвала компрометирани профили на разработчици, за да разпространява троянизирани ресурси, и е насочила атаките си към CI/CD среди за извличане на токени за автентификация.
Инструментът за кражба на данни за достъп DUSTMAKER също е забелязан да крие файлове в често използвани директории на AI среди за програмиране.
Той би могъл да използва злонамерени конфигурационни файлове, за да накара асистент да изпълни скриптове по време на рутинна работа по разработка, докато фалшиви задачи в пайплайна, дегизирани като AI помощни програми, търсят допълнителни токени и ключове.
Организациите трябва да третират конфигурациите на AI инструменти, токените на разработчиците и API ключовете за облачни услуги като чувствителни данни за достъп.
Екипите по сигурност трябва бързо да ротират компрометираните ключове, да прилагат права с най-ниски привилегии, да защитават CI/CD средите, да преглеждат зависимостите от трети страни и да разследват неочаквани задачи за автоматизация или промени в конфигурацията на работната среда.
Екипите трябва също така да наблюдават облачната си активност за необичайни API повиквания, непознати сервизни профили, неочаквани публични услуги и съмнително изходящо сканиране.
На насоките от анализите на кражби чрез тайпоскуатинг на npm пакети показват защо проверките на зависимостите и сканирането за тайни остават от съществено значение за екипите по разработка.
Констатациите не означават, че автономната експлоатация вече е масово явление при всяко проникване. Те обаче показват, че AI агентите могат да намалят забавянето между пробива и кражбата на данни за достъп.
Защитниците се нуждаят от контроли, които могат да откриват злоупотреби със същото темпо, особено след като атакуващите продължават да комбинират AI автоматизация с познати методи като откраднати данни за достъп, уязвими услуги и зловредни пакети.
Индикатори за компрометиране (IoCs):-
| Type | Indicator | Description |
|---|---|---|
| Package name | tiktoken_mcp | Trojanized fork of a legitimate MCP server published to PyPI by UNC6780. |
| Repository name | azure-functions-mcp-extension | Official organizational GitHub repository reportedly targeted for malicious code injection. |
| Directory | .claude/ | Hidden AI coding workspace directory abused by DUSTMAKER. |
| Directory | .vscode/ | Hidden IDE workspace directory abused by DUSTMAKER. |
| Directory | .cursor/ | Hidden AI coding workspace directory abused by DUSTMAKER. |
| File name | setup.mjs | Script referenced as capable of being executed through malicious workspace configuration. |
| File name | _index.js | JavaScript loader file containing prompt-injection comments intended to disrupt LLM security analysis. |
| File name | AGENTS.md | Agentic configuration file exposed on the Recon command-and-control server. |
| File name | KNOWLEDGE.md | Knowledge file exposed on the Recon command-and-control server. |
| File name | agentic_vuln_research.md | Vulnerability-research instruction file exposed on the Recon server. |
| Directory | .openclaw/ | Modular framework directory observed on the exposed Recon server. |
| Directory | memory/ | Framework directory observed on the exposed Recon server. |
| File name | secrets.json | Cline configuration file targeted by ACRSTEALER for potential plaintext API keys. |
| File name | config.yaml | Continue AI configuration file targeted by ACRSTEALER for API keys and model-routing endpoints. |
Забележка: IP адресите и домейните са умишлено обезвредени (напр. [.]), за да се предотврати случайното им разрешаване или създаване на хипервръзки. Възстановете оригиналния им вид само в рамките на контролирани платформи за анализ на киберзаплахи като MISP, VirusTotal или вашата SIEM система.
Поддържайте вашия SOC център информиран за активен зловреден код и фишинг в рамките на 24 часа от появата им. Изпробвайте ANYRUN, за да предотвратите инциденти с ранно откриване.