Orchid Security обяви функционалности за откриване на отклонения в идентичността (identity drift detection) и аварийни прекъсвачи (kill switches) на ниво приложение за AI агенти. Те могат да изпълнят оторизирани цели извън първоначалното си ниво на привилегии за броени секунди. На AI агентите не им се налага да „пробиват“ контроли за сигурност или защитни ограничения в работните процеси.
AI агентите могат да откриват и използват дълга по отношение на идентичността (identity debt), вече вграден в предприятието: твърдо кодирани данни за автентификация, изоставени акаунти, неуправляеми пътища за автентификация и прекомерни разрешения. Новите контроли за готовност за AI помагат на предприятията да разширяват внедряването на изкуствен интелект, без да губят контрол.
Внедряването на AI вече е пряка директива на борда на директорите
Управителните съвети преминаха от въпроса дали техните компании трябва да внедрят AI към въпроса колко бързо могат да го разширят. Противопоставянето вече не е жизнеспособна позиция за сигурност. Това, от което се нуждаят предприятията, е защитим план, който позволява внедряването, докато държи автономните агенти в рамките на оторизираните граници.
„Трансформацията чрез AI е вълнуваща. Хигиената на идентичността – не е“, заяви Рой Катмор, главен изпълнителен директор на Orchid Security. „Управителните съвети вече не питат дали AI ще бъде приет – те питат защо процесът не се движи по-бързо, а екипите по сигурност не могат да отговарят с общо „не“. Предприятията трябва да наблюдават как действат агентите, да разбират кога възникват отклонения и да ги управляват незабавно, включително чрез прекратяване на правомощията, чрез които те оперират.“
Препятствието не е поведението на агента. Това е онова, което агентите наследяват. Не е необходимо агентите да заобикалят контролите за сигурност, за да надхвърлят предвидения си обхват – те откриват и използват дълга по отношение на идентичността, който вече съществува в предприятието: твърдо кодирани данни за автентификация, изоставени акаунти, неуправлявани пътища за автентификация и прекомерни разрешения. Докладът Identity Gap 2026 на Orchid установи, че 57% от идентичностите в предприятията са невидими и неуправлявани. Агентите могат да превърнат тази „тъмна материя“ на идентичността в активен път към повишени привилегии за секунди или минути – много по-бързо, отколкото периодичните прегледи на управлението могат да го открият или ограничат.
Оперативна рамка за внедряване на агенти: Наблюдение→ Разбиране→ Управление→ Доказване
Orchid осигурява непрекъсната, подлежаща на одит готовност и защитимост за AI:
- НАБЛЮДЕНИЕ (OBSERVE): Откриване на AI агентите и идентичностите, приложенията, данните за автентификация, инструментите и пътищата за достъп, чрез които те оперират. Непрекъснато прихващане на реалното поведение, а не само на конфигурираното в средата за разработка.
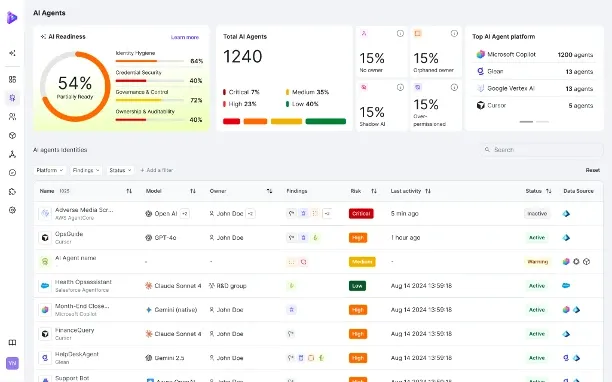
- РАЗБИРАНЕ (UNDERSTAND): Сравняване на поведението по време на работа с първоначалната цел и оторизирания обхват на агента. Orchid прилага етикети за готовност към приложения, акаунти и пътища за достъп, разкривайки пропуски в хигиената на идентичността, прекомерни разрешения и среди, които все още не са безопасни за достъп от агенти.
- УПРАВЛЕНИЕ (GOVERN): Когато поведението или действителните правомощия се отклонят от политиката, Orchid организира действия чрез съществуващата инфраструктура за идентичност, сигурност и AI на организацията. Действията могат да включват намаляване на разрешенията, отнемане на данни за автентификация, прекъсване на връзката с инструменти, временно спиране на работни процеси или уникално активиране на собствен авариен прекъсвач (kill-switch) на ниво приложение.
- ДОКАЗВАНЕ (PROVE): Orchid генерира защитима одитна следа, свързваща всяко действие на агента с използваната идентичност, веригата на делегиране, пътя за достъп, бизнес контекста, засеченото отклонение и последващата реакция за управление.
Какво трябва да могат да демонстрират предприятията
Преди автономните агенти да бъдат внедрени в широк мащаб:
- Хигиена на идентичността: Всеки изоставен, неактивен, локален и свръхпривилегирован акаунт се идентифицира и му се присвоява статус на готовност.
- Предпазни ограничения за оторизация: Организацията може да определи кой или какво може да действа, от чие име, с каква цел и при какви условия.
- Разбиране по време на работа: Реалното поведение на агента може да се сравнява непрекъснато с одобреното намерение, разрешенията и очакваните пътища за достъп.
- Универсална одитируемост: Всяко действие може да бъде атрибутирано към идентичност, верига на делегиране, приложение, път за достъп и бизнес контекст.
- Приложима реакция: Предприятието може незабавно да ограничи или прекрати правомощията, чрез които оперира отклонилият се агент.
Регулаторите се обединяват около същите изисквания. Черновата на Cyber AI Profile на NIST отбелязва, че „независимо къде се намират организациите в своето AI пътешествие, техните програми за киберсигурност се нуждаят от подходи за управление на риска, които поддържат и интегрират реалностите на напредъка в AI“. В Европа DORA задължава финансовите субекти да демонстрират контрол върху достъпа до ИКТ и зависимостите от трети страни – задължение, което не спира само защото субектът, който действа, е агент, а не човек.
Наличност
След последните подобрения на агентите в контролната равнина за идентичност (Identity Control Plane) на Orchid през май, следните възможности вече са налични:
- Етикетиране на готовността за AI в приложения, идентичности и пътища за достъп
- Констатации за хигиената на идентичността и рисковете за сигурността за изоставени, неактивни, свръхпривилегировани и съмнителни акаунти
- Непрекъснато откриване на отклонения между предвидената цел на агента и наблюдаваното поведение
- Координирана реакция, включително аварийни прекъсвачи на ниво приложение, които ограничават разрешенията, отнемат данни за автентификация, прекъсват връзката с инструменти или спират работните процеси на агентите
- Генериране на одит, документиращ активността на агента, контекста на идентичността, засеченото отклонение и предприетата реакция
Orchid също така разшири своята екосистема от интеграции:
- Palo Alto Networks Idira: Сертифицирана PAM интеграция, която открива привилегировани акаунти, неизвестни досега за Idira, и ги поставя под управление.
- Splunk Enterprise Security: Предварително изградена интеграция, която предава телеметрия за идентичността към SOC за корелация, разследване и реакция на инциденти.
Шанън Уилкинсън, CIO и CISO във Findlay Automotive Group, описа напрежението от гледна точка на практиката: „Предизвикателството е как да дадем възможност на бизнеса да се движи по-бързо и да реализира продуктивността, която AI агентите носят, но честно казано това плаши много от нас. Във Findlay залагаме силно на AI, за да изградим по-добро потребителско изживяване. В същото време трябва да дефинираме насоки, да поставим защитни рамки и най-вече да знаем какво правят идентичностите.“
Предприятията игнорират „тъмната материя“ на идентичността като цяло и лошата хигиена на идентичността в частност от дълго време – което е една от причините днес авторите на заплахи да предпочитат да влизат с легитимни данни за достъп, вместо да извършват хакерски пробиви. Излагането на AI агентите на целия този хаос от идентичности, натрупан с течение на времето, е сигурна рецепта за бедствие.