Компанията за здравни технологии Veradigm разкри изтичане на данни след инцидент с киберсигурността при един от нейните външни доставчици, който изложи на риск лични данни на пациенти.
Компанията заявява, че инцидентът не е причинил оперативни смущения, но е засегнал малък брой клиенти.
Известна по-рано като Allscripts Healthcare Solutions, Veradigm е базирана в Чикаго компания за здравни технологии, която предоставя на медицински практики софтуер за електронни здравни досиета, електронни предписания, ангажиране на пациенти, управление на практики и управление на приходния цикъл.
Хиляди болници, клиники и биофармацевтични фирми в Съединените щати използват нейните решения.
Компанията посочва в подадено заявление до Комисията по ценните книжа и борсите на САЩ (SEC), че атакуващ е придобил идентификационни данни от средата на доставчик за API на Veradigm, резервирано за обслужване на клиенти. След това авторът на заплахата е използвал достъпа си, за да копира данни на пациенти.
Разкритието на Veradigm отбелязва, откраднатите данни включват лични данни и номера на социалното осигуряване (SSN) за някои от пациентите. Клиничната и медицинската информация са останали защитени.
„Компрометираните идентификационни данни на доставчика са предоставили достъп само през този ограничен интерфейс и не са предоставили достъп до никоя друга част от средата на компанията, включително по-широката мрежа, сървъри, бази данни или други системи на компанията“, заявява компанията в подаденото заявление до SEC.
След откриването на пробива Veradigm е инициирала процедурите си за реагиране при инциденти, уведомила е правоприлагащите органи и в момента разследва за установяване на обхвата.
Засегнатите клиенти и лица се уведомяват, като при необходимост се предлагат услуги за мониторинг на кредита.
Разследването продължава, но въз основа на наличната информация Veradigm не смята, че съществува разумна вероятност инцидентът да засегне съществено нейния бизнес, операции, финансово състояние или резултати.
Рансъмуер групата The Gentlemen пое отговорност за атаката
Въпреки че разкритието на Veradigm не идентифицира атакуващия, рансъмуер групата The Gentlemen пое отговорност за проникването на 5 септември и включи компанията в своя сайт за изтичане на данни.
Авторът на заплахата твърди, че разполага с 3,5 милиона досиета на пациенти, които включват пълни имена, домашни адреси, номера на социалното осигуряване, имейл адреси, телефонни номера и лични данни на гаранти.
Киберпрестъпникът заплашва да публикува откраднатите данни до петък, 11 септември, ако компанията не влезе в преговори за плащане на откуп.
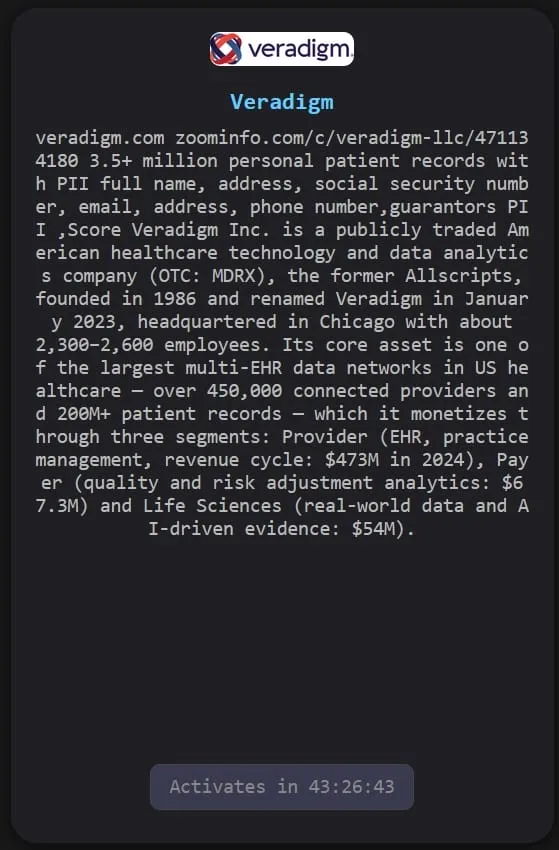
Злонамереният субект The Gentlemen се появи около средата на 2025 г. и действа като група за двойно изнудване, комбинирайки кражба на данни с криптиране на данни в системи Windows, Linux, NAS, BSD и ESXi.
На своя сайт за изтичане на данни групата е посочила над 800 жертви от 86 държави и различни сектори, включително производство, технологии, здравеопазване, транспорт и финансови услуги, което показва опортюнистични атаки, разчитащи единствено на наличността на достъп.
През април 2026 г. Check Point съобщи, че е открила ботнет със зловреден софтуер SystemBC proxy с повече от 1500 хоста и го е свързала с партньор на рансъмуер групата The Gentlemen.
През юни 2026 г. ESET съобщи, че The Gentlemen използва нов инструмент за неутрализиране на среди за откриване и реагиране на крайни точки (EDR killer), наречен GentleKiller.
След като атакуващите получат валидни идентификационни данни, се блокират едва 37% от действията им
Общите оценки за превенция могат да скрият какво се случва след първоначалния достъп. Когато атакуващите използват валидни идентификационни данни, нивото на защита спада рязко.
Докладът Blue Report 2026 измерва защитите техника по техника чрез 338 милиона симулации, проведени в реални производствени среди на клиенти.