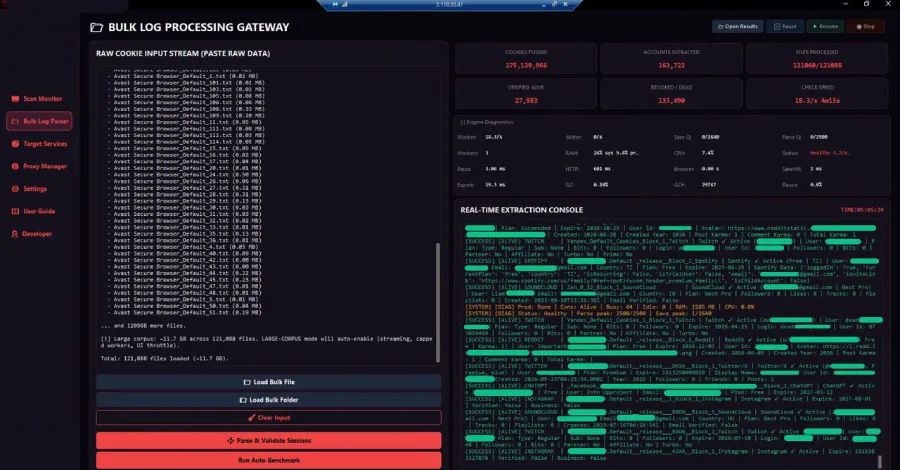
Киберпрестъпниците отвличат потребителски профили за изкуствен интелект (AI) чрез логове от зловреден софтуер за кражба на информация (infostealer), за да създават „откраднати ключове“, които осигуряват незаконен достъп до инструменти от доставчици на модели като Google, Anthropic и други.
Зловредният софтуер за кражба на информация като Lumma Stealer или Vidar е проектиран да събира широк набор от данни от компрометирани системи. Това може да включва идентификационни данни, сесийни токени и API ключове.
След като данните бъдат откраднати, атакуващите, закупили достъп до тези готови решения, ги пускат за продажба в подземни форуми под формата на стелър логове (stealer logs), за да улеснят последващи атаки.
„Сесийните токени и API ключовете се търсят специално от атакуващите, тъй като често е възможно тези тайни да бъдат използвани повторно (replay атака) и да се заобиколи автентификацията, базирана на идентификационни данни“, заявява Джереми Кърк, директор „Разузнаване за заплахи“ в Okta, в доклад, споделен с The Hacker News.
„След успешно повторно използване, атакуващият практически е влязъл в услуга за големи езикови модели (LLM), без реално да е преминал през процес на влизане. Използването на тези универсални ключове прави откриването на злоупотребата по-трудно, но не и невъзможно.“
Доставчикът на услуги за идентификация заяви, че е анализирал 7 GB масив с откраднати данни от infostealer, публикуван в Telegram канал на 2 август 2026 г. Логовете съдържат данни, принадлежащи на 5 871 инфектирани компютъра в 162 държави.
Сред тях са открити хиляди неизтекли токени за автентификация за услуги като Google, Microsoft, Anthropic, Amazon, Gamma, Notion, Character.ai, Cursor, Poe.com и Pika AI. От общо 44 791 уникални JSON уеб токени (JWTs) в набора от данни, 555 JWTs са били най-вероятно свързани с автентификация за AI услуги.
Подобно на сесийния токен, валиден JWT може да бъде използван злонамерено за получаване на директен достъп до профила, като се заобикаля стандартната автентификация с потребителско име и парола, както и многофакторната автентификация (MFA).
От Okta заявяват, че са идентифицирали и 2 937 структури от данни с JSON Web Encryption (JWE), свързани с автентификацията и представляващи криптирани JWTs. Повечето от тези токени се посочва, че са зададени от OpenAI, която използва NextAuth.js. Въпреки че тези ключове могат да се декриптират и анализират само от страната, притежаваща ключа, все пак е възможно атакуващ да използва повторно тези токени и да получи достъп до профил, стига те да не са изтекли.
Като цяло се посочва, че откраднатите данни съдържат 1 843 неизтекли JWTs и JWEs към деня на публикуването им. Притеснително е, че 17,7% от 44 791 JWTs съдържат лични данни (PII) в некриптиран текст, като име, телефонен номер или имейл адрес.
„Това е друг проблематичен аспект, тъй като тази информация не изтича и не изчезва, а директно свързва потребителя с конкретна услуга, което би могло да бъде полезно за опити за социално инженерство или фишинг“, каза Кърк.
Като ключов аспект, който си струва да се спомене тук, е че атаките с повторно използване на сесия може да не работят в сценарии, при които дадена организация използва бели списъци с IP адреси (IP allowlisting) — функция за сигурност, която блокира целия мрежов трафик с изключение на конкретни, одобрени IP адреси или диапазони. В допълнение, Google добави поддръжка за Device Bound Session Credentials (DBSC) в Chrome, за да свърже криптографски сесийния токен с дадено устройство, така че откраднатият токен да не може да се използва на друга система.
Освен идентификационни данни и токени, анализът на изтеклите данни от софтуера за кражба на информация с помощта на TruffleHog е разкрил 24 все още валидни API ключа за четири услуги, свързани с AI, като Google Gemini, OpenAI, Groq и OpenRouter. Атакуващ, притежаващ такъв ключ, може да го използва като оръжие за шпионаж, изнудване или кражба на ресурси и да натрупа високи сметки за AI токени.
Злоупотребата с API ключове от злонамерени субекти с цел получаване на неоторизиран достъп до голям езиков модел (LLM) на жертвата и използване на услугите за постигане на техните цели или продажба на достъпа на други киберпрестъпници се нарича LLMjacking. Техниката е подобна на кампаниите, които тайно използват ресурсите на дадена система за копаене на криптовалута, докато прехвърлят огромните сметки за изчислителна мощ върху жертвата.
Тъй като внедряването на AI нараства в корпоративните среди, данните, източени от зловреден софтуер за кражба на информация, са diverсифицирали портфолиото на киберпрестъпниците за монетизация, като в пейзажа на заплахите се появяват нови черни пазари за закупуване на пакети от откраднати токени и специализирани браузъри за избягване на детекция (anti-detect browsers).
В един от публикаците в Telegram, отбелязани от Okta, е забелязан неопределен продавач да предлага достъп до Claude, Cursor, ChatGPT и Gemini с отстъпка, в допълнение към предлагането на 24/7 поддръжка и гаранции за връщане на пари. Друга услуга, наречена Poison Claude, твърди, че осигурява достъп до моделите Opus 4.8, Opus 4.7, Opus 4.6 и Sonnet 4.6 на Anthropic.
„Достъпът до профили с помощта на откраднати сесийни данни изисква специфични инструменти“, казаха от Okta. „Така наречените браузъри „anti-detect“ имат функции, проектирани да използват откраднати данни за автентификация и да избягват контролите за сигурност.“
„Други инструменти, като браузъра с отворен код Camoufox или инструмента за автоматизация SeleniumBase, могат лесно да зареждат данни, откраднати от sessionStorage и localStorage на браузъра, от файл. Много от тези инструменти позволяват на потребителите да конфигурират проксита, което им позволява да заобикалят детекции за „невъзможно пътуване“ (impossible travel) или поведенчески тригери, които иначе биха сигнализирали за неоторизиран достъп.“
Разкритието идва в момент, когато Google съобщи, че е наблюдавала „повече профили, търсещи да закупят акаунти, свързани с AI, и повече продавачи, рекламиращи тези акаунти“ в подземието на киберпрестъпността на фона на нарастващото използване на AI от страна на киберпрестъпниците. Публикации в тези форуми показват търсене от купувачи за идентификационни данни за Claude и Gemini, съвместно с автономни среди за разработка (IDE) като Cursor Pro и Devin.
При поне един случай за реагиране на инциденти, управляван от екипа Mandiant на Google, е установено, че атакуващ е получил първоначален достъп до облачната среда на жертвата чрез изложен Personal Access Token (PAT) в GitHub и го е използвал за внедряване на неоторизирана AI инфраструктура и мащабиране на високопроизводителни изчислителни ресурси.
„Цената на достъпа до премиум модели и високопроизводителни изчислителни ресурси е една от основните бариери за атакуващите, търсещи да операционализират AI“, заявиха от Google Threat Intelligence Group (GTIG). „Това доведе до засилено таргетиране, източване и продажба на AI профили в киберпрестъпните общности, съчетано с нарастващ брой пробиви, включващи компрометиране на корпоративни облачни среди за отвличане на изчислителни ресурси.“
Констатациите подчертават спешната необходимост от защита на достъпа до AI системи, мониторинг за повторна употреба на сесийни токени, ограничаване на обхвата на API ключовете и използване на OAuth 2.0 потоци с кратковременни токени, които изтичат бързо в случай на кражба.
„Тъй като достъпът до водещите модели става все по-скъп, подбудата за кражба, вместо за заплащане, също нараства“, каза Кърк. „По-силната автентификация и използването на устойчиви на фишинг технологии като passkeys направиха превземането с потребителско име и парола по-трудно, но това не спира откраднат сесиен токен или API ключ.“