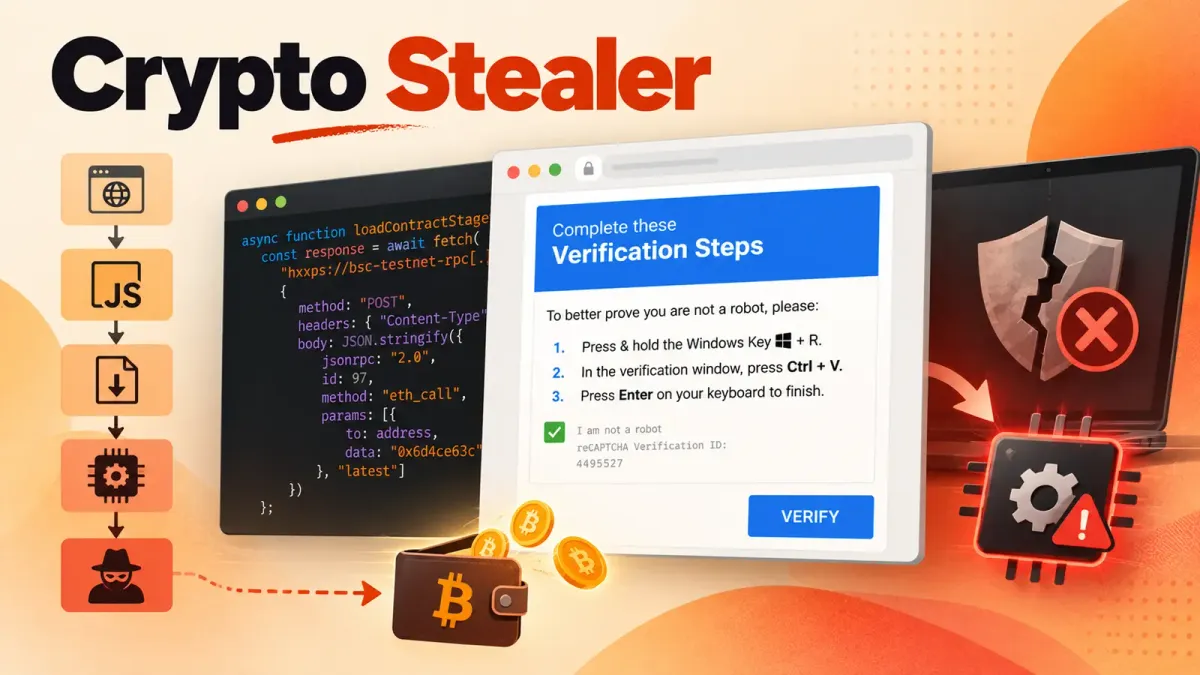
ClearFake разшири измамата с фалшив CAPTCHA в верига, която открадва криптовалута и идентификационни данни, докато деактивира защитата на крайните точки. Тя превръща компрометираните уебсайтове в стартови площадки, разчитайки на посетителите да изпълнят команда, която изглежда рутинна.
Операцията започва с инжектиран браузърен код, инструкции, хоствани в блокчейн, и ClickFix подкана, стилизирана като Google CAPTCHA. След като потребителят следва стъпките, отдалечен зареждащ модул (remote loader) извлича и стартира маскирана библиотека чрез WebDAV.
Анализаторите от Cisco Talos идентифицираха активността, след като видяха необичайно изпълнение на отдалечена библиотека в украинска държавна организация през април 2026 г. Те оценяват, че наблюдаваните атаки са били част от по-широка операция за кражба, а не единична кампания, насочена срещу тази организация.
Последиците могат да надхвърлят откраднатите данни от браузъра. Един клон инсталира зловреден код за кражба на криптовалута (crypto stealer), който променя копираните адреси на портфейли, докато друг може да осигури отдалечен контрол на оператор. Това дава на атакуващите път от една измамна уеб страница до персистентен достъп и финансова кражба.
От Cisco Talos заявиха в доклад, споделен с Cyber Security News (CSN), че са проследили активността, свързана с клона за отдалечено зареждане, като UAT-10820.
ClearFake Deploys Crypto Stealer
В клона за кражба на криптовалута първичният зловреден код получава инструкции да извлече архив. Легитимен, подписан Chrome компонент в този архив бива злоупотребен, за да зареди зловредна библиотека, поставена до него — техника, наречена DLL side-loading.
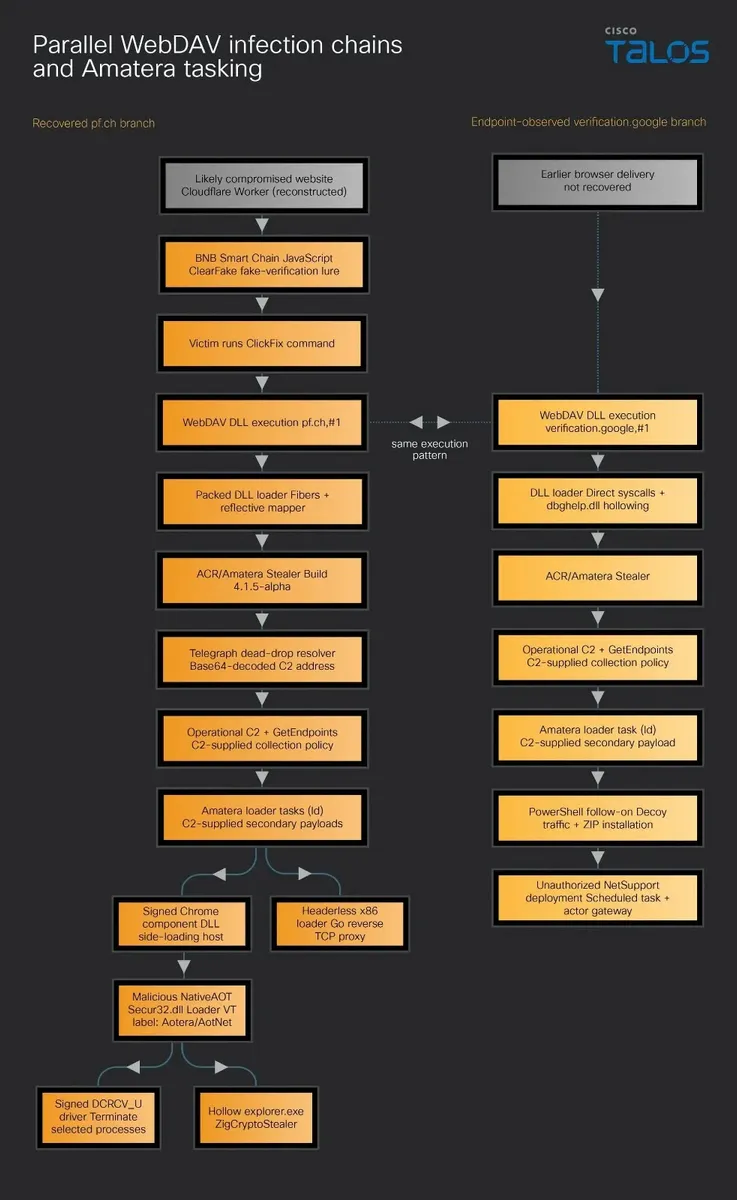
Тази библиотека стартира ZigCryptoStealer и подписан, но уязвим драйвер за Windows. Зареждащият модул търси EDR продукти и изпраща съответстващите идентификатори на процеси (PID) към драйвера, който може да ги принуди да спрат.
Това е атака от тип „донеси си собствен уязвим драйвер“ (BYOVD). Драйверът работи дълбоко в Windows, така че прекратяването на процеси може да подкопае защитите, които наблюдават устройството. Подобни атаки с драйвери срещу EDR инструменти показват защо само подписаният код не може да се счита за безопасен.
С отслабени защити ZigCryptoStealer следи клипборда за адреси на криптовалута. Той може да замени копиран адрес с такъв, контролиран от атакуващия, което потенциално пренасочва плащане без очевидно предупреждение за жертвата.
Зловредният софтуер също така използва блокчейн договор за получаване на променяща се командна инфраструктура. Този подход, известен като EtherHiding, позволява на операторите да актуализират мястото, с което инструментът за кражба комуникира, без да променят кода, доставен на инфектирания компютър.
Това позволява на атакуващите да сменят кампаниите бързо и да държат зловредното съдържание далеч от основната си инфраструктура за доставка. По-ранни уеб кампании с инструмента за кражба Amatera илюстрират как операторите на ClearFake многократно са комбинирали хакнати сайтове с фалшиви екрани за потвърждение.
From Fake CAPTCHA to Control
Веригата на доставка започва, когато атакуващите компрометират уебсайт и инжектират JavaScript чрез злонамерен Cloudflare Worker. Скриптът проверява средата на посетителя и извлича допълнителен код от BNB Smart Chain, преди да покрие страницата с убедителна подкана за потвърждение.
Подканата инструктира посетителите с Windows да отворят диалоговия прозорец Run, да поставят съдържанието от клипборда и да натиснат Enter. Това действие стартира команда, която осъществява достъп до отдалечен WebDAV път и извиква rundll32 (легитимна Windows програма), за да изпълни експорт на библиотека, идентифициран само с номер.
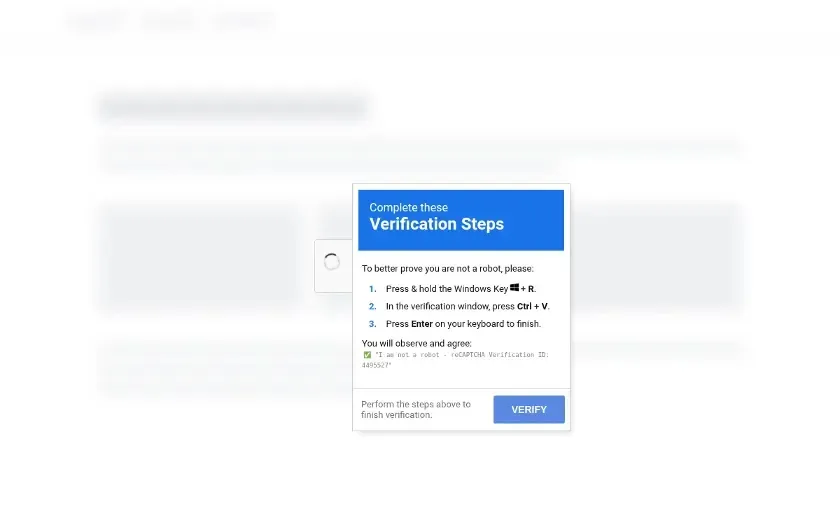
Този дизайн прехвърля решаващата стъпка по изпълнението върху жертвата, избягвайки необходимостта от експлойт на браузъра. Подходът съвпада с WebDAV техника за доставка на ClickFix, която използва доверени компоненти на Windows за зареждане на отдалечен зловреден софтуер, докато закрива целта на командата.
Отделен клон използва същия общ WebDAV модел, но в крайна с нарушава сигурността като стартира PowerShell скрипт, който инсталира неоторизиран клиент за отдалечен достъп. Той скрива интерфейса на клиента, свързва се с шлюз на атакуващия и създава задача, която се стартира при влизане в системата.
Тази възможност за отдалечен достъп увеличава залога. Автоматизираната кражба може да събира пароли, данни за сесии, материали за портфейли и избрани файлове, докато човешки оператор след това може да преглежда работния плот, да прехвърля файлове, да изпълнява команди или да внедрява още зловреден софтуер.
Свързани атаки със зловреден софтуер с фалшив CAPTCHA показват, че същият модел на социално инженерство остава ефективен при различни зареждащи модули.
Организациите трябва да обучат персонала, че легитимните CAPTCHA проверки никога не изискват отваряне на Run, Terminal, PowerShell или Command Prompt и поставяне на команда.
Екипите по сигурността трябва да разследват необичаен WebDAV трафик, изпълнение на rundll32 въз основа на ординали, неочаквани услуги на драйвери и нови насрочени задачи, както и да използват списъци за блокиране на драйвери и защити срещу уязвими драйвери.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| BNB Smart Chain RPC домейн | bsc-testnet-rpc[.]publicnode[.]com | RPC услуга, извиквана от първоначалния браузърен скрипт на ClearFake |
| BNB Smart Chain смарт контракт | 0x886d310Ac23e05EA705e24E513D19f53793832A9 | Първоначален смарт контракт, използван за извличане на кодиран зловреден JavaScript |
| BNB Smart Chain смарт контракт | 0x46790e2Ac7F3CA5a7D1bfCe312d11E91d23383Ff | Смарт контракт от втори етап, специфичен за Windows |
| BNB Smart Chain смарт контракт | 0x68DcE15C1002a2689E19D33A3aE509DD1fEb11A5 | Смарт контракт от втори етап, специфичен за macOS |
| WebDAV домейн | leaguejazire[.]com | Генерирани на случаен принцип поддомейни, използвани за WebDAV разпространение за Windows |
| Домейн | riyazinikokar[.]xyz | Инфраструктура за ClickFix заявки за macOS |
| Име на файл | pf.ch | DLL зареждач, доставен чрез WebDAV |
| Име на файл | verification.google | DLL зареждач, доставен чрез WebDAV, засечен в украинската организация |
| Dead-drop URL | hxxps://telegra[.]ph/Functions-04-03 | Публична страница, използвана от разклонението Amatera за откриване на C2 адрес |
| IPv4 адрес | 145.249.109[.]147:443 | Открит Amatera командно-контролен (C2) сървър за разклонението pf.ch |
| IPv4 адрес | 45.150.34[.]2:443 | Първоначален C2 адрес за разклонението verification.google |
| TLS SNI и Host | github[.]com | Име на хост, подавано от Amatera компилацията verification.google при C2 комуникации |
| SHA-256 | 279d04c0cfd700c8bcb9acbed528131d3ffef8e25d12713e8649772739aecb92 | ZIP архив, съдържащ пакета за DLL side-loading |
| Име на файл | platform_experience_helper.exe | Подписан компонент на Chrome, злоупотребен за DLL side-loading |
| Име на файл | Secur32.dll | Зловреден NativeAOT зареждач, зареден странично чрез компонента на Chrome |
| BNB Smart Chain RPC домейн | bsc[.]rpc[.]blxrbdn[.]com | RPC крайна точка, извиквана от ZigCryptoStealer |
| BNB Smart Chain смарт контракт | 0x7CC3cFC1Ac007B8c6566fD2C7419b15a75473468 | Смарт контракт, използван от ZigCryptoStealer за получаване на C2 конфигурация |
| C2 домейн | fd[.]gstats-api-contact[.]cc | Историческа стойност от смарт контракта на ZigCryptoStealer |
| C2 домейн | pkg[.]vogueatelier[.]cc | Историческа стойност от смарт контракта на ZigCryptoStealer |
| C2 домейн | kffd3[.]vogueatelier[.]cc | Историческа стойност от смарт контракта на ZigCryptoStealer |
| C2 домейн | kffd3[.]vexlatech[.]cc | Историческа стойност от смарт контракта на ZigCryptoStealer |
| C2 домейн | static[.]quorashift[.]cc | Историческа стойност от смарт контракта на ZigCryptoStealer |
| C2 домейн | lb[.]propertyfind[.]cc | C2 домейн на ZigCryptoStealer, получен по време на анализа |
| Име на файл на драйвер | DCRCVDrv.sys | Подписан уязвим драйвер, използван за прекратяване на процеси за сигурност |
| Път до устройство | \Device\DCRCVDRV_U | Устройство на драйвера, експонирано от DCRCVDrv.sys |
| SHA-256 | 643ef35536ff9273fb84b8504467b1a5645cd3ffd5476d64b99244b02131b205 | Шелкод зловреден код, използван за внедряване на Go обратен TCP прокси |
| SHA-256 | 1819827e17f31e72d456158b6b9c90af25a65945f6f05d04a060da9f24179b25 | Разопакован изпълним файл на базиран на Go обратен TCP прокси |
| WebSocket C2 | wss://update[.]dubbedmuch[.]cc/ | Твърдо кодирана C2 крайна точка за обратния TCP прокси |
| URL адрес на PowerShell зловреден код | hxxps://kr[.]cedar2glanz[.]ru/jewel[.]js | Вторичен PowerShell зловреден код за разклонението verification.google |
| URL адрес за сваляне чрез PowerShell | hxxps://phys[.]stunned-amniotic[.]com/hub[.]log | ZIP зловреден код, извлечен от PowerShell инсталатора |
| SHA-256 | bd36f4c15fe0acb6748da5ed12e45dcc37d412385812c078d1e4f04730e9f69b | ZIP архив, съдържащ нерегламентираното внедряване за отдалечен достъп |
| Име на файл | hypersnap.exe | Преименуван клиент за отдалечен достъп, стартиран от PowerShell скрипта |
| Име на файл | client32.ini | Конфигурационен файл за клиента за отдалечен достъп, контролиран от атакуващия |
| Шлюз за отдалечен достъп | paternal-angrily[.]com:443 | Конфигуриран HTTP шлюз за отдалечен достъп |
| IPv4 адрес | 212.118.56[.]166 | IP адрес, съответстващ на шлюза за отдалечен достъп по време на анализа |
Забележка: IP адресите и домейните са умишлено деактивирани (напр. [.]), за да се предотврати случайно свързване или преобразуване в хипервръзки. Възстановявайте пълния им вид само в рамките на контролирани платформи за анализ на заплахи като MISP, VirusTotal или вашата SIEM система.