Множество автори на заплахи с шпионски подбуди бързо са възприели новооткрит пакет от експлойти, който комбинира уязвимости в браузъра Chrome и Microsoft Windows, за да инсталира вратички (backdoors) и инструменти за наблюдение срещу правителствени, отбранителни и търговски цели по целия свят.
Изследователите по сигурността от Proofpoint са наименували пакета „BlueMoon“, идентифицирайки използването му от поне четири отделни групи атакуващи от края на август 2026 г., като за мнозинството от тях се предполага връзка с Китай.
Първата потвърдена употреба идва от TA412, позната още като Violet Typhoon или APT31, на 28 август 2026 г., като допълнителни групи са усвоили същата възможност в рамките на броени дни.
Верига от експлойти BlueMoon
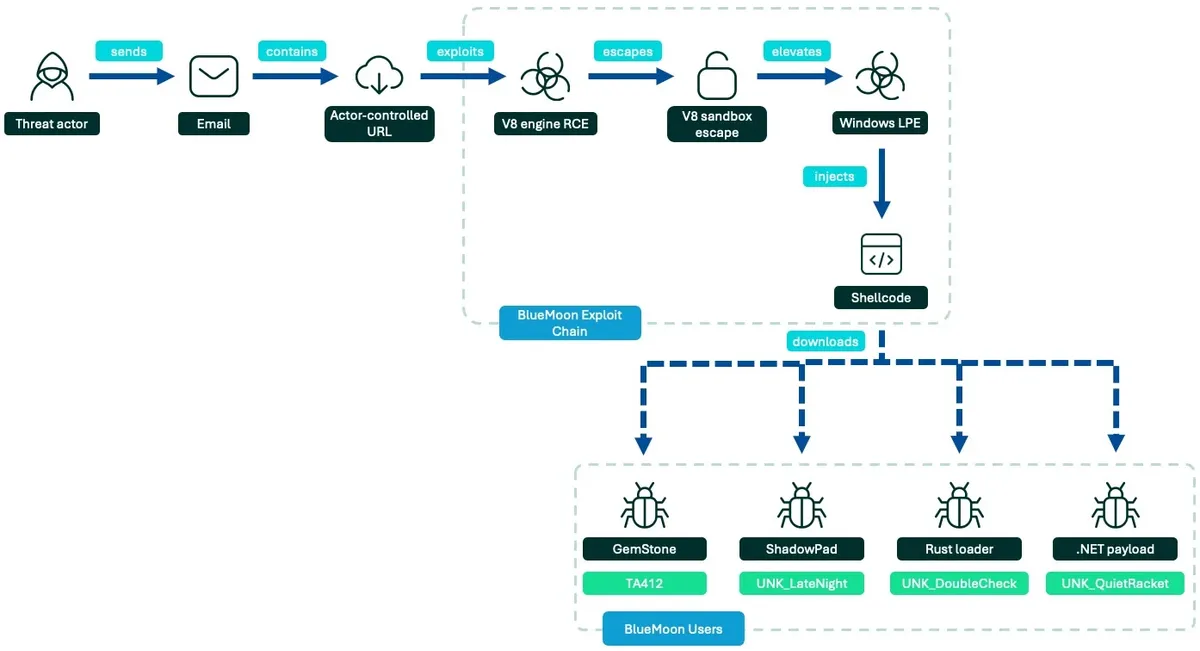
BlueMoon експлоатира последователно три уязвимости. Първата е грешка от тип несоответствие на типовете (type-confusion) в V8 JavaScript енджина на Chromium, проследявана като CVE-2026-85046, която позволява отдалечено изпълнение на код в процеса за визуализация (renderer) на браузъра чрез злоупотреба с грешка при оптимизацията в JIT компилатора на V8.
Това е последвано от бягство от изолираната среда (sandbox escape) на V8, което компрометира метаданните на WebAssembly модула, за да презапише компилираните тела на функции със злонамерен код (shellcode) на атакуващия.
Финалният етап използва грешка за локално ескалиране на привилегии в ядрото на Windows, CVE-2026-85880, която използва механизмите Advanced Local Procedure Call и Windows Notification Facility, за да придобие достъп за четене/писане в ядрото и да издигне привилегиите в рамките на процеса на браузъра.
Забележително е, че и двете уязвимости от страната на Chrome са били zero-day от тип „интервал до корекция“ (patch-gap), което означава, че корекциите за сигурност вече са съществували в публичния изходен код на Chromium, но все още не са били внедрени в стабилните издания на браузъра. Това е дало на разработчика на експлойта прозорец от около четири седмици да анализира кода и да създаде работещ експлойт, преди обновяванията да достигнат до крайните потребители.
Изследователите от Proofpoint забелязват няколко признака, че BlueMoon е внедрен прибързано, а не като зряла, дълго планирана операция. Ескалирането на привилегии в Windows работи само при по-стари версии като Windows 10 и Server 2019/2022, стеснявайки значително потенциалните цели, докато инфраструктурата, използвана за доставяне на експлойтите, често е била регистрирана в същия ден като всяка кампания.
Необичайно за верига от браузърни експлойти, подразбиращото се поведение на зловредния код (payload) е проста curl команда, която изтегля и изпълнява файл, предоставен от атакуващия — подход, който предлага малко оперативна конспиративност и създава множество възможности за откриване от инструментите за сигурност на крайните точки.
Изследователите също така подчертават косвени доказателства, сочещи към разработка с помощта на изкуствен интелект, включително обширно диагностично регистриране на логове, подробни коментари за отлаждане и цитиран markdown документ за „предаване на работата“, съответстващ на артефакти, оставяни от AI агенти за кодене.
Препратки към рамката за награди за открити бубове v8CTF на Google се появяват в целия код, въпреки че изследователите не са сигурни дали това отразява истински проучвания за награди или опит да се заобиколят защитните ограничения на AI моделите.
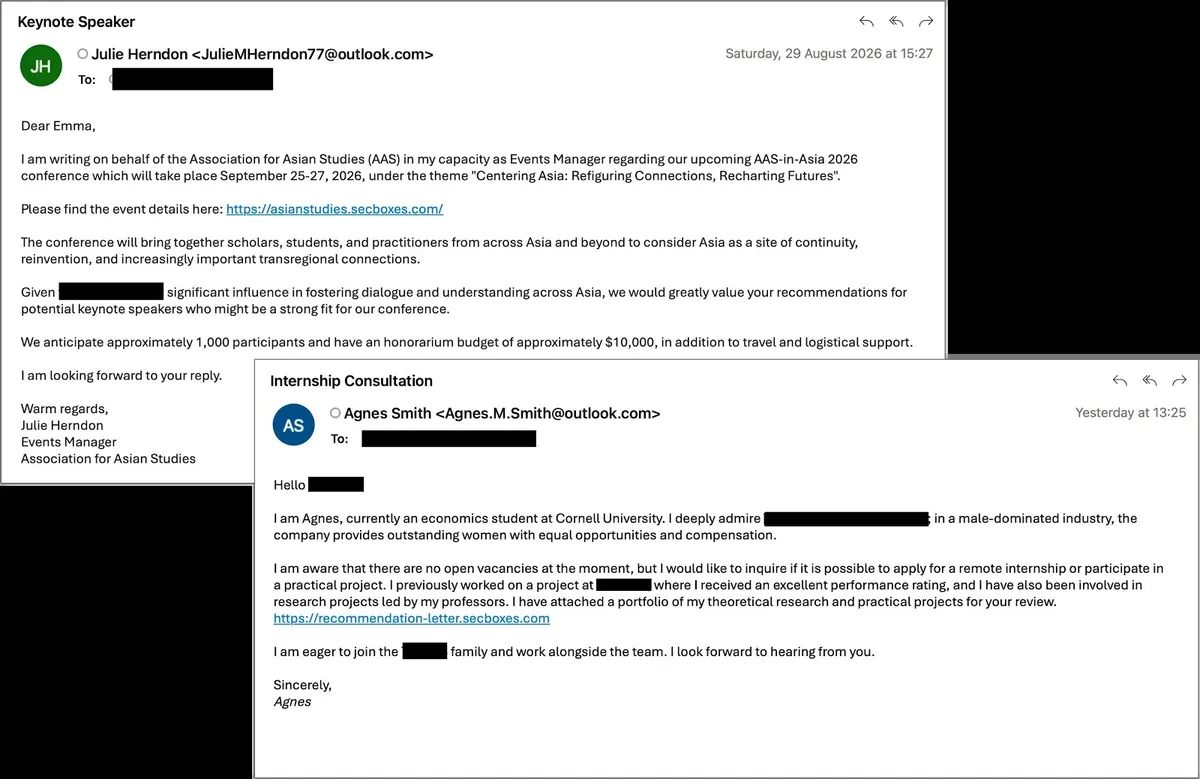
TA412 използва фишинг атаки с фалшиви предложения за стажове от университети и академични конференции, насочени към неправителствени организации в САЩ, минни компании и фирми за търговия със суровини, като в крайна сметка инсталира зловредно разширение за браузър, дегизирано като „Google Gemini“, проследявано от Proofpoint като GemStone.
Разширението функционира като пълноценна вратичка за наблюдение на браузъра, способна на записване на клавиши (keylogging), кражба на бисквитки (cookies), заснемане на екрана и произволни HTTP заявки през command-and-control инфраструктура.
Отделна група, наречена UNK_LateNight, е атакувала аерокосмически компании в САЩ с примамки за обществени поръчки на отбранителна тематика, доставяйки вратичката ShadowPad чрез верига от тип DLL-sideloading, отбелязват от Proofpoint.
Друга група, UNK_DoubleCheck, е компрометирала правителствен имейл профил в Югоизточна Азия, за да атакува виетнамски производител със зловреден софтуер (loader), базиран на Rust, докато UNK_QuietRacket е атакувала правителствени и финансови организации в Индонезия и Сингапур, използвайки фишинг с конференция като тема и командни канали, базирани на DNS-over-HTTPS.
Констатациите на Proofpoint показват, че бариерата за разработване на напълно оборудвани вериги от браузърни експлойти — исторически рядка и скъпа възможност — може да намалява, тъй като инструментите с поддръжка на изкуствен интелект ускоряват разработването на експлойти срещу кодови бази с отворен код като Chromium.
Скоростта, с която множество различни киберпрестъпници са получили достъп до един и същ пакет в рамките на броени дни, повдига въпроси относно споделен канал за доставки или модел на „дигитален интендант“, повтаряйки минали модели, наблюдавани при масово експлоатиране на уязвимости в Microsoft Exchange и SharePoint.
Организациите, използващи остарели версии на Windows заедно с необновени браузъри на базата на Chromium, са изложени на най-висок риск, а изследователите очакват BlueMoon или подобни техники за експлоатация в интервала до инсталиране на корекции за сигурност да продължат да се разпространяват както сред шпионски, така и сред финансово мотивирани извършители.