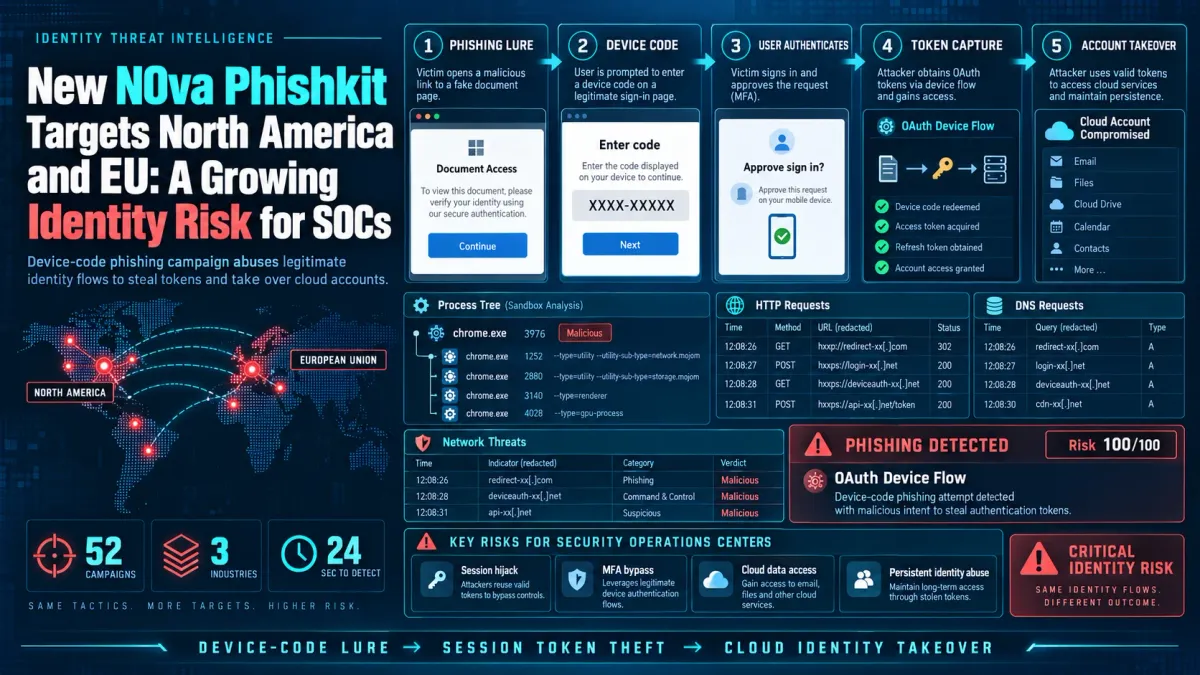
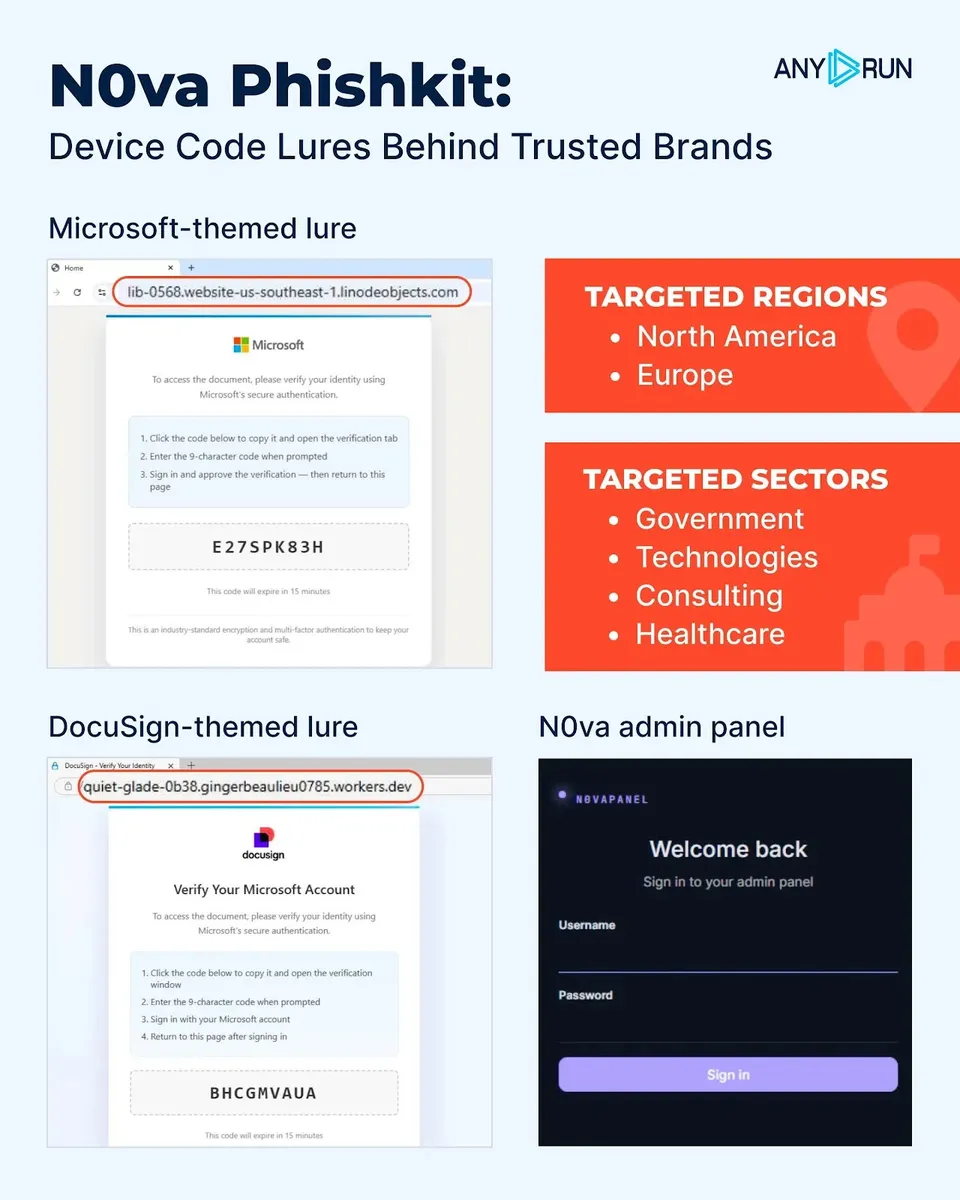
Наскоро изследователи от ANY.RUN разкриха N0va — нов фишинг кит (phishkit), насочен към организации в Северна Америка и ЕС, включително в секторите на държавното управление, технологиите, консултантските услуги и здравеопазването.
Това, което прави N0va особено уместен за ръководителите на центрове за операции по сигурността (SOC), е начинът, по който той разпространява атаката през различни слоеве.
Легитимната автентификация, примамките с доверени марки, компрометираните уебсайтове и облачната инфраструктура могат да оставят екипите по сигурността само с част от картината, което улеснява пропускането на компрометиране на акаунт и затруднява разследването на цялата верига.
Как N0va превръща доверените услуги в път за атака
N0va разчита на примамки, които имитират инструменти, използвани от служителите всеки ден, включително Microsoft Teams, SharePoint, OneDrive, DocuSign, Google Drive, Dropbox, Zoom и Adobe Sign.
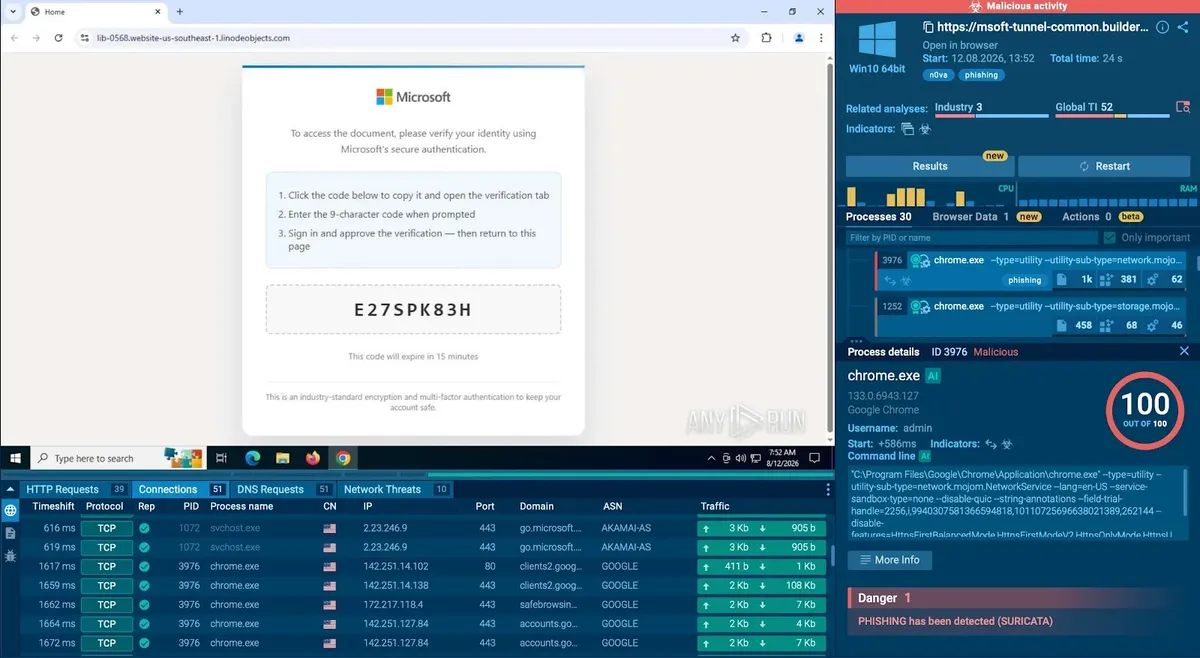
В една сесия в изолирана среда на ANY.RUN изследователите наблюдаваха примамка на тема Microsoft, която превежда жертвата през процес на автентификация с код на устройство (device code authentication flow).
Страницата подражаваше отблизо на легитимно изживяване за потвърждение на Microsoft, правейки взаимодействието да изглежда познато, докато насочва потребителя в потока на атакуващия. Вижте сесията в изолирана среда с примамка на N0va на тема Microsoft
Успешен опит с N0va може да даде на атакуващите повече от парола. Чрез получаване на токени за достъп и обновяване (access and refresh tokens) и злоупотреба с механизмите за регистриране на устройства, те могат да установят SSO достъп до корпоративни ресурси и потенциално да останат активни дори след като първоначалното фишинг взаимодействие приключи.
Дайте на вашия SOC контекста за по-бързо ограничаване на заплахите за самоличността, намаляване на времето за реакция и ограничаване на разходите и смущенията от компрометиран достъп. Намалете MTTR с 21 мин/случай
Как работи атаката с N0va
Атаката започва с фишинг примамка, която имитира доверена бизнес услуга и насочва жертвата към процес на автентификация с код на устройство.
След като потребителят завърши стъпката по легитимна автентификация, N0va може да получи токени за достъп и обновяване, след което да злоупотреби с механизмите за обмен на токени и регистрация на устройства, за да установи SSO достъп.
Накратко, веригата изглежда така:
Примамка с доверена марка → Фишинг с код на устройство → Легитимна автентификация → Прихващане на токени за достъп и обновяване → Обмен на токени / регистрация на устройство → SSO достъп до корпоративни ресурси
Какво означава това за ръководителите на SOC
N0va превръща познатия работен поток в риск за самоличността. Тъй като кампанията използва доверени марки и легитимни процеси на автентификация, успешният опит за фишинг може да доведе до нещо повече от открадната парола.
За CISO и ръководителите на SOC основните опасения са:
- Превземане на профили (Account takeover): откраднатите токени за достъп и обновяване могат да дадат на атакуващите продължителен достъп до корпоративни акаунти.
- Слепи петна в MFA: легитимната автентификация на Microsoft може да направи активността да изглежда по-малко съмнителна от традиционна фалшива страница за вход.
- Ограничена видимост: фишинг страниците, автентификацията и блекенд инфраструктурата могат да се появят в различни инструменти, което затруднява свързването на цялата верига.
- По-дълъг достъп за атакуващия: достъпът, базиран на токени, може да остане валиден дори след свалянето на оригиналната фишинг страница.
- По-големи усилия за разследване: аналитиците може да се наложи да съпоставят активността в имейла, самоличността, браузъра и мрежата, за да разберат дали даден акаунт наистина е бил компрометиран.
3 начина, по които CISO могат да намалят риска за самоличността, причинен от N0va
N0va подчертава три области, в които ръководителите на SOC могат да укрепят защитата си: по-бърза валидация на Ниво 1 (Tier 1), по-добър контекст на заплахите при разследванията и по-широко покритие на откриване в целия стек за сигурност.
Отстраняването на тези пропуски може да помогне на екипите да намалят ненужните ескалации, да разбират заплахите за самоличността по-бързо и да реагират с поголяма увереност.
1. Дайте на аналитиците от Ниво 1 повече контекст, преди да ескалират
Фишингът, насочен към самоличността, може да бъде труден за оценка само от URL адрес, имейл или събитие за вход. Когато на аналитиците от първа линия им липсва достатъчно контекст, е по-вероятно съмнителните случаи да бъдат ескалирани просто защото рискът не може да бъде изключен бързо.
Интерактивната изолирана среда на ANY.RUN дава на аналитиците от Ниво 1 безопасна среда за възпроизвеждане на фишинг поведение, проследяване на пренасочвания, инспектиране на браузърната активност и преглед на случващото се след взаимодействието на потребителя.
Това им помага да разберат дали съмнително събитие е изолирана примамка или част от по-широка атака срещу самоличността.
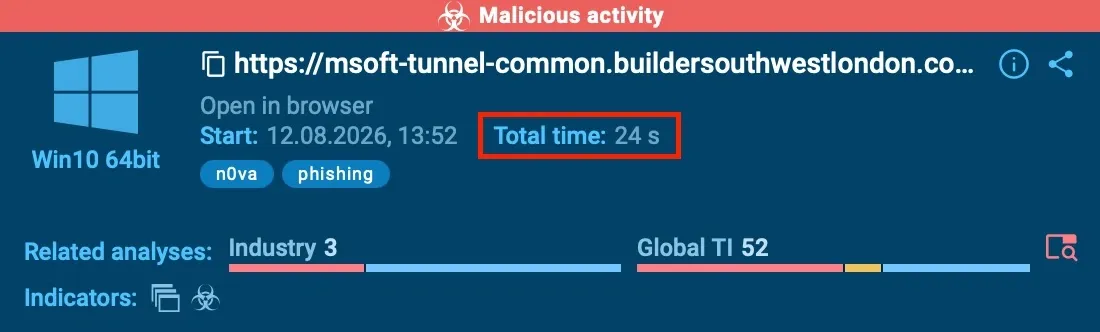
За ръководителите на SOC това може да се превърне в измеримо увеличение на капацитета. ANY.RUN отчита до 20% намаление на натовареността на Ниво 1 и 30% намаление на ескалациите от Ниво 1 към Ниво 2, помагайки на старшите аналитици да прекарват повече време за случаи, които наистина изискват по-дълбоко разследване.
2. Дайте на вашия SOC контекста за свързване на свързани активности
N0va показва защо единичен индикатор рядко разкрива цялата история. Фишинг URL адрес, базирана в облака целева страница, бекенд сървър или събитие за автентификация могат да изглеждат с нисък риск сами по себе си, докато по-широката кампания става ясна едва след като тези сигнали се свържат.
С Threat Intelligence Lookup екипите на SOC могат да преминат от един домейн, IP адрес, URL адрес или друг индикатор към свързана инфраструктура, активност в изолираната среда и контекст на заплахите.
В разследването на N0va тази по-широка картина помогна на изследователите да разберат не само как е свързана инфраструктурата, но и къде се появява активността и кои сектори са обект на атака, включително държавни, технологични, консултантски и здравни организации в Северна Америка и Европа.
TI заявка: url:”/api/verification/init?session=*&flow=*prompt_profile=”
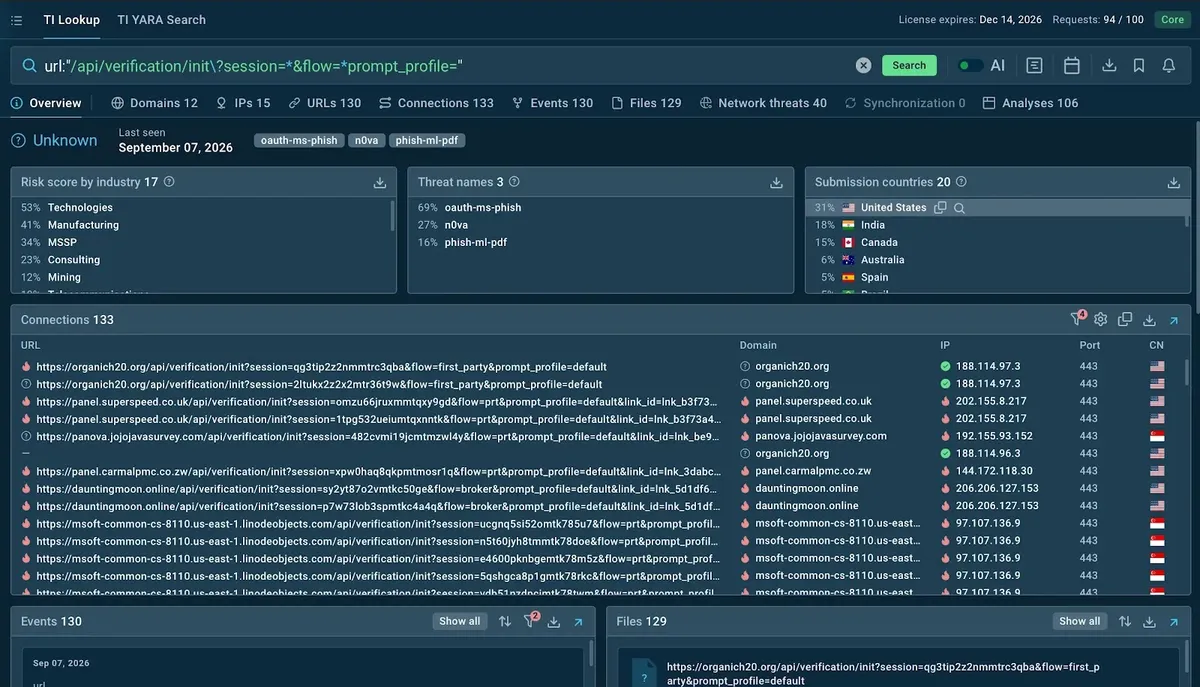
За главните информационни директори по сигурността (CISO) това означава осигуряване на необходимия контекст за аналитиците, за да преминат отвъд отделните предупреждения и да разберат обхвата на дадена кампания по-бързо.
Вместо ръчно да сглобява разпокъсани индикатори, SOC екипът може да види взаимовръзките, засегнатите региони и атакуваните сектори в едно разследване и да взема по-добри решения за приоритети и реакция.
3. Превръщане на констатациите за заплахи в по-широко покритие за откриване
След като вашият SOC екип идентифицира инфраструктура, свързана с N0va, следващият приоритет е да се гарантира, че останалата част от средата може да разпознае подобна активност, преди друг потребител да я достигне.
Фидовете от Threat Intelligence на ANY.RUN доставят нови злонамерени IP адреси, домейни и URL адреси в инструментите за сигурност, които вашият екип вече използва, помагайки за разширяване на откриването извън рамките на едно разследване.
Данните за заплахите са обогатени от активност, наблюдавана в глобална общност от над 16 000 организации и над 700 000 специалисти по сигурност, което дава на SOC екипите по-широка видимост върху инфраструктурата, която се използва активно в реални атаки.
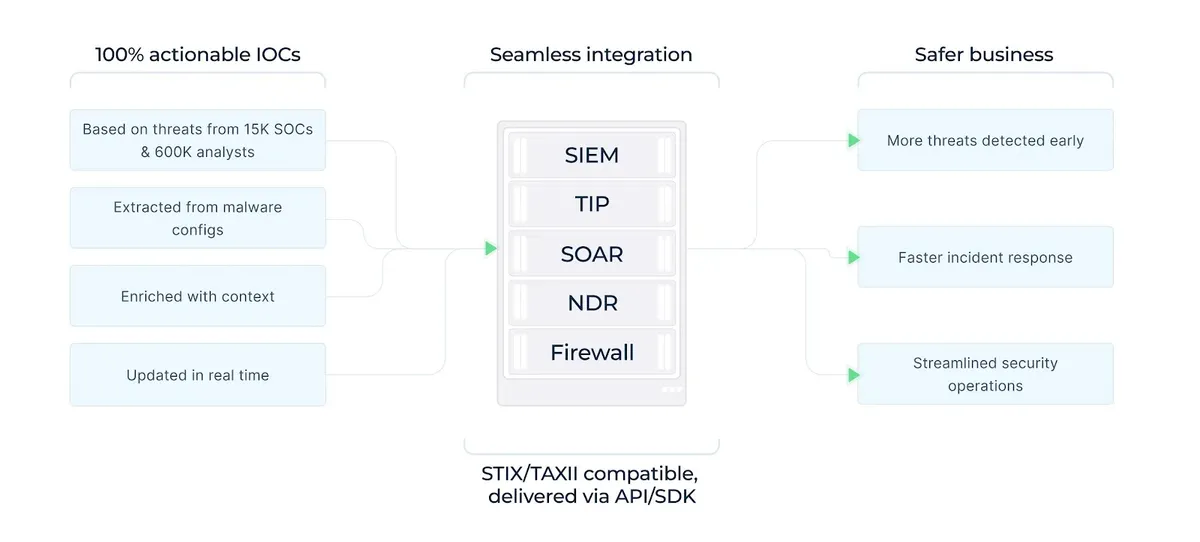
За директорите по сигурността стойността се състои в превръщането на откритото от един аналитик в защита за цялата организация.
Вместо да оставя полезните индикатори блокирани в отделен случай, SOC екипът може да ги изпрати към SIEM, SOAR, EDR, защитни стени и други системи за откриване, което помага за по-ранно засичане на свързана активност и намалява риска същата инфраструктура да достигне до друг служител.
Укрепете вашия SOC срещу заплахи, базирани на самоличността
N0va показва как фишингът може бързо да се превърне в проблем за сигурността на самоличността, когато атакуващите комбинират доверени услуги, легитимна автентификация и разпределена инфраструктура.
За директорите по сигурността приоритет е предоставянето на SOC екипа на достатъчно видимост и контекст за засичане на тези атаки на по-ранен етап и за реакция, преди достъпът да се разпространи.
С ANY.RUN екипите по сигурност могат да постигнат до 3 пъти по-висока ефективност на SOC, да намалят MTTR с до 21 минути на случай и да подобрят покритието за откриване с до 36%.
Това дава на екипите по-голям капацитет за разследване на заплахи за самоличността, без да се увеличава натоварването на аналитиците в същата степен.
Скратете времето за разследване с анализ, базиран на поведението, и дайте на вашия SOC екип контекста, необходим за по-бързо спиране на заплахите за самоличността. Подобряване на реакцията на SOC