Множество групи от злонамерени субекти с мотивация за шпионаж са били засечени да внедряват неописван досега набор от експлойти (exploit kit), наречен BlueMoon, който свързва в верига няколко уязвимости в Microsoft Windows и Google Chrome.
Първата употреба на BlueMoon в реална среда е приписана на свързаната с Китай държавна група, проследявана като APT31 (известна още като Bronze Vinewood, Judgement Panda, JungleBamboo, PerplexedGoblin, RedBravo, TA412, Tide Castle и Violet Typhoon), на 28 август 2026 г.
„В рамките на броени дни няколко други групи, мотивирани от шпионаж, започнаха да използват BlueMoon, като за мнозинството от тях се предполага връзка с Китай“, се казва в доклад на Proofpoint, публикуван днес. „Въпреки това BlueMoon може да не е достъпен ексклузивно за свързани с Китай атакуващи, тъй като част от употребата остава неприписана на конкретен извършител и потенциално има още субекти, използващи този набор от експлойти.“
Веригата от експлойти използва три уязвимости –
- CVE-2026-85046, грешка от тип объркване на типовете (type confusion) във V8 в Google Chrome
- Ескейп от изолираната среда (sandbox) на V8, който няма назначен CVE идентификатор
- CVE-2026-85880, уязвимост за препълване на буфера в динамичната памет (heap-based buffer overflow) в Windows Advanced Local Procedure Call (ALPC)
Докато CVE-2026-85046 беше коригирана от Google миналата седмица, то CVE-2026-85880 беше адресирана от Microsoft като част от техните актуализации за сигурност от септември 2026 г. (Patch Tuesday).
Интересното е, че и двете V8 уязвимости в Chrome са описани като zero-day уязвимости от тип „patch-gap“ по времето, когато са били експлоатирани злонамерено. Компанията за корпоративна сигурност заявява, че дефектите вече са били коригирани в публичния изходен код на Chromium, но все още не са били внесени в най-новите стабилни версии на Chrome и наличните браузъри на базата на Chromium.
Предполага се, че разработчикът на набора от експлойти вероятно е следил отблизо публично достъпните корекции за сигурност на Chromium, за да сглоби веригата от експлойти за браузъра.
Установено е, че веригите на атака, използващи BlueMoon, разчитат на фишинг имейли като начална точка, за да подмамят целите да посетят контролиран от атакуващия URL адрес. Този адрес задвижва последователно двата недостатъка във V8, за да постигне изпълнение на код и да излезе от изолираната среда на браузъра, а след това експлоатира бъга за локално ескалиране на привилегии в Windows, за да инжектира shellcode, който изтегля множество злонамерени кодове в зависимост от конкретната група, стояща зад атаката.
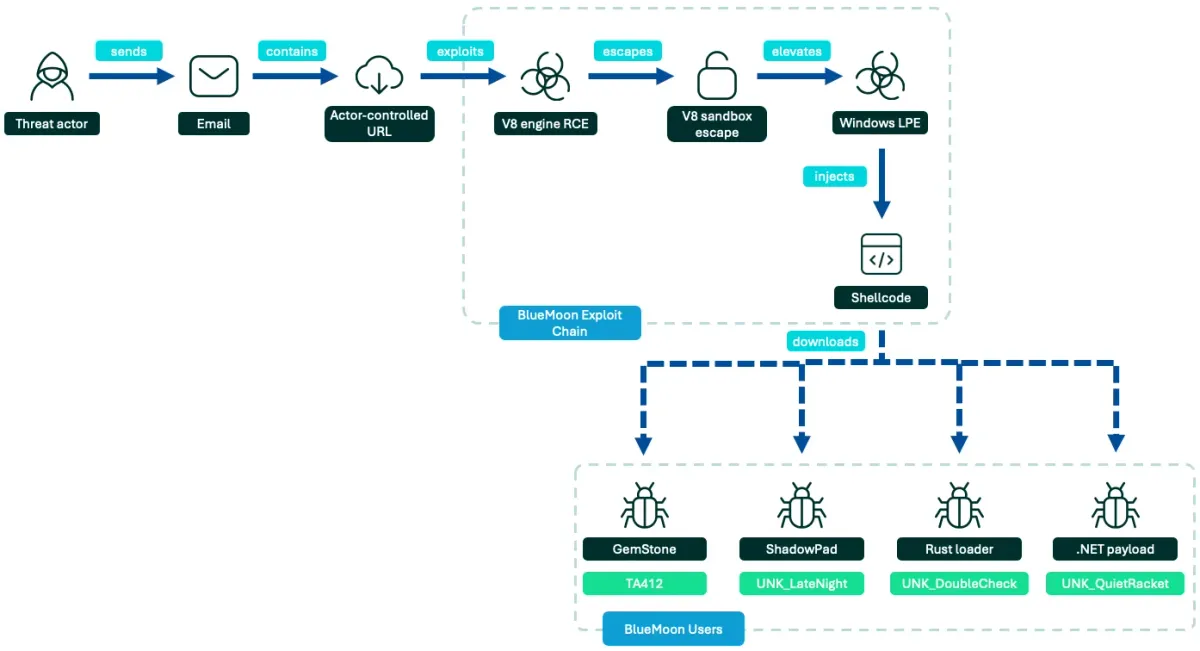
„След експлойтите срещу Chrome, пакетът използва рефлективно заредена DLL библиотека за профилиране (fingerprinting) на хоста с Windows, която JavaScript кодът на експлойт пакета използва, за да реши дали да опита LPE експлойт“, посочват изследователите от Proofpoint Марк Кели, Грег Лесневич, Константин Клингер, Сахер Наумаан, Юлия Палуч, Дейвид Галазин и Стюарт Дел Кализ.
„Втора рефлективно заредена DLL библиотека стартира LPE експлойта, за да ескалира привилегиите на рендъриращия процес. С тези допълнителни привилегии отделен инжектиращ shellcode инжектира CreateProcess функция в родителския брокерски процес на Chrome, изпълнявайки команда, зададена от оператора. Командата по подразбиране изтегля отдалечено хостван изпълним файл чрез команда curl и го стартира.“
Открити са множество варианти на пакета от експлойти с леки промени, които премахват коментари или обфускират неговите компоненти, докато други включват специфични за дадена кампания целеви страници (landing pages) и пренасочвания, проверки на операционната система от страна на браузъра или допълнителна телеметрия. Въпреки тези модификации, основната верига от експлойти остава същата.
Кратко описание на наблюдаваните вериги на атака е както следва –
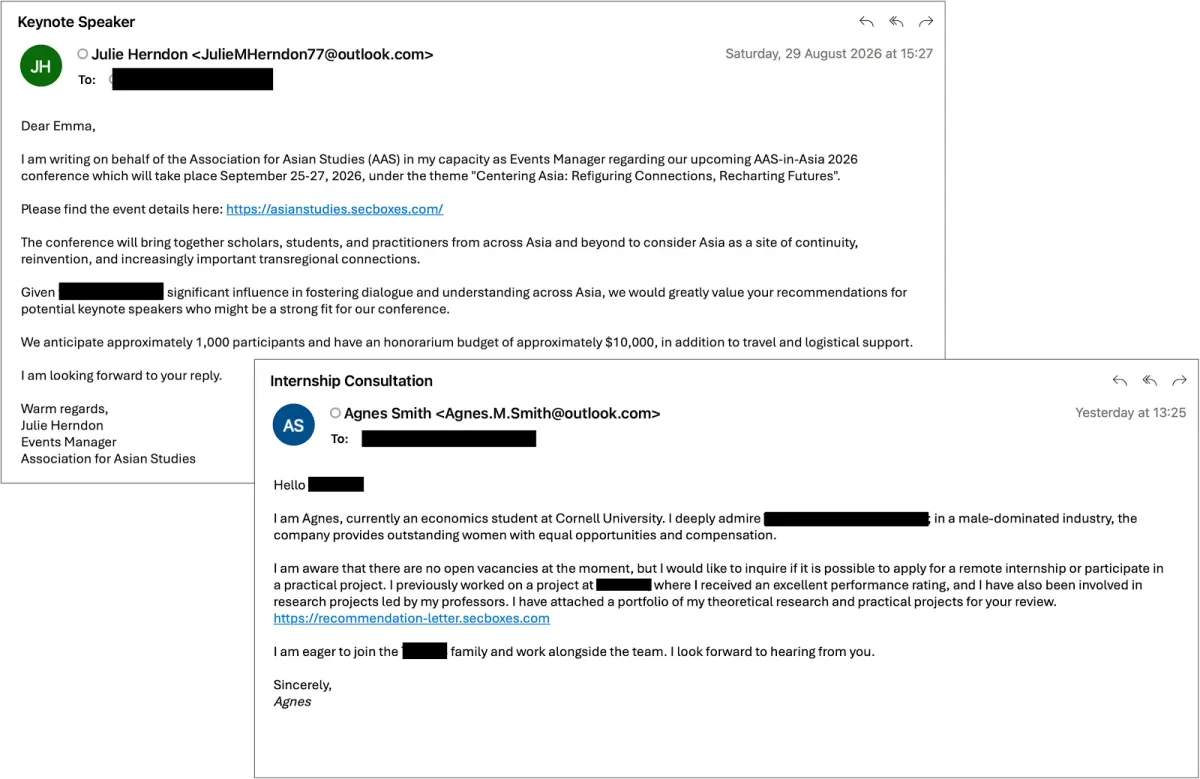
- APT31 (Започвайки от 28 август 2026 г.), която използва фишинг примамки, насочени към неправителствени организации (НПО), минни компании и фирми за търговия с физически стоки в САЩ, за да примами жертвите да кликнат върху злонамерена връзка, доставяща BlueMoon. След това той изтегля и стартира изпълним файл за зареждане, отговорен за инсталирането на злонамерено разширение за браузър, дегизирано като Google Gemini, чрез техника за заобикаляне целостта на Chrome разширения, наречена GhostChrome-X. Разширението представлява задна вратичка (backdoor) за наблюдение на браузъра и кражба на идентификационни данни, наречена GemStone, която позволява на киберпрестъпника да подава команди през канал за управление и контрол (C2).
- UNK_LateNight (Започвайки от 2 септември 2026 г.), свързана с Китай група от злонамерени субекти, която използва фишинг примамки срещу множество аерокосмически компании в САЩ и отвежда жертвите до злонамерени връзки, внедряващи BlueMoon и задната вратичка ShadowPad чрез DLL sideloading.
- UNK_DoubleCheck (Започвайки от 2 септември 2026 г.), която използва фишинг примамки срещу виетнамско производствено предприятие за препращане на жертвите към контролиран от атакуващия Cloudflare Workers домейн, хостващ BlueMoon. Той се използва за иницииране на DLL sideloading атака с цел спускане на Rust двоичен файл. Зловредният софтуер от своя страна се свързва с Cloudflare R2 Bucket, за да извлече и изпълни втора двойка за DLL sideloading.
- UNK_QuietRacket (Започвайки от 3 септември 2026 г.), свързан с Китай извършител на заплахи, който използва фишинг примамки срещу правителствени, консултантски и финансови организации в Индонезия и Сингапур, за да ги отведе до целеви страници, внедряващи BlueMoon. Наборът от експлойти в този случай е модифициран така, че да изтегля и изпълнява двойка за DLL sideloading. Зловредната DLL библиотека комуникира с Cloudflare Workers домейни, за да получи и стартира .NET асембли в паметта. Зловредният .NET код в паметта е проектиран да създава планирана задача (scheduled task) за стартиране на последователността от DLL sideloading за постигане на устойчивост (persistence).
Нещо повече, наличието на обширни възможности за логване и подробни коментари в артефактите от изходния код подсказва, че зловредният софтуер може да е разработен с помощта на инструменти за изкуствен интелект (ИИ). Това се подкрепя и от многократните препратки към предизвикателството v8CTF — програма за възнаграждения за уязвимости (VRP) и състезание от типа capture-the-flag (CTF), организирано от Google и фокусирано върху експлоатирането на V8 енджина.
От Proofpoint заявяват, че не е известно дали V8 експлойтите действително са били разработени спрямо v8CTF рамката за търсене на бъгове, или тази рамка е била използвана от разработчиците на експлойт пакета за заобикаляне на защитните механизми (guardrails) на големи езикови модели (LLM).
„Към момента не е известно как множество различни автори на заплахи са получили достъп до комплекта от експлойти“, заявиха от Proofpoint. „Предвид лекотата на неговото внедряване, е вероятно той да се разпространи допълнително и да бъде приет както от шпионски ориентирани, така и от финансово мотивирани киберпрестъпници, докато версиите с отстранени уязвимости се внедрят напълно във всички браузъри, базирани на Chromium.“
„В исторически план напълно развитата верига от експлойти за Chrome е била възможност с висока стойност и рядко срещана. BlueMoon беше разработен, внедрен бързо и споделен сред множество злонамерени субекти в рамките на дни по начин, който имаше високи сигнали за откриване.“
„Това може да отразява намалените разходи и бариера за навлизане за този клас възможности, тъй като AI агентите все повече подпомагат авторите на заплахи при разработването на експлойти. Това е особено актуално за софтуерни бази с отворен код, като Chromium, където основните корекции за сигурност са публично достъпни, преди крайните потребители и потребители по веригата на софтуерната база да приложат съответната кръпка. Това създава прозорец от време за киберпрестъпниците да се опитат бързо да извършат обратен инженеринг на корекциите за сигурност и да разработят експлойти преди стабилните издания по веригата.“
CISA добави уязвимостта в Chrome към своя каталог с известни експлоатирани уязвимости (Known Exploited Vulnerabilities) на 4 септември, като даде срок на федералните граждански агенции на САЩ до 18 септември да инсталират корекции за сигурност.
Въпреки това, актуализирането на браузъра затваря само пътя за проникване. То не премахва нищо, което вече е инсталирано. Разширението GemStone и планираните задачи, създадени от другите групи, остават активни и след инсталиране на корекцията, така че всеки, който може да е бил обект на атака, трябва да провери за следното:
- Process tree: chrome.exe starting cmd.exe, then curl.exe, then msgbox.exe
- File: ChromeUpdate.exe or msgbox.exe in the Windows %TEMP% folder
- Folder: C:\Users\Public\stomp_ext
- Scheduled task: EdgeCore_AutoUpdate, MicrosoftEdgeUpdatesTaskMachine, Avpcheckup or GeForceService
- Mutex: Dataupcheckinfo
- Registry key: HKCU\SOFTWARE\Classes\CLSID\{5D4CFCB7-222C-4CA3-96B6-1F8195FBBB4B}\InprocServer32
Proofpoint публикува и правила за откриване на JavaScript зареждащия модул на комплекта и неговия трафик за командване и контрол (C2), с номера от 2071919 до 2071924.