Главните директори по информационна сигурност (CISO) поемат управлението на изкуствения интелект (AI) без съответно увеличение на ресурсите или експертния опит, което се добавя към и без това широкия им обхват от отговорности, включващ защита на данните, идентичност, устойчивост и съответствие, според доклада 2026 Voice of the CISO на Proofpoint.
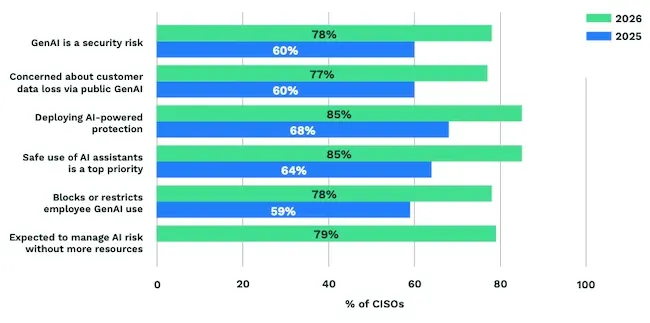
Задачите, свързани с AI, се разширяват по-бързо от ресурсите (Източник: Proofpoint)
AI се добавя към отговорностите за сигурност
Генеративният AI (GenAI) създава нови притеснения относно чувствителните данни, достъпа и активността на служителите. Седемдесет и осем процента от CISO го считат за риск за сигурността, като потенциалната загуба на клиентски данни чрез публични AI платформи е основно опасение.
Компаниите реагират с по-строг контрол, включително ограничения върху използването от страна на служителите. Те също така проучват инструменти за сигурност, задвижвани от AI, за да намалят човешката грешка и да се противопоставят на заплахите, докато безопасната употреба на асистенти, копайлоти и автоматизация остава приоритет.
Допълнителната отговорност не идва непременно с допълнителна поддръжка. Седемдесет и девет процента от CISO казват, че от тях се очаква да управляват рисковете, свързани с AI, без пропорционално увеличение на ресурсите или експертния опит. Задачата става все по-трудна, тъй като изкуственият интелект излиза извън рамките на самостоятелните инструменти и навлиза в приложенията, които служителите вече използват за ежедневна работа.
Управлението ще трябва да надхвърли простото разрешаване или блокиране на отделни инструменти. Екипите по сигурност ще трябва да прилагат политики в платформите, чрез които служителите осъществяват достъп до данни, използват AI и автоматизират задачи, като същевременно са в състояние да реагират на рисковете при тяхната поява.
Индия отчита най-високи притеснения относно сигурността на GenAI и най-голяма липса на ресурси за AI, Франция има най-високо ниво на ограничения за използването на GenAI от служителите, а Сингапур регистрира най-голямото притеснение относно излагането на чувствителни данни от служители чрез AI.
Очакванията за атаки намаляват с нарастването на рисковете на работното място
Шестдесет и един процента от лидерите по сигурност вярват, че тяхната организация може да се изправи пред атака през следващите 12 месеца, спрямо 76% през 2025 г. Докладите за съществена загуба на данни също са намалели, въпреки че повече от половината все още казват, че тяхната организация не е подготвена за целева атака.
Заплахите, които привличат най-голямо внимание, също се променят. Превземането или компрометирането на облачни акаунти вече оглавява списъка, докато измамите по имейл, ransomware и зловредният код са спаднали в класацията. Това поставя по-голям фокус върху защитата на акаунтите и услугите, на които служителите разчитат, за да работят, да комуникират и да имат достъп до фирмена информация.
Самите технологии на работното място са друг източник на притеснение. Платформите за съвместна работа са на първо място сред технологиите, които биха могли да въведат рискове за сигурността. SaaS приложенията с интеграции от трети страни и AI, вграден в бизнес работните процеси, също се класират високо, последвани от публичните GenAI инструменти, облачното съхранение и технологиите за автоматизация.
Служителите използват тези услуги, за да комуникират, да споделят файлове и да работят с фирмени данни, като често преместват информация между свързани приложения. Това прави идентичността, разрешенията и движението на данни все по-важни части от сигурността на работното място.
Човешкият риск остава основно опасение за сигурността на данните
Човешкият риск е най-голямата киберуязвимост за 79% от анкетираните, а констатациите за загуба на данни показват защо. За организациите, които са претърпели съществена загуба на чувствителна информация, злонамерените или престъпни вътрешни лица (insiders) са били най-често идентифицираната първопричина.
Невнимателните и компрометирани вътрешни лица също са отчетливи, редом с неправилната употреба или погрешната конфигурация на AI, външните атаки и компрометирането на трети страни. Констатациите показват как загубата на данни може да включва комбинация от поведение на служителите, компрометирани идентичности и инструментите, които хората използват на работа.
Напускащите служители са особен източник на притеснение. В организации, които са претърпели съществена загуба на данни, 93% от лидерите по сигурността казват, че напускащите бизнеса служители са изиграли роля.
Екипите по сигурността съобщават за добра видимост по отношение на броя на използваните хранилища за данни и GenAI инструменти. По-трудната част е превръщането на тази видимост в механизми за контрол, които отчитат намерението на потребителя, чувствителността на данните, разрешенията и начина, по който информацията се движи между различните работни среди.
Загубата на данни води до по-сериозни последици за бизнеса
Все по-малко организации съобщават за съществена загуба на данни, но последиците стават все по-сериозни при възникване на инциденти. Регулаторните санкции, финансовите загуби, разходите за възстановяване и репутационните щети са се увеличили, докато кражбата на идентификационни данни и загубата на критични данни остават значителни притеснения.
„По-доброто съгласуване с борда на директорите е положителен знак, но то също така повишава очакванията. Киберсигурността вече се обсъжда от гледна точка на оценка, престой, репутация, доверие на клиентите и оперативни прекъсвания. Това е правилният разговор, но CISO се нуждаят от повече от внимание от страна на борда; те се нуждаят от ясна власт, специализиран експертен опит и устойчива подкрепа. Целта е не просто по-ефективно да се докладва за киберриска, а разбирането на ниво борд да се превърне в по-добри бизнес решения“, каза Патрик Джойс, Global Resident CISO в Proofpoint.
Защитата на данните се свързва все по-тясно със сигурността на идентичността и управлението на AI. Повечето лидери по сигурност казват, че имат видимост и контрол върху чувствителните данни в облачните услуги, инструментите за съвместна работа, крайните устройства и AI системите, и вярват, че техните съществуващи контроли се справят с рисковете, свързани с AI, SaaS приложенията и съвременните практики за работа.