Фишинг кампания пренасочва жертвите през автентична инфраструктура на Microsoft OAuth и Teams, преди да им покаже фалшива страница за вход, изградена изцяло в собствения им браузър, според изследователи от Barracuda.
„Вместо да предоставя фишинг страница от уеб сървър, злонамереното съдържание се сглобява вътре в браузъра на жертвата с помощта на blob URL — временен, генериран от браузъра URL адрес, който сочи към съдържание, съхранявано локално в паметта, а не на уебсайт“, обясняват изследователите.
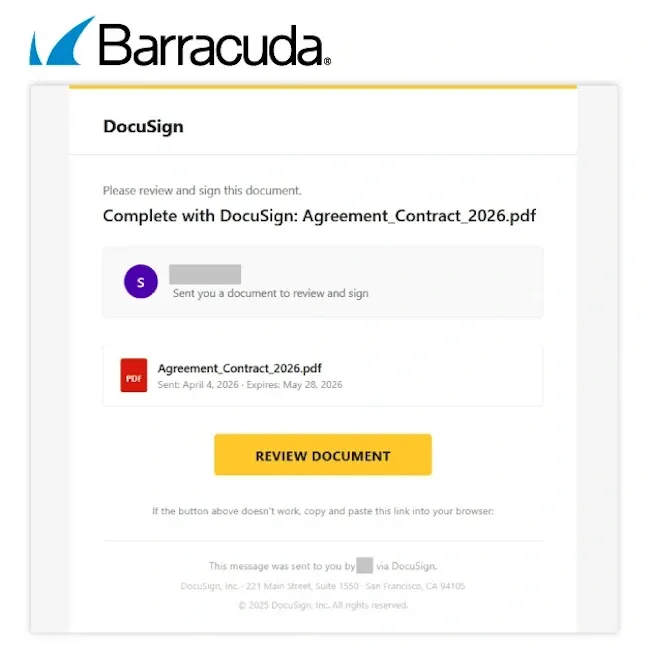
Атаката започва с имейл на тема DocuSign, съдържащ покана за календар като прикачен файл. Поканата не е самият зловреден код. Тя съществува, за да накара съобщението да изглежда като обикновена заявка за среща, като подходът работи, тъй като сочи към автентична Microsoft OAuth крайна точка, а не към нещо очевидно подозрително.
Специално конструиран параметър за пренасочване след това изпраща жертвата към Microsoft Teams. Teams зарежда ресурс, хостван на външенโดмейн, cdn.bloom[.]io, което в крайна сметка води до изобразяване на фишинг страницата от blob URL адрес изцяло на машината на жертвата.
След като се зареди, страницата регистрира service worker и изпълнява част от своята логика в iframe в изолирана среда. Тези компоненти позволяват на бaкенда на атакуващия да изпраща инструкции на живо към страницата чрез съобщения в браузъра, позволявайки на операторите да променят това, което жертвата вижда, без да разчитат на твърдо кодирано пренасочване.
„Скритата конфигурация за командване и контрол (C2) показва, че това не е самостоятелна страница, а част от управлявана фишинг платформа, която може да се управлява централизирано, да се актуализира и да се насочва към множество жертви едновременно“, отбелязват изследователите.
Barracuda призовава за по-строг контрол на идентичността
Barracuda съветва потребителите да следят процесите на OAuth авторизация и веригите от пренасочвания за неочаквани дестинации, да проверяват активността на blob URL адресите в контекста на вход или автентификация и да маркират регистрации на service worker, свързани с външно заредено съдържание.
Препоръчва се също използването на устойчива на фишинг многофакторна автентификация (MFA), като FIDO2 ключове или passkeys, инструменти за сигурност на имейла, които проследяват целия път на връзката, а не само първия скок, както и обучение на персонала да подлага на съмнение заявки за подписване на документи, дори когато преминават през доверена инфраструктура на Microsoft.
„Тази кампания демонстрира как фишингът се развива отвъд фалшивите уебсайтове и подозрителните домейни, премахвайки много от индикаторите, на които екипите по сигурност традиционно разчитат за откриване“, заяви Ашитош Дешнур, сътрудник-анализатор на заплахи в Barracuda.
„Организациите трябва да се съсредоточат върху идентифицирането на злонамерено поведение и укрепването на контрола върху идентичността, вместо просто да блокират известни фишинг URL адреси“, заключи Дешнур.