Производителят на хардуерни портфейли за криптовалута Trezor предупреди клиентите си в сряда, че атакуващи, които са осъществили пробив при неговия външен доставчик на имейл услуги, ги вземат под прицел с фишинг атаки.
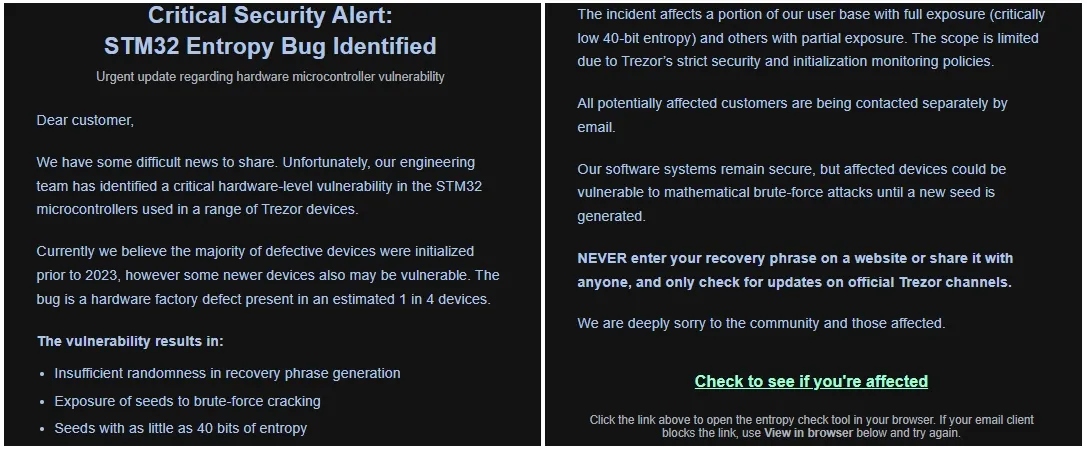
Засегнатите клиенти са получили фалшиви имейли за „критичен сигнал за сигурност“ от help@trezor.io, в които се твърди, че „уязвимост в микроконтролера“ на STM32 микроконтролерите, използвани от студените портфейли на Trezor, може да изложи техните сийд фрази на разбиване чрез брутфорс атака (brute-force).
Компанията заяви, че разследва пробива и че домейнът е свален, за да се спрат атаките.
„Нашият външен доставчик на имейл услуги беше компрометиран. Моля, имайте предвид, че имейлът със заглавие ‚Critical Security Alert: STM32 Entropy Vulnerability‘ не идва от нас и е опит за фишинг. Не натискайте върху никакви връзки“, предупреди Trezor.
„Свалихме домейна и разследваме ситуацията, включително как хакерите са получили достъп до нашия легитимен домейн.“
Trezor разкри и друг пробив на данни през август, след като атакуващи хакнаха ShipMonk, нейния доставчик на доставки и логистика, и откраднаха данни за поръчки на клиенти, включително имена, адреси за доставка, имейл адреси и телефонни номера.
Въпреки че първоначално компанията заяви, че инцидентът е засегнал близо 14 000 клиенти, актуализация от петък предупреди, че последващо разследване е установило, че пробивът е засегнал допълнително 67 000 клиенти в САЩ, с което общият брой достига 81 000.
Както обясни Trezor, пробивът на данни е засегнал и клиенти в Бразилия, Колумбия, Италия, Португалия, Швеция и Обединеното кралство, които са получили поръчки между 10 май и 8 август 2026 г. Въпреки че не се посочва как точно са били компрометирани системите на ShipMonk, уведомленията за пробив, видени от BleepingComputer, съобщават, че атакуващите са се възползвали от уязвимост в платформата за анализи Metabase.
В началото на август от Metabase заявиха, че киберпрестъпниците са използвали критична zero-day уязвимост от тип SQL инжекция, за да пробият инстанции на клиенти, да получат администраторски достъп и да откраднат данни.
BleepingComputer също така научи, че ShipMonk е получила рекетни имейли от хакерската група за изнудване ShinyHunters след пробива.
През януари 2024 г. Trezor разкри друг пробив на данни, след като нейната външна система за поддръжка беше компрометирана и атакуващите получиха достъп до данните (напр. имена, потребителски имена и имейл адреси) на приблизително 66 000 потребители.
След като атакуващите разполагат с валидни идентификационни данни, едва 37% от действията им биват блокирани
Общите показатели за превенция могат да скрият какво се случва след първоначалния достъп. След като атакуващите започнат да използват валидни идентификационни данни, нивата на превенция спадат рязко.
Докладът Blue Report 2026 измерва защитите техника по техника чрез 338 милиона симулации, проведени в реални производствени среди на клиенти.