Хакери са използвали комерсиални модели с изкуствен интелект (ИИ), за да подпомогнат пробиви в правителствени, транспортни и финансови мрежи в Латинска Америка.
Тази дейност показва как базираните на чат инструменти могат да ускорят познатите действия при проникване — от коригиране на грешки в скриптове до извличане на открадната информация от компрометирана система.
Кампаниите не са разчитали единствено на ново семейство зловреден код, създадено от ИИ. Една от операциите е злоупотребила с легитимни системни инструменти на Windows и последователни batch скриптове, докато друга е използвала фишинг на тема търсене на работа, зловреден код за отдалечен достъп и прокси инструмент за достигане до цели във финансовия сектор на Бразилия.
Анализаторите от Unit 42 са идентифицирали двата клъстера като CL-CRI-1131 и CL-CRI-1163, свързвайки ги чрез припокриваща се SOCKS5 релейна инфраструктура и общ модел на използване на големи езикови модели по време на операциите.
Жертвите включват мексиканска транспортна организация, федерални министерства, общински ВиК дружества в Мексико и Еквадор, както и бразилски финансови организации.
От Unit 42 на Palo Alto Networks посочват в доклад, споделен с Cyber Security News (CSN), че въздействието е значително, тъй като изкуственият интелект изглежда е намалил времето, необходимо за отстраняване на проблеми при атака след получаване на първоначален достъп.
Вместо да замени атакуващия, моделите са помогнали на операторите да тестват корекции, да усъвършенстват скриптове и да поддържат напредъка на многостепенното проникване, когато предишни команди са се провалили.
Хакери използват Claude и GPT базирани инструменти
В мексиканската кампания операторите са опитали да получат чувствителни данни от Windows, включително информация за акаунти и директории.
Когато тези опити са се провалили, те са създали сенчести копия на обема (volume shadow copies) и са използвали номерирани batch файлове за копиране на данни, променяйки скриптовете в движение при възникване на проблеми с правата за достъп и събирането на информация.
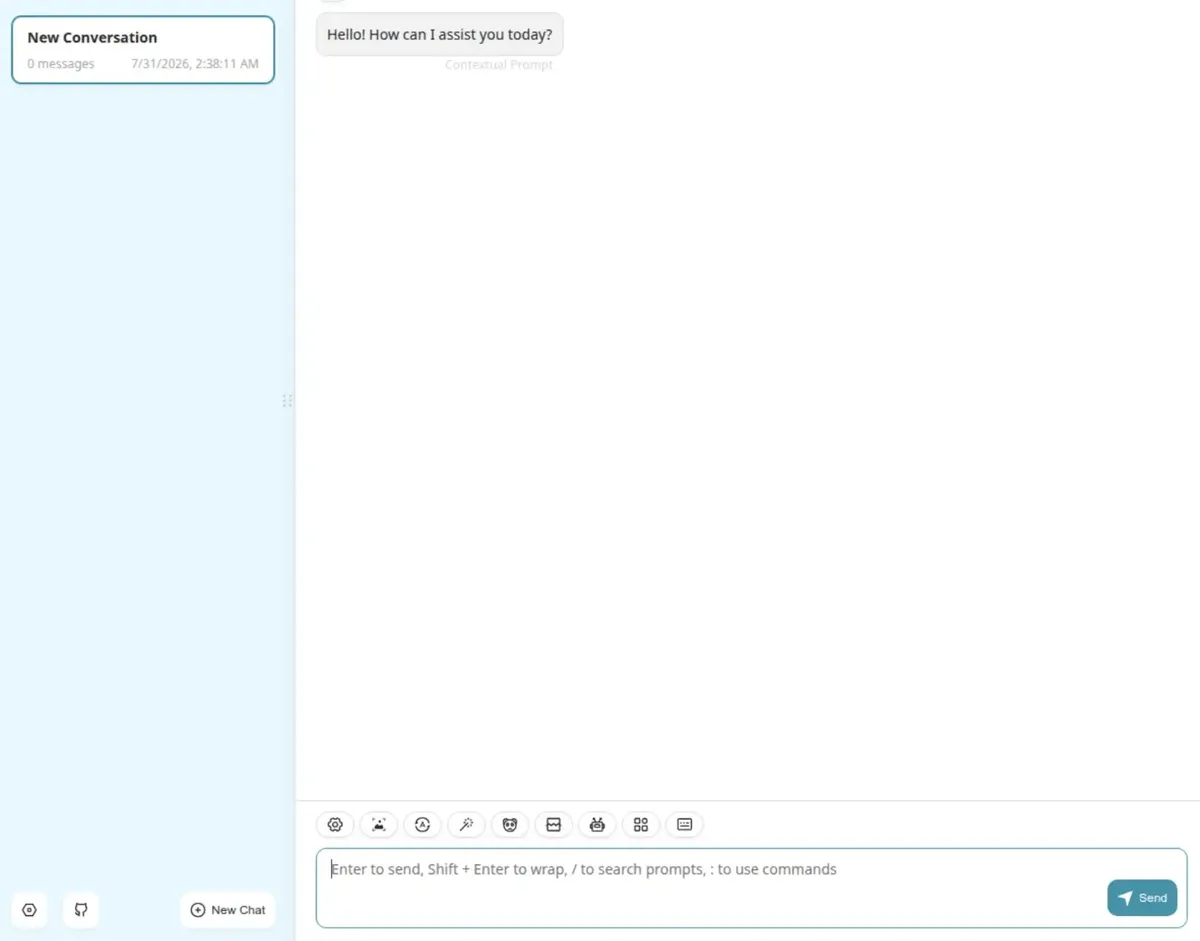
Екипът е открил достъпен, самостоятелно хостван интерфейс NextChat върху инфраструктурата на атакуващите. NextChat може да предостави единно място за работа с множество модели, а съпътстващата дейност е накарала изследователите да оценят, че операторите са използвали Claude и GPT-4.1 за генериране на алтернативен код и отстраняване на грешки при изпълнението.
Това представлява по-практична заплаха от идеята за ИИ, който самостоятелно извършва пробив. Изкуственият интелект може да направи цикъла на проби и грешки на атакуващия по-бърз, особено след установяване на първоначален достъп.
Екипите по сигурност, които се изправят срещу генериран от ИИ фишинг без зловреден код, трябва да анализират какво се случва след отварянето на съмнително съобщение, а не само дали е бил доставен файл.
Пропуските в оперативната сигурност могат да предоставят на защитниците начин за проследяване и прекъсване на campaigns. Публично достъпните среди за ИИ и междинните системи са дали на разследващите видимост върху скриптове, история на запитванията (prompts) и следи за целевите обект.
Фишинг кампания се насочва към финансовия сектор
Бразилският клъстер е започнал с фишинг прикачен файл на тема автобиография, след което са били внедрени персонализирани троянски коне за отдалечен достъп.
Операторите също така са опитали да инсталират множество версии на SockTz — Go-базиран инструмент за обратно SOCKS5 тунелиране — използвайки компрометиран WordPress сайт, преди да преминат към инфраструктура под техен собствен контрол.
SOCKS5 тунелът може да пренасочва трафик през компрометирана машина, помагайки на атакуващия да достигне до вътрешни системи, докато прикрива произхода на командите.
Това прави от решаващо значение разследването на необичайни изходящи връзки и прокси поведение, тъй като активността на GhostSocks прокси зловреден код показа как подобни пренасочвания могат да подкопаят механизмите за защита срещу измами и контрола, базиран на местоположение.
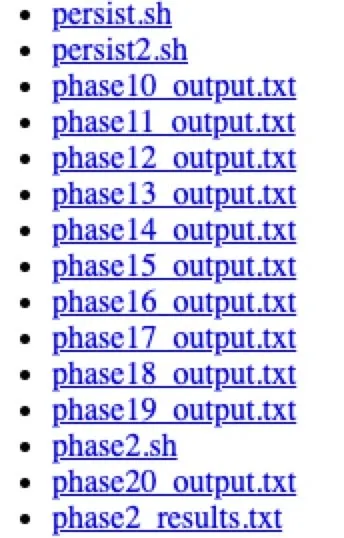
Изследователите са наблюдавали версии от 1 до 9 на SockTz в рамките на около два часа, както и скриптове, носещи описателни имена и наставка „_output“.
Бързото и повторително именуване съответства на автоматизирана разработка или такава, подпомогната от модел, въпреки че това не доказва, че всеки файл е бил генериран от ИИ система.
Организациите трябва своевременно да инсталират корекции за сигурност на уеб сървърите с достъп до интернет, да блокират или ограничат достъпа до открити административни и междинни директории, както и да преглеждат внимателно имейл приложения, които твърдят, че са автобиографии или документи за кандидатстване за работа.
Те трябва също така да търсят неочаквани web shells, инструменти за отдалечен достъп и изходящ прокси трафик, като същевременно използват посочените индикатори за търсене в дневниците (logs) и блокиране на потвърдени зловредни връзки.
Случаите подчертават, че изкуственият интелект не премахва необходимостта от основна защита. Надеждното отстраняване на уязвимости, филтрирането на електронна поща, мрежовият мониторинг и дисциплинираният контрол на достъпа остават от съществено значение, особено когато ИИ агенти задвижват кибератаки и киберпрестъпниците ги използват за организиране на рутинни задачи с по-голяма скорост.
За защитниците практическият извод е да проследяват инфраструктурата толкова внимателно, колкото и зловредния код. Откритите сървъри, повторно използваните сертификати и отворените директории могат да разкрият оперативните методи на атаката, а фишинг примамките на Kimsuky с ИИ подобно показват защо екипите се нуждаят от видимост върху убедителни примамки и последващи действия.
Индикатори за компрометиране (IoCs):-
| Вип | Индикатор | Описание |
|---|---|---|
| IP address | 62.171.185[.]97 | CL-CRI-1131 infrastructure used for data exfiltration troubleshooting |
| Domain | m-doxa-apodo.duckdns[.]org | Mexican campaign infrastructure domain |
| Domain | m-doxa-geo.duckdns[.]org | Mexican campaign infrastructure domain |
| Domain | m-doxa-intel.duckdns[.]org | Mexican campaign infrastructure domain |
| Domain | m-doxa-repuve.duckdns[.]org | Mexican campaign infrastructure domain |
| Domain | m-doxa-sre.duckdns[.]org | Mexican campaign infrastructure domain |
| Domain | m-doxa-vacunas.duckdns[.]org | Mexican campaign infrastructure domain |
| IP address | 165.22.184[.]26 | Host associated with campaign TLS certificate |
| IP address | 178.128.87[.]160 | Host linked to NextChat and campaign certificate infrastructure |
| IP address | 167.148.195[.]53 | Open directory hosting SockTz installers and campaign scripts |
| Certificate SHA-256 | 7d766942ef34542cee39c852286599958c4c2e23187010c4d38dbf88fcb40bf8 | Certificate fingerprint associated with 165.22.184[.]26 |
| Certificate SHA-256 | 4e218e70afdbb116209ec0ebe8fc556e296e69648aa4e0425b83c0e863a8fee5 | Certificate fingerprint associated with 178.128.87[.]160 |
| Certificate SHA-256 | 46ac289ce0c13666de616446f5d5a68da8bd150f4f065c3bec02f63776d3899c | Certificate fingerprint associated with 178.128.87[.]160 |
| File SHA-256 | a38b2cf8beff32a276eed8783723ecf8cc53d7dc88669e1b998dddc4db6fe996 | Brazilian financial campaign malware or tool hash |
| File SHA-256 | 87bf8bc8b4a2cf34f0af1afe161f123a3d200e77f6c6f41b81bf6ae66ee172ec | Brazilian financial campaign malware or tool hash |
| URL | hxxp[:]//167.148.195[.]53:8888/socktz_v9.exe | Download location for SockTz version 9 |
| File name | socktz_v8.exe | SockTz version 8 installer observed in execution attempt |
| File name | socktz_v9 | SockTz version 9 installer referenced by researchers |
| File name | exploit_creative.py | Script exposed in attacker-controlled open directory |
| File name | exploit_careful.py | Script exposed in attacker-controlled open directory |
| File name | rce_focused.py | Script exposed in attacker-controlled open directory |
Забележка: IP адресите и домейните са умишлено обезвредени (напр. [.]), за да се предотврати случайно разрешаване или създаване на хипервръзки. Възстановете оригиналния им вид само в рамките на контролирани платформи за анализ на заплахи като MISP, VirusTotal или вашата SIEM система.