Агенцията за киберсигурност и инфраструктурна сигурност на САЩ (CISA) потвърди,при че групировки за рансъмуер също експлоатират критична уязвимост във защитните стени WatchGuard Firebox, която беше отбелязана като активно експлоатирана през декември.
Тази уязвимост се проследява като CVE-2025-14733 и произтича от грешка тип „запис извън границите“ (out-of-bounds write), позволяваща на неавтентикирани атакуващи да изпълняват отдалечено злонамерен код при атаки с ниска сложност.
Уязвимостта засяга защитни стени с Fireware OS 11.x и по-нови (включително 11.12.4_Update1), 12.x или по-нови (включително 12.11.5) и от 2025.1 до 2025.1.3.
Когато публикува корекции за сигурност за CVE-2025-14733 през декември, WatchGuard съобщи, че некоригираните защитни стени Firebox са уязвими за атаки само ако са конфигурирани да използват IKEv2 VPN, но отбеляза, че те все пак могат да бъдат компрометирани, дори ако уязвимите конфигурации са били изтрити, при условие че все още има конфигуриран branch office VPN към статичен портал (static gateway peer).
От WatchGuard също така потвърдиха, че атакуващите експлоатират уязвимостта в реални условия (in the wild), и споделиха индикатори за компрометиране (IoC), за да помогнат на клиентите да проверят дали техните Firebox устройства са били хакнати.
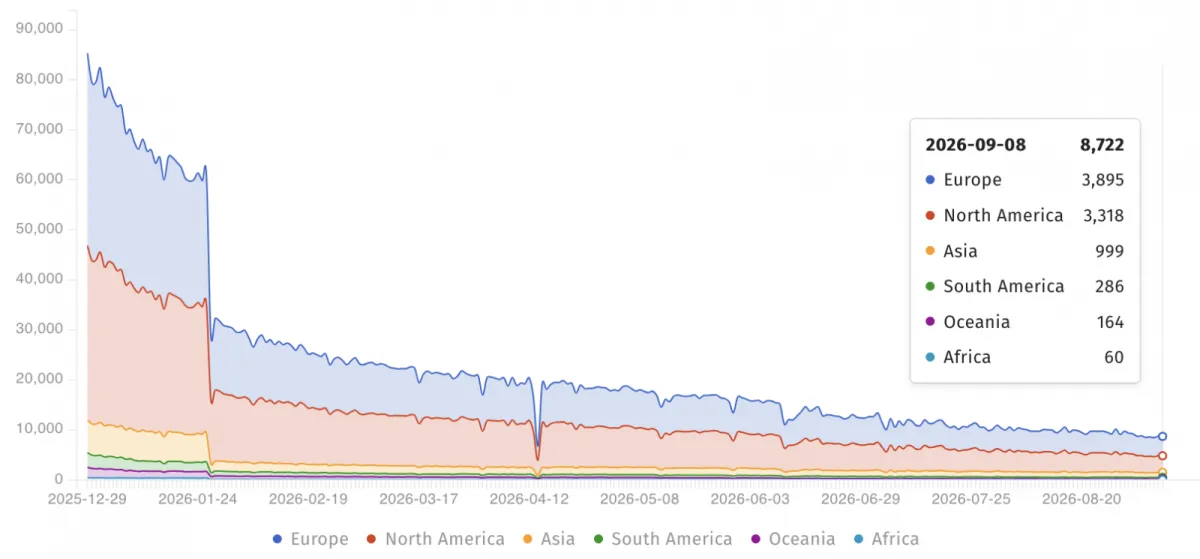
Групата за мониторинг на киберсигурността Shadowserver откри над 115 000 некоригирани защитни стени Firebox, достъпни онлайн през декември, като почти 9000 инстанции остават незащитени след девет месеца.
В актуализация от четвъртък на своя каталог с активно експлоатирани уязвимости Агенцията за киберсигурност и инфраструктурна сигурност на САЩ (CISA) заяви, че вече е известно, че уязвимостта CVE-2025-14733 се използва от групировки за рансъмуер, но не предостави повече подробности за техните атаки.
CISA първоначално добави уязвимостта към своя каталог KEV (Known Exploited Vulnerabilities) през декември, когато нареди на федералните агенции на САЩ да защитят системите си в рамките на една седмица, съгласно Задължителна оперативна директива (BOD) 22-01.
Преди две години агенцията за киберсигурност нареди на правителствените агенции да отстранят друга активно експлоатирана уязвимост в WatchGuard (CVE-2022-23176), засягаща защитни стени Firebox и XTM.
По-наскоро, през септември 2025 г., WatchGuard коригира уязвимост за RCE (CVE-2025-9242), засягаща защитни стени Firebox и почти идентична с CVE-2025-14733. Един месец по-късно CISA отбеляза уязвимостта като активно експлоатирана, а Shadowserver откри над 75 000 защитни стени Firebox, уязвими за атаки.
WatchGuard предоставя услуги на над 250 000 малки и средни компании чрез мрежа от над 17 000 препродавачи на решения за сигурност и доставчици на услуги по целия свят.
След като атакуващите получат валидни идентификационни данни, едва 37% от техните действия биват блокирани
Общите показатели за превенция могат да скрият какво се случва след първоначалния достъп. След като атакуващите започнат да използват валидни идентификационни данни, нивото на превенция рязко спада.
Докладът „Blue Report 2026“ измерва защитите техника по техника чрез 338 милиона симулации, проведени в реални производствени среди на клиенти.