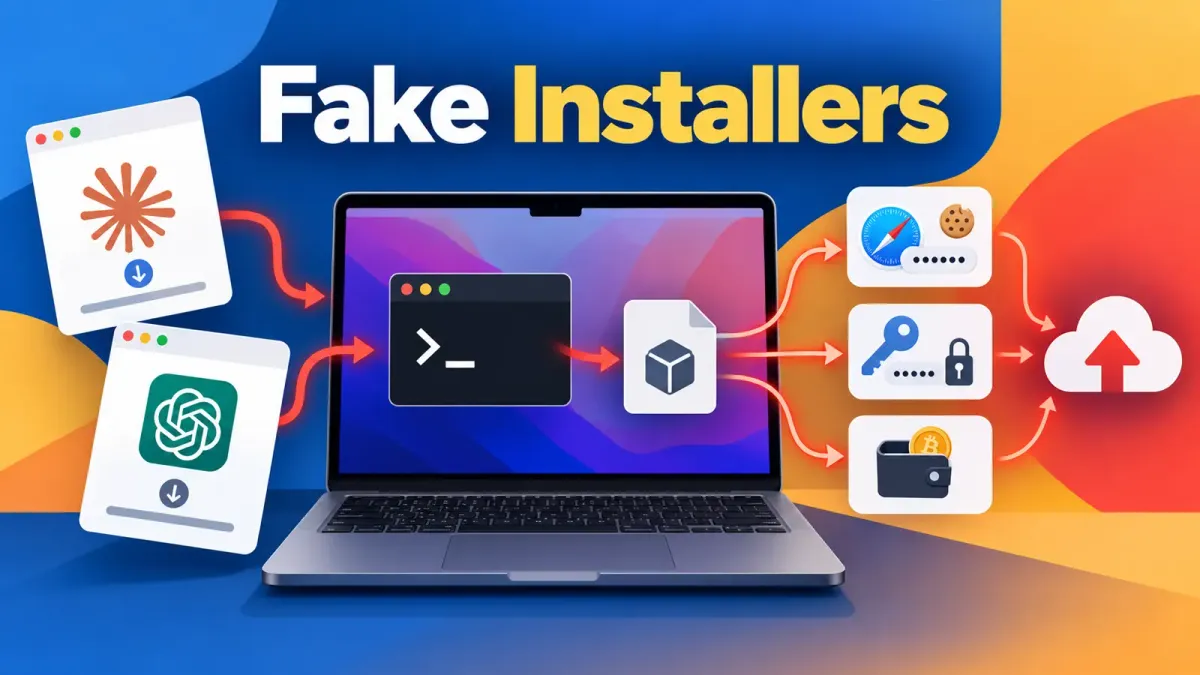
Потребителите на Mac, търсещи AI инструменти, са изправени пред капан със зловреден код. Атакуващите използват фалшиви инсталатори за Claude и ChatGPT и спонсорирани резултати от търсенето, за да разпространяват MacSync – софтуер за кражба на пароли за macOS.
Кампанията разчита на социално инженерство и убеждаване вместо на софтуерен дефект. На посетителя се казва, че стъпка от изтеглянето, свързването или потвърждението е се е провалила, след което му се дават инструкции да копира команда в Terminal. Това единично действие дава на атакуващия достъп до устройството.
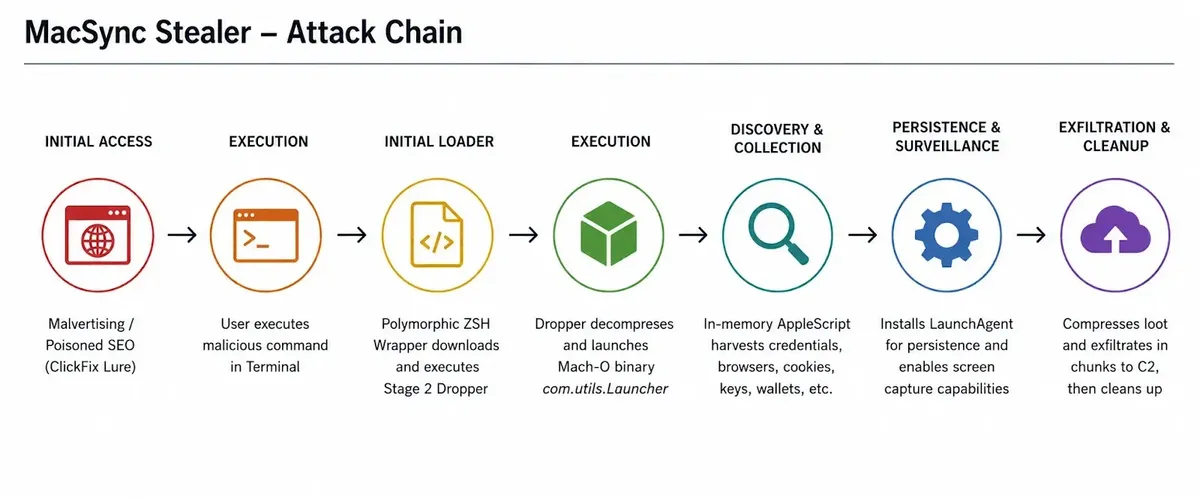
MacSync е операция от тип „зловреден код като услуга“ (malware-as-a-service), което означава, че нейните разработчици предоставят инструмента и инфраструктурата на други престъпни групи. Изследователите заявяват, че заплахата се е появила през 2025 г.
Рискът надхвърля кражбата на една парола. MacSync е проектиран да събира данни за вход от браузъри, сесийни бисквитки, данни от Mac Keychain, SSH ключове, идентификационни данни за облачни услуги, сесии от приложения за съобщения и информация за криптовалутни портфейли.
SEQRITE посочва в доклад, споделен с Cyber Security News (CSN), че той може също така да установи траен достъп, оставяйки лични профили и корпоративни системи изложени на риск.
Хакери използват фалшиви инсталатори за Claude и ChatGPT
Първият етап често започва с търсене на настолно AI приложение. Киберпрестъпниците купуват или манипулират позиционирането в резултатите от търсенето и пренасочват хората към страници, които имитират Claude AI, ChatGPT, инструменти за разработчици или други доверени услуги.
Предишен доклад относно злонамерени реклами в Google за macOS показва как платените резултати могат да насочат потребители с ясно намерение към измамна страница за изтегляне на AI. Вместо да предостави нормален инсталационен пакет, страницата показва подкана от тип ClickFix.
Тези подкани могат да твърдят, че WebSockets връзката се нуждае от ремонт, че трябва да се завърши CAPTCHA или че аудио проблем изисква внимание. От жертвите се иска да поставят изглеждаща полезно команда в Terminal, стартирайки сами инфекцията.
Тази техника е ефективна, защото превръща потребителя във финалната стъпка от доставянето. Традиционните предупредителни знаци, като непоискан прикачен файл, може да липсват.
По-широкият модел беше документиран в анализа на кражбите на идентификационни данни чрез ClickFix за macOS, където фалшиви страници за потвърждение по подобен начин пробутваха команди на потребителите на Mac. След изпълнението shell скрипт стартира фонов компонент и разопакова локалния MacSync stager.
Stager компонентът се отделя от сесията на Terminal, подтиска видимата сигурност/изходни данни и извлича допълнителни инструкции от инфраструктура, контролирана от атакуващите. Този многослоен дизайн позволява на операторите да променят последващия зловреден код.
Софтуерът за кражба събира данни незабележимо
MacSync изтегля AppleScript директно в паметта и го стартира чрез вграден инструмент за автоматизация в macOS, вместо да записва скрипта като очевиден файл.
Скриптът може да покаже заявка за парола, която наподобява системен диалогов прозорец, след което да събере идентификационни данни и други данни от компрометирания Mac.
Зловредният код пакетира информацията, включително хранилища на браузъра и бази данни с портфейли, преди да я изпрати на своите оператори в части с фиксиран размер.
Ако прехвърлянето се провали, той прави нови опити с увеличаващо се забавяне. След успешно качване той премахва временните материали, за да намали доказателствата за потребителите или специалистите по реагиране на инциденти.
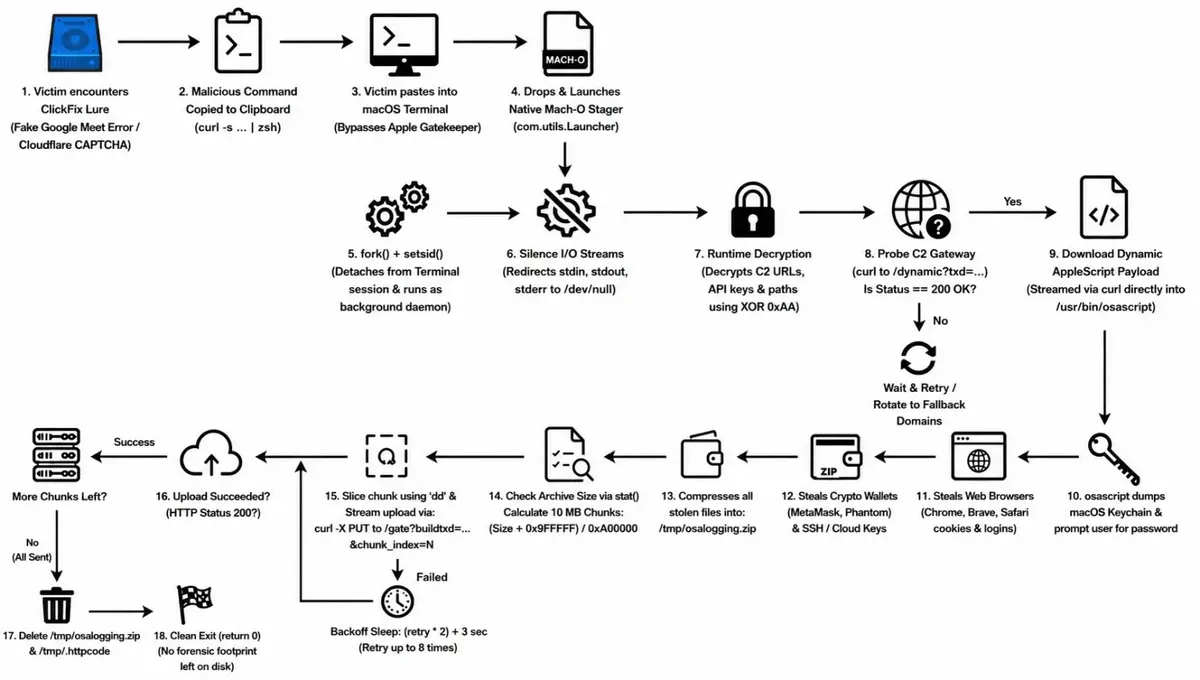
След това той може да внедри компонент за отдалечен достъп, който използва механизма за стартиране на macOS, за да се задейства след вход в системата. Помощна програма може също да поиска разрешение за запис на екрана, давайки на киберпрестъпниците друга възможност да наблюдават активността или да прихващат чувствително съдържание.
Резултатът е кампания, която може да прерасне от фалшив инсталатор до превземане на профили и наблюдение. Констатациите се вписват в по-широкия ръст на разпространението на зловреден код с AI тематика.
В друг случай компрометиран сайт за изтегляне на ChatGPT е използвал спонсорирани резултати и фалшиви опции за изтегляне, за да се насочи както към Mac, така и към Windows потребители. Познатата брандова идентичност намалява подозрението, когато хората търсят нови инструменти или бързи решения.
Потребителите трябва да избягват спонсорирани връзки при изтегляне на софтуер и да посещават официалния уебсайт на производителя, като въвеждат адреса или използват доверена отметка.
Те никога не трябва да поставят команда от уеб страница, чат, реклама или съобщение за поддръжка в Terminal, освен ако не я разбират напълно и не са потвърдили независимо нейния източник.
Екипите по сигурност трябва да блокират посочената инфраструктура, да разследват неочаквана активност в командния ред, стартирана от браузъри, и да проверяват системите Mac за непознати елементи за зареждане и заявки за разрешения.
Самото нулиране на пароли може да не е достатъчно след инфекция; засегнатите потребители трябва да прекратят активните сесии, да подменят изложените ключове и да предадат устройството за проверка за наличие на трайно присъствие.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| Име на файл | 9ff32f7c0108e9d27a3b491edf04827b6ca025f44db | Идентифицирано име на примерен Mach-O файл на MacSync |
| SHA-256 хеш | 9ff32f7c0108e9d27a3b491edf04827b6ca025f44db68a | SHA-256 хеш на примерен MacSync, съобщен от SEQRITE |
| MD5 хеш | 9678f71ea4cccbc3d511dc8d7f24b113 | MD5 хеш на примерен MacSync |
| SHA-1 хеш | 59508d071661ea70fa5fcbe6f9e2fb72506e57df | SHA-1 хеш на примерен MacSync |
| Идентификатор за подписване на код | com.utils.Launcher | Идентификатор на ad-hoc подписан MacSync stager |
| CDHash | d182eb7cba0ffa42d770d7b0d3499e49f24163a2 | Хеш на директорията с код, свързан с пробата |
| Временен архив | /tmp/osalogging.zip | Временен архив, използван за съхранение на събраните данни |
| Файл за състояние | /tmp/.httpcode | Временен файл, използван за запис на статуса на отговора от сървъра |
| Файл за персистентност | com.google.keystone.plist | Възможен преименуван LaunchAgent файл за персистентност |
| Файл за персистентност | com.apple.sync.plist | Възможен преименуван LaunchAgent файл за персистентност |
| C2โดмейн | drivinguber.com | Основен хост за командване и контрол (C2) |
| C2โดмейн | asia.newsinweb.com | Регионален резервен хост за командване и контрол |
| C2โดмейн | usa.newsinweb.com | Регионален резервен хост за командване и контрол |
| C2 основен домейн | newsinweb.com | Основен домейн, използван за резервна инфраструктура |
| Download URI | /dynamic?txd=c4f70f37daae63fe47b0c92adf006f8cf50b6c522 | Път, използван за извличане на AppleScript зловредния код в паметта |
| Upload URI | /gate?buildtxd=c4f70f37daae63fe47b0c92adf006f8cf50b6 | Път, използван за качване на откраднати данни |
| HTTP заглавна част | api-key: de62a2f47d1c7dec2997f931a050a615 | API ключ, забелязан в мрежовите заявки на MacSync |
| HTTP User-Agent | Mozilla/5.0 (Macintosh; Intel Mac OS X 10_15_7) CFN AppleWebKit/537.36 | User-Agent низ, използван в комуникациите за командване и контрол |