До излизането на Grand Theft Auto VI (GTA 6) остават още три месеца, но киберпрестъпниците не чакат официалната дата на премиерата. Компанията за киберсигурност Huntress откри зловреден софтуер, маскиран като изтекло копие на играта и насочен към фенове, надяващи се да се доберат до нея предварително.
Образецът, анализиран от Huntress, съдържа няколко различни компонента на зловреден софтуер. Изследователите описват опортюнистичен пакет, който „хвърля всичко възможно срещу потребителите, опитващи се да извършат инсталация“ – пакет, включващ фалшив инсталатор, няколко RAT троянеца, инфостийлър, рансъмуер, използван като уайпър (wiper), и уеб браузър.
Фалшив инсталатор крие злонамерения код
При отваряне на ISO файла се показва основният инсталационен файл gta6installer.exe, който все още носи иконата на GTA5. Стартирането му извежда съобщение на руски език, предупреждаващо, че инсталацията може да се провали с грешка „License not found“, и предлага имейл адрес за заявка за коригиране на проблема.
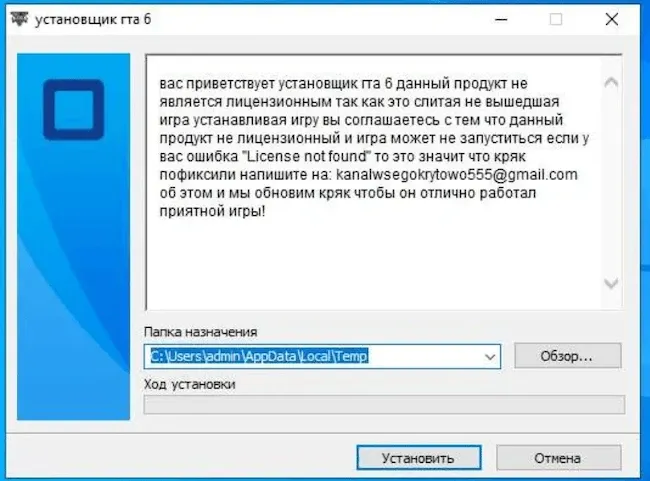
Съобщение, съдържащо се във фалшивия инсталатор на GTA6 (Източник: Huntress)
След като инсталацията приключи, се задейства скрипт, който показва точно това съобщение за грешка, като предоставя на потребителя правдоподобна причина защо играта така и не стартира. Докато това се случва, действителният злонамерен код се инсталира във фонов режим.
От Huntress се свързаха с имейл адреса, посочен в инсталатора, за да проверят кой ще отговори, но до момента на публикуване не са получили обратна връзка.
„Зловредният софтуер, съдържащ се в ISO файла, изглежда доста стар и повторно използван за тази опортюнистична атака, като в много случаи файловете датират от 2023 г. При продължаване на инсталацията в папката %TEMP% на системата се добавят няколко файла, много от които изглеждат брандирани като GTA6, за да се избегне подозрение“, пишат изследователите.
„Файлът checkinternetconnection.bat след това стартира Microsoft Edge и се свързва с https://clck[.]ru/34uJnp, където проверява дали има интернет връзка, преди да премине към разархивиране и инсталиране на различните компоненти на зловредния софтуер.“
RAT троянци, инфостийлър и деструктивен рансъмуер
Първо се появяват множество копия на NJRAT, осигуряващи на атакуващия достъп до команден интерпретатор (shell), запис на натиснатите клавиши (keylogger), достъп до камерата, кражба на идентификационни данни от браузъра, качване и изтегляне на файлове, контрол върху файлове и системни регистри, преглед на работния плот в реално време и екранни снимки, както и достъп до данни за портфейли за криптовалута.
Заедно с него идва и копие на DCRAT, което дава на атакуващия контрол върху мишката, заснемане на екрана, достъп до системния буфер (clipboard), права за четене и запис в системния регистър, откриване на аудио устройства и проследяване на отворените прозорци. DCRAT също така пренаписва файла hosts на Windows, за да блокира изпращането на телеметрия от антивирусната програма към производителите на защитен софтуер.
След това има и инфостийлър – инструмент, наречен Mercurial Grabber, който е свободно достъпен в GitHub с етикет „само за образователни цели“. Той събира Discord токени, пароли и бисквитки от Chrome, сесийни данни за Roblox и Minecraft, продуктови ключове за Windows и екранни снимки, след което изпраща всичко чрез Discord webhook.
Най-разрушителният компонент е вариант на рансъмуера Chaos. „Въпреки че чисто технически това е добре познато семейство рансъмуер, изглежда, че авторите на заплахата нямат за цел да събират откуп от заразените потребители. Вместо това те криптират и/или унищожават файлове в системата, като на практика използват рансъмуера като уайпър“, отбелязват изследователите.
Той криптира файлове с размер до 200MB включително и презаписва всичко по-голямо с произволни данни, унищожавайки го напълно. Резервните копия от тип Shadow Copy се изтриват, опциите за възстановяване на Windows се деактивират, а тапетът на работния плот се сменя с изображение на Спондж Боб, придружено от съобщение, твърдящо, че атаката е извършена от „ASHA Hacker Team“.
„Здравейте, вашите файлове бяха криптирани от achvz1om нямам paypal или други банки, така че не можете да ми дарите, затова вашите файлове са криптирани завинаги“, гласи бележката с искане за откуп.
Накрая инсталаторът пуска копие на Yandex Browser без ясна причина, която Huntress да успее да установи. В комбинация със съобщенията на руски език в цялата програма, това подсказва, че рускоезичните потребители може да са сред предвидените цели.
Windows Defender може да засече зловредния софтуер
Добрата новина, според изследователите, е, че в този ISO файл няма нищо особено ново. Зловредният софтуер в него е на няколко години и актуална версия на Windows Defender не би трябвало да има затруднения при засичането му и предотвратяването на компрометирането на системата.
„Най-общо казано, не е добра идея да се опитвате да изтегляте кракнат, пиратски софтуер, особено ако въпросната игра все още не е пусната официално на пазара. Това е плодородна почва за измами и злонамерени субекти, които се опитват да се възползват от нетърпеливите и прекалено ентусиазирани потребители“, заключават от Huntress.