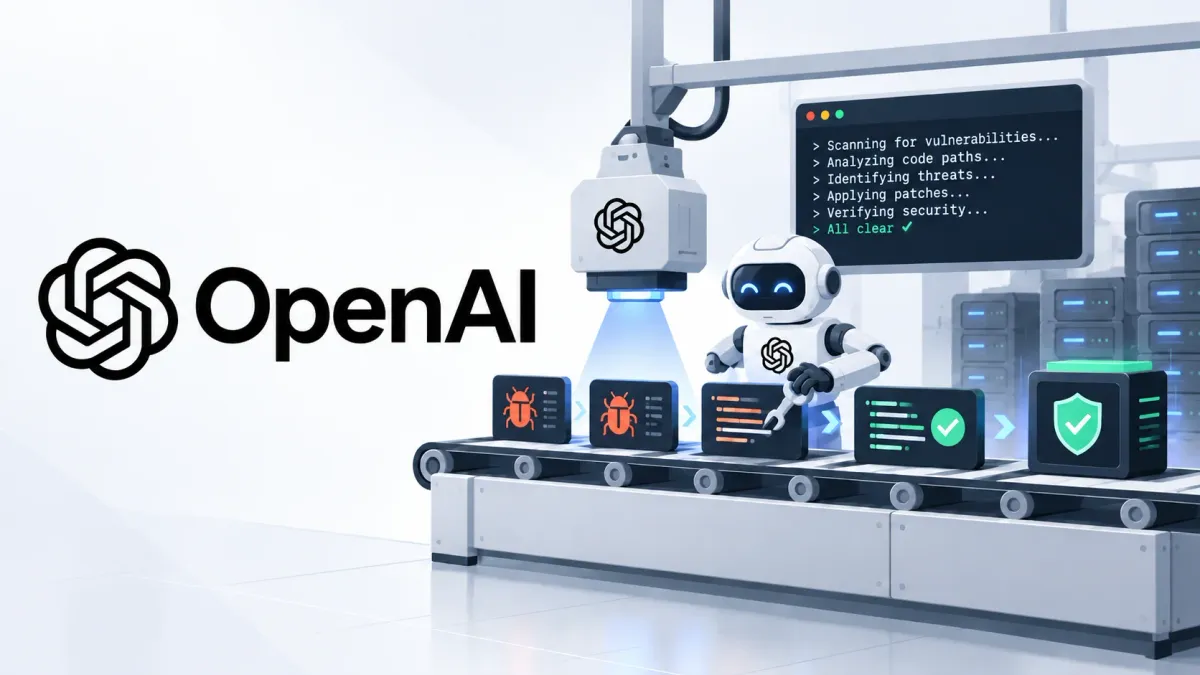
OpenAI представи „Defense Factory“ („Завод за защита“) — автоматизирана кибероперация, фокусирана върху AI агенти, която непрекъснато открива, валидира и отстранява уязвимости.
Компанията заявява, че традиционните защити вече може да не са достатъчни, тъй като продължително действащите AI агенти могат да свързват експлойти в вериги и да мащабират атаки, използвайки все по-достъпни модели с отворени тегла.
Съвременните AI агенти могат да работят за продължителни периоди от време, да запазват знания между сесиите и да изграждат детайлно разбиране за целевите системи.
Тази възможност им позволява да свързват отделни слабости в сложни вериги от атаки, които преди изискваха значителна експертиза и време от страна на хората.
Атакуващите биха могли също така да разполагат флотилии от агенти за сканиране на системи, тестване на уязвимости и преследване на експлоатация със скоростта на машина. Това създава разширяваща се пропаст между автоматизираните атаки и традиционните процеси за сигурност, които разчитат на ръчно триажиране, определяне на отговорник и отстраняване на уязвимости.
OpenAI изгражда AI завод за защита
OpenAI посочва, че в момента защитниците притежават две структурни предимства. Организациите могат да предоставят на оторизирани агенти директен достъп до изходния код и контекста на вътрешните системи, като същевременно използват най-новите водещи модели (frontier models), които са по-способни от широко достъпните алтернативи с отворени тегла.
Тази временна преднина представлява „прозореца на защитника“. Организациите трябва да я използват, за да изградят непрекъснати операции по сигурност, преди автономните нападателни възможности да станат по-широко достъпни.
Заводът за защита (Defense Factory) свързва AI агентите с съществуващите инструменти за разработка и сигурност чрез API, интерфейси с команден ред и интеграции на Model Context Protocol. Тези системи могат да включват GitHub, GitLab, Snyk, Semgrep, Tenable, Jira, Linear и ServiceNow.
Агентите следват повторно използваеми работни процеси за сигурност за сканиране, триажиране и отстраняване на уязвимости. Те се изпълняват в изолирани среди (пясъчници), възпроизводими и временни среди за разработка с необходимия код, зависимости, услуги и конфигурации.
Контролна равнина (control plane) управлява оркестрацията на работното натоварване, политиките и идентификационните данни. Отделна равнина за данни (data plane) осигурява временни среди, в които агентите възпроизвеждат уязвимости и тестват корекции за сигурност. Мониторингът, логването за одит и контролът на достъпа спомагат за защитата на чувствителния код и инфраструктура.
Затвореният цикъл за защита на OpenAI обхваща инвентаризация на активите, откриване на уязвимости, динамична валидация, определяне на отговорник и потвърдено отстраняване на уязвимости.
Споделените SECURITY.md файлове запазват знанията за системата, доказателствата от разследването и процедурите за тестване, така че агентите да не рестартират всяка оценка без контекст.
По време на вътрешен спринт по сигурността OpenAI мобилизира над 250 души в повече от 100 сервизни области. Екипите отстраниха 53 спешни или високоприоритетни проблема още през първия ден и постигнаха 90.6% процент на прието определяне на отговорник.
От OpenAI съобщиха, че дедупликацията, подпомогната от агенти, е идентифицирала 37% от констатациите като дубликати, докато валидацията по време на изпълнение е възпроизвела 19.5% и е намалила процента на фалшиво положителните резултати до 0.81%. Codex е генерирал всички корекции за сигурност, като само 0.53% от тях са били върнати назад (rolled back).
OpenAI изгражда автономията поетапно, започвайки с малки партиди и преглед от човек. С превръщането на работните процеси в надеждни, агентите поеха повече отговорност за рутинните разследвания и отстраняването на уязвимости.
В същото време хората продължиха да поставят граници, да преглеждат съществените промени и да се справят с изключенията. Компанията препоръчва организациите да започнат с един работен процес, вместо да автоматизират всичко веднага.
Възпроизводимите среди, контролираните идентификационни данни, строгият одит и независимата проверка са от съществено значение, тъй като вградената корекция не гарантира, че проблемът е отстранен правилно в производствените среди.