Scytale обяви стартирането на най-новите си възможности за управление на риска от трети страни (TPRM), базирани на изкуствен интелект, в рамките на своя модул Vendors. Версията допълнително разширява управлението на риска от доставчици от периодичен преглед в непрекъснато актуализиращ се механизъм за разузнаване на риска от доставчици, предоставяйки на екипите по сигурност и GRC актуален изглед за всеки доставчик в тяхната екосистема.
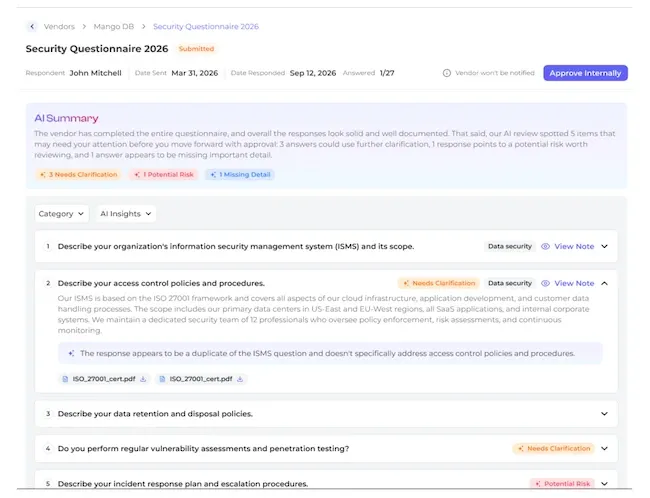
Платформата AI GRC на Scytale автоматизира откриването на доставчици, оценката на риска и събирането на доказателства в рамките за съответствие. (Източник: Scytale)
Разширението идва в момент, когато излагането на рискове от трети страни се превръща в основен вектор за пробиви. Докладът на Verizon за разследване на изтичането на данни за 2026 г. установи, че 48 процента от всички пробиви включват трета страна, като участието на трети страни в пробиви се е увеличило с 60 процента на годишна база.
В същото време екосистемите от доставчици нарастват по-бързо, отколкото повечето екипи по сигурност и GRC могат да ги прегледат ръчно, тъй като отделните отдели внедряват нови инструменти независимо, а съществуващите доставчици променят своята позиция за сигурност, сертификации и излагане на risk между годишните оценки. Въпросниците в определен момент и статичните електронни таблици оставят празнини, които одиторите, корпоративните клиенти и управителните съвети все повече очакват организациите да затворят с доказателства.
Новите TPRM възможности на Scytale са проектирани да затворят тази празнина в модула Vendors, който клиентите вече използват.
Ключови възможности на модула Vendors
- Автоматично откриване на доставчици: Scytale открива доставчици от SSO доставчика на клиента, свързаните интеграции и други свързани системи, изграждайки инвентар от доставчици, който се актуализира при промяна на средата. На съответните доставчици се определя официален преглед на сигурността и ниво на риск, така че надзорът се разширява с отпечатъка на доставчика, вместо да изостава от него.
- AI обогатяване на данни за доставчици: Изграждането на профил на доставчик традиционно означава проучване на информация за компанията, позицията за сигурност, сертификатите и статуса на съответствие в центровете за доверие, уебсайтовете и документацията, предоставена от доставчика. Веригите от данни с AI на Scytale събират и попълват тази информация автоматично, създавайки профил, подкрепен с доказателства, без цикъла на ръчно проучване.
- Динамична оценка на риска: Всеки доставчик получава оценка на риска, генерирана от неговите обогатени данни, сигнали за позицията за сигурност, сертификации и отговори на въпросници. Оценките се актуализират при пристигане на нова информация, така че определянето на нивото на риск отразява къде се намира доставчикът в момента, а не къде е бил по време на въвеждането си.
- Непрекъснат мониторинг на позицията за сигурност: Scytale наблюдава доставчиците за инциденти със сигурността, включително пробиви, излагане на данни и уязвимости, използвайки API за интелигентност за сигурност от трети страни. Откритите инциденти се появяват директно в профила на доставчика с тежест, дата и източник, давайки на екипите видимост между официалните цикли на преглед, а не само по време на тях.
- Проактивни известия: Когато се открие инцидент със сигурността за наблюдаван доставчик, Scytale уведомява екипа на клиента по имейл, осигурявайки време за оценка на експозицията и преоценка на по-широкия риск от доставчика за бизнеса.
- Автоматично генерирани доклади за сигурност: За одити, надлежна проверка от клиенти или докладване пред ръководството, Scytale може да генерира доклад за сигурността за всеки доставчик, който консолидира данни за обогатяване, оценки на риска, история на мониторинга и резултати от прегледа в един защитим документ.
- Централизирани, готови за одит прегледи на доставчици: Изпращането на въпросници за сигурност, събирането на документация и проследяването на статуса на прегледа спрямо крайните срокове остава основна част от начина, по който Scytale поддържа прегледите на доставчици. Данните за обогатяване, оценяване и мониторинг вече се захранват директно в този процес на преглед, намалявайки ръчното събиране на доказателства и давайки на проверяващите по-пълна картина на риска, въз основа на която да вземат решения.
Възможностите на TPRM се свързват с останалата част от платформата Scytale, включително съпоставяне на контроли между рамки като SOC 2, ISO 27001, GDPR, HIPAA, SOX ITGC и други рамки за сигурност, поверителност и AI, заедно с персонализируемия Център за доверие (Trust Center), който организациите използват, за да демонстрират своята позиция за сигурност и съответствие пред клиенти и потенциални клиенти. Доказателствата за доставчици, събрани чрез модула Vendors, поддържат изискванията за контрол в тези рамки, така че надзорът над трети страни допринася за готовността за одит, вместо да работи паралелно с нея.
Това допълнение отразява по-широка промяна в начина, по който се структурират програмите за съответствие. Надзорът над доставчиците исторически е бил ръчно, времеемко и фрагментирано задължение и често се е третирал като годишно упражнение за отмятане на отметки около одити и подновяване на договори. Scytale променя това в една централизирана, персонализирана, автоматизирана и организирана програма.
Тъй като броят на доставчиците се увеличава до стотици и AI инструментите навлизат във веригата на доставки, този модел оставя твърде много ненаблюдавано за твърде дълго време. Непрекъснатото откриване, обогатяване и мониторинг приближават риска от трети страни до начина, по който организациите вече управляват собствените си вътрешни контроли — на непрекъсната основа с прикрепени доказателства.
- Scytale