Банковият троянец Gigabud вече инсталира второ Android приложение, което създава служебен профил (work profile) на заразения телефон и поставя манипулирано банково приложение в него, съобщи компанията за киберсигурност Group-IB в доклад, публикуван на 9 септември.
Служебният профил е отделно пространство, което Android обикновено запазва за корпоративни приложения на работодателя, а намиращото се в него е изолирано от всичко в личното пространство. Това разделение скрива троянеца от собствените проверки за зловреден софтуер на банковото приложение, посочват от Group-IB, така че едно измамно плащане може да изглежда несвързано с предупреждението, вече генерирано на телефона. Компанията е потвърдила пълната верига на атаката на заразени устройства в Индонезия.
Документацията на платформата Android посочва, че всяко приложение в основния профил на телефона може да стартира настройката на служебен профил и че потребителят бива информиран какво прави служебният профил, преди той да бъде създаден.
От Group-IB отбелязват, че банковите приложения съдържат защитен код, който сканира за известен зловреден софтуер на телефона. От вътрешността на служебния профил това сканиране не достига до личното пространство, където се намира троянецът.
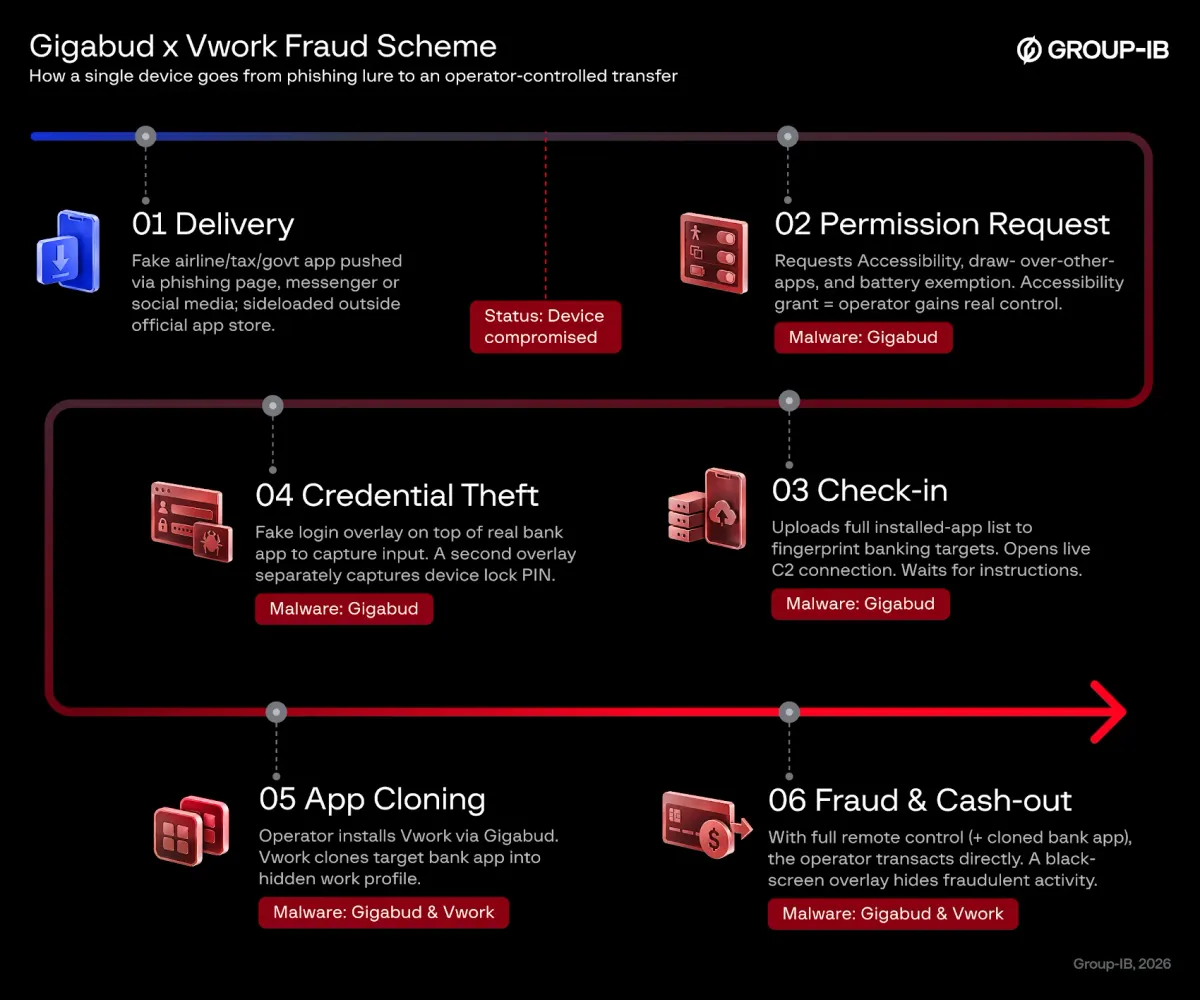
Gigabud е троянец за отдалечен достъп (RAT) — зловреден софтуер, който предоставя на своя оператор пълен контрол в реално време над телефона. Той е активен от 2022 г. и се свързва с група, наречена GoldFactory, която достига до устройствата под формата на фалшиви приложения, представящи се за национална авиокомпания, данъчна служба или държавен портал, инсталирани извън официалния магазин за приложения.
При първоначалното стартиране той изисква достъп до функциите за достъпност (Accessibility access), разрешение за изчертаване върху други приложения и разрешение да продължи да работи във фонов режим с цел пестене на батерия. Предоставянето на достъп до Accessibility е моментът, в който атакуващият получава реален контрол над устройството.
След това той изпраща на атакуващия списък с всички приложения на телефона, за да могат да бъдат идентифицирани банковите цели. Когато жертвата отвори истинското си банково приложение, върху него се появява фалшив екран за вход, който записва въвежданите данни. Второ припокриване, невидимо за потребителя, записва кода за заключване на екрана на телефона.
От Group-IB посочват, че атакуващият може да извършва трансакции на телефона на жертвата чрез симулиране на докосвания и въвеждане на текст през Accessibility, докато черен екран прикрива случващото се.
Това второ приложение се нарича Vwork. Group-IB съобщава, че неговата архитектура и имена на класове съвпадат с тези на Shelter — инструмент с отворен код, който използва същата функционалност за служебен профил, позволявайки на собственика на телефона да изолира или дублира приложения.
Разликата е в това кой контролира процеса. Shelter се управлява ръчно от човека, който държи телефона. Vwork отваря същите възможности за други приложения: създаване на служебен профил, клониране на приложение в него, извеждане на списък със съдържанието и стартиране на приложение вътре в профила.
Group-IB заявява, че проверките, които са спирали други приложения да извикват тези функции, са били премахнати, така че всяко приложение на устройството може да управлява Vwork. Преди да клонира каквото и да било, Vwork изисква разрешение от външен сървър, а Gigabud съдържа команди, написани специално за него.
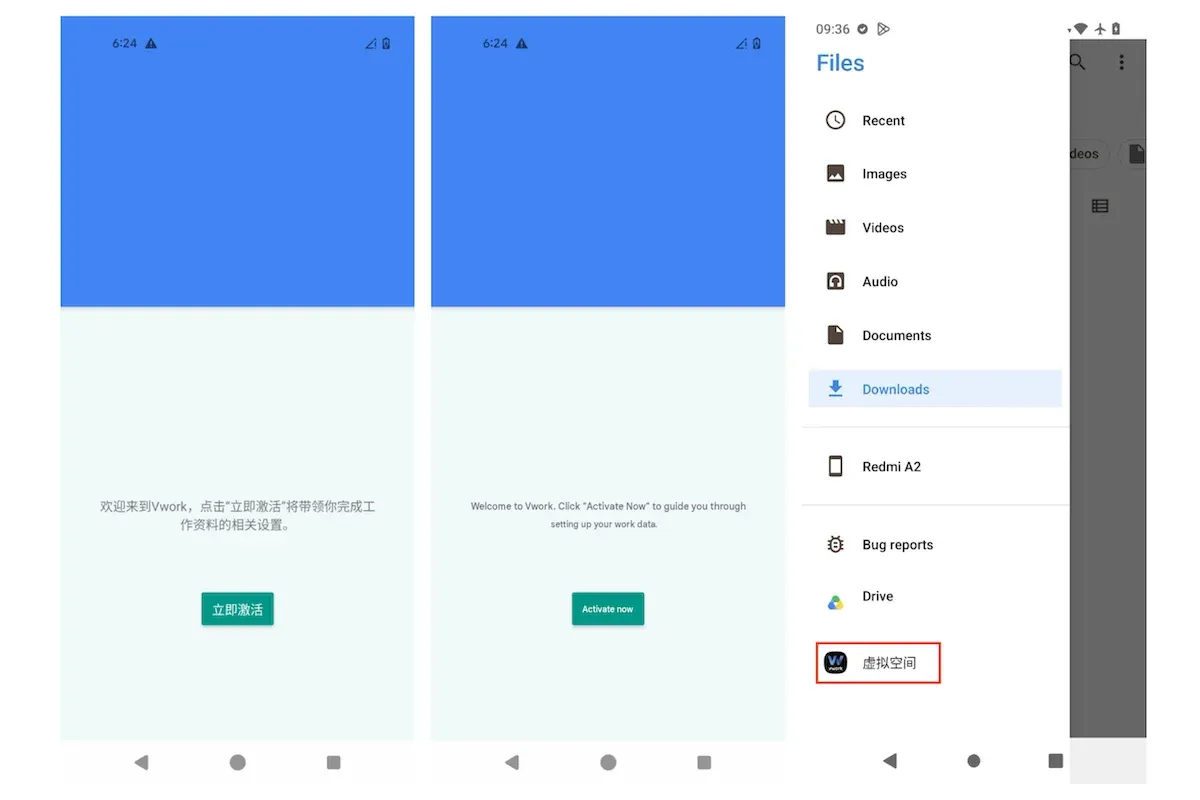
Shelter превежда потребителя през няколко екрана преди създаването на профил. Vwork съкращава това до една-единствена подкана, написана на китайски език, казват от Group-IB.
На устройства в Индонезия, според Group-IB, инсталациите са се извършвали последователно: първо Gigabud, минути по-късно Vwork, а след това и модифицираното банково приложение.
В единствения случай, който докладът описва подробно, поставеното в профила приложение не е било дубликат на собственото банково приложение на жертвата. Group-IB посочва: „копието беше фалшива версия на приложението на реална индонезийска банка“.
Group-IB анализира единичен образец на Vwork и го описва като инструмент, който все още е в процес на активна разработка. Някои от добавените функции са нестабилни и не се държат според очакванията при версии на Android, близки до тази с отворен код. Докладът не уточнява на кои телефони или версии на Android техниката работи успешно.
Образци на Gigabud, създадени да работят с Vwork, са открити насочени срещу Бразилия, Колумбия, Египет, Индонезия, Лаос, Мексико, Мароко, Филипините, Тайланд, Турция и една държава от Съвета за сътрудничество в Персийския залив, която Group-IB не назовава. Това са образци, а не потвърдени инфекции. Потвърдена е единствено веригата на заразяване в Индонезия.
Между февруари и юли 2026 г. Group-IB отчита около 1469 компрометирани устройства и 1281 потенциално компрометирани потребителски профила в Индонезия, с прогнозни загуби от около 960 000 долара. Данните обхващат само това, което Group-IB лично е наблюдавала, а не цялата страна, и отбелязва, че те отразяват наблюдаваната активност и не трябва да се приемат като пълната картина. Не се уточнява колко от тези устройства са имали инсталиран Vwork.
Group-IB свързва двата инструмента с GoldFactory. Тя посочва клон от кода на Vwork, който съдържа препратки към имена на пакети на Gigabud, споделени мрежови индикатори между двете приложения и логове за разработка, написани на китайски език, като добавя, че не може да публикува тези индикатори.
Проверка на телефон за наличие на служебен профил
Самият служебен профил се вижда в настройките на телефона. Указанията на Google за потребители на Android описват къде да бъде намерен и как да бъде изтрит.
- Отворете Настройки (Settings), след което „Пароли и акаунти“ (Passwords and accounts). Там се появява раздел „Служебен“ (Work), ако телефонът има служебен профил.
- Приложенията в рамките на служебен профил показват малка значка с куфарче върху своите икони.
- За да го изтриете, отворете раздела „Служебен“ (Work), изберете „Премахване на служебен профил“ (Remove Work Profile), след което „Изтриване“ (Delete). Google посочва, че това премахва всичко, съхранявано в рамките на профила.
- Уверете се, че приложението, създало профила, е премахнато. От Group-IB отбелязват, че Vwork скрива иконата си от стартовия панел с приложения (app launcher), въпреки че все още се показва във файлов мениджър.
Стъпките на Google предполагат, че телефонът принадлежи на лицето, което го използва, тъй като потребителят не може да премахне профил, управляван от работодател. Докладът на Group-IB не уточнява дали изтриването на профила елиминира риска, докато Gigabud все още е инсталиран в личното пространство.
Съветът на Group-IB към потребителите е да инсталират приложения единствено от официални магазини, да отказват достъп до функциите за достъпност (Accessibility) на всяко приложение, което не е специализиран помощен инструмент, и да използват двуфакторна автентификация за банкови приложения, която не разчита на SMS.
За банките признаците, които компанията описва, са действия на самото устройство, а не познати файлове със зловреден код: поява на служебен профил на обикновен потребителски телефон, който никой не е настройвал умишлено; едно и също банково приложение с маркери за инсталация и в двата профила; профил, който не съдържа нито едно от стандартните приложения, които човек обикновено притежава; както и включен достъп до Accessibility за приложение без основателна причина да се нуждае от него.
Vwork е открит по време на по-ранно проучване на Group-IB относно кампанията на GoldFactory с манипулирани банкови приложения в Югоизточна Азия, публикувано през декември 2025 г. Group-IB посочва, че Vwork е наблюдаван в реална среда единствено в рамките на тази кампания.
Поставянето на банково приложение в контейнер с цел заобикаляне на защитите му не е нова практика. През 2023 г. Promon описа FjordPhantom, който стартираше истинско банково приложение във виртуален контейнер, за да може да променя поведението му отвътре. Това работеше чрез преодоляване на изолацията, която Android налага между приложенията. Vwork прави почти обратното — използва защитната стена, която Android вече предоставя фабрично, за да постави троянеца извън обхвата на проверките, описани от Group-IB.