Хакери използват фишинг, свързан с passkey (ключове за достъп), за да поемат контрол над профили в Microsoft 365 и да събират данни от облака. Тази тактика може да заобиколи защитите с многофакторна автентикация (MFA).
Кампанията започва с обаждания и текстови съобщения към служители. Атакуващите се представят за ИТ поддръжка, твърдят, че настройка за passkey, MFA или еднократна автентикация (SSO) изисква внимание, и пренасочват мишените към фишингови страници, имитиращи легитимния портал за вход.
Компрометираните профили могат също така да изпращат фишинг примамки през Microsoft Teams. Изследователи от Microsoft са идентифицирали тази дейност при зловредни прониквания в облачни среди, наблюдавани от май 2026 г.
Те са открили необичайни влизания, последвани от регистриране на нови методи за автентикация, заявки към Microsoft Graph и изтегляния от SharePoint, OneDrive и имейл услуги. Този модел показва целенасочено събиране на информация от компрометирани облачни идентичности.
Microsoft посочва в доклад, споделен с Cyber Security News (CSN), че атакуващите ротират своята инфраструктура и могат да използват отделни връзки за вход, разузнаване и събиране на данни. Това може да наподобява нормална употреба, докато киберпрестъпниците картографират организациите и отнемат файлове или съобщения.
Хакери използват фишинг с тема passkey
Темата за passkey е само претекст, а не опит за действително регистриране на passkey. Жертвите могат да бъдат вкарани във фишинг поток от тип „противник по средата“ (adversary-in-the-middle), при който фалшив сайт препраща входа им към реалната услуга и прихваща идентификационните данни и сесиините токени.
Вместо това те могат да завършат вход чрез код на устройство (device-code sign-in), който предоставя достъп на клиент, контролиран от автора на заплахата. Потребителят може да завърши MFA автентикацията и въпреки това да предаде използваема облачна сесия.
Кампания за кражба на сесии от BigBear показва, че фишинг страниците могат да откраднат доказателство за завършена MFA. Подканите за автентикация заслужават същото внимание като заявките за парола, особено след неочаквано обаждане или съобщение.
В една от последователностите атакуващият се е вписал от неуправлявано устройство, след което е отворил порталите на профила със същата сесия.
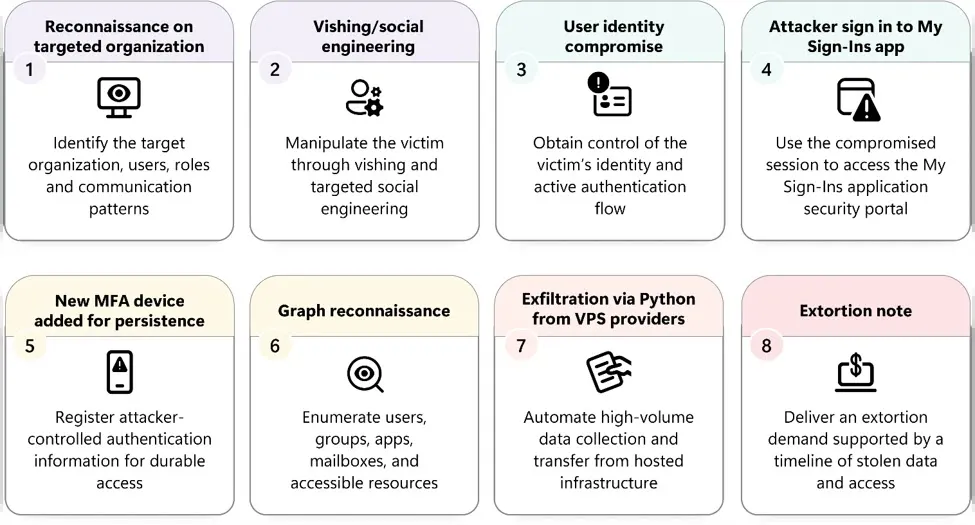
В друг случай одобрението чрез код на устройство е генерирало токен, повторно използван за заобикаляне на MFA. Изследователите забелязват също, че атакуващите се връщат, използвайки компрометирани данни за вход, комбинирани с метод за автентикация, регистриран по-рано.
След получаване на достъп злонамерените субекти търсят трайно присъствие, като добавят телефонен номер, приложение за автентикация или софтуерен токен с еднократна парола под техен контрол. Нулирането на паролата може да не ги премахне, ако останат активни сесии, токени за опресняване (refresh tokens) или нелегитимни методи за автентикация. Екипите трябва да разследват рисковите влизания заедно с всеки нов регистриран фактор за сигурност.
Организациите са изправени пред атаки за регистриране на Entra passkey чрез фалшификация на самоличност по телефона. Служителите трябва да потвърждават неочаквани заявки от ИТ съпорта през познат вътрешен канал, а никога на номер или линк, предоставени от обаждащия се. Провереният път за докладване на заявки за автентикация може да спре атаката, преди да бъде предоставен достъп.
От достъп до профила до събиране на данни от облака
След като установят трайно присъствие, атакуващите използват Microsoft Graph, за да проучат до какво има достъп потребителят. Те изброяват потребители, групи, роли, приложения, разрешения, сайтове, дискове, папки, файлове, пощенски кутии и прикачени файлове. Една заявка може да изглежда нормална, но широкото разузнаване, последвано от извличане на съдържание, разкрива координирано проникване.
След това злонамерените субекти се насочват към SharePoint Online и OneDrive for Business с голям обем достъп до файлове и изтегляния. Някои случаи се разпростират и до достъп през Exchange Online REST API до съдържанието на имейли. Microsoft отбелязва, че събирането често е под 1 000 файла или имейла на час – темпо, което може да избегне вниманието, докато продължава с часове или дни.
Това наподобява злоупотреба с фишинг чрез код на устройство, при която легитимна страница за одобрение се използва за получаване на достъп, без да се взема бисквитка от браузъра. Щетните последствия настъпват, когато киберпрестъпниците търсят в хранилищата и събират достъпните данни.
Екипите по защита трябва да съпоставят записите от идентичности, Graph, SharePoint, OneDrive и Exchange, вместо да третират даден IP адрес или домейн като окончателно доказателство. Важните сигнали включват необичайно влизане, последвано от регистриране на MFA, интензивно разузнаване през Graph, достъп през анонимни прокси сървъри, автоматизирано изтегляне и концентрирано търсене в пощенски кутии или прикачени файлове.
При потвърдено компрометиране екипите трябва да прекратят активните сесии и токените за опресняване, да нулират данните за достъп, да премахнат неупълномощените методи за автентикация и правила в пощенските кутии, а след това да иззискват защитена регистрация на MFA. Те трябва да въведат устойчива на фишинг MFA, да ограничат облачния достъп от неуправлявани устройства, да ограничат потоците с код на устройство, освен ако не са необходими, и да прегледат съгласията за приложения и привилегированите разрешения в Graph.
Действията отразяват поуките от случаи на отвличане на сесии в M365, при които откраднатите сесии могат да оцелеят след нулиране на паролата. Обучението трябва да обхваща измами по телефон, SMS и Microsoft Teams, докато одитирането на облака и пощенските кутии може да предотврати превръщането на рутинно обновяване на passkey в пробив в сигурността на данните.
| Тип | Индикатор | Описание |
|---|---|---|
| Домейн | passkeyhelpdesk[.]com | Фишинг примамка за passkey поддръжка |
| Домейн | secure-passkey[.]com | Passkey сигурност |
| Домейн | setupmypasskey[.]com | Настройка на passkey |
| Домейн | add-passkey[.]com | Регистрация на passkey |
| Домейн | integratedsso[.]com | SSO |
| Домейн | oktasession[.]com | Сесия на доставчик на идентичност |
| Домейн | keysyncos[.]com | Синхронизация на ключове |
| Domain | oskeysync[.]com | Синхронизация на ключове |
| Домейн | oskeysetup[.]com | Настройка на ключове |
| Домейн | oskeyregister[.]com | Регистрация на ключове |
| Домейн | syncmykey[.]com | Синхронизация на ключове |
| Домейн | myconnectkey[.]com | Свързване на ключове |
| Домейн | oskeyconnect[.]com | Свързване на ключове |
| Домейн | validationsetupac[.]com | Валидация и настройка на профил |
| Домейн | portalsetuphub[.]com | Настройка на портал |
Забележка: IP адресите и домейните са нарочно деактивирани (напр. [.]), за да се предотврати случайното им разпознаване или конвертиране в хипервръзки. Възстановете ги само в контролирани платформи за анализ на заплахи като MISP, VirusTotal или вашата SIEM система.