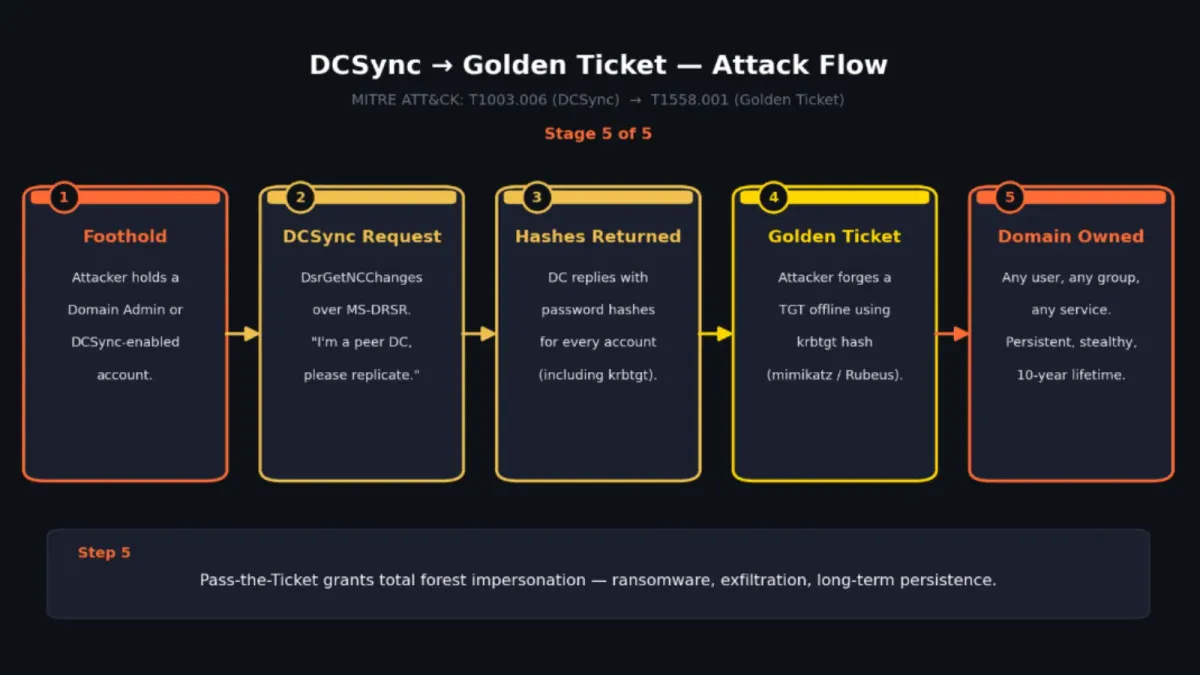
Авторите на заплахи все по-често злоупотребяват с репликацията на Active Directory, за да се представят за контролери на домейни и да крадат хешове на пароли от корпоративни мрежи.
Тази техника, известна като DCSync атака, може да позволи на атакуващите да получат данни за идентичност на привилегировани акаунти, без да инсталират зловреден код директно върху легитимен контролер на домейн.
Контролерите на домейни в Active Directory управляват автентификацията в корпоративните базирани на Windows среди. Те съхраняват информация за акаунти, хешове на пароли, членство в групи и други данни за самоличност.
В организации с множество контролери на домейни тази информация се репликира между сървърите, така че потребителите да могат да се автентифицират от различни офиси и мрежови локации.
Атакуващите експлоатират този нормален процес на репликация, като се представят за легитимен контролер на домейн. След като компрометират акаунт с права на Domain Admin или права, свързани с репликацията, те могат да изпращат заявки за репликация към реален контролер на домейн.
Хакери се представят за контролери на домейни, за да откраднат AD хешове
Целевият сървър след това може да предостави данни за хешовете на пароли, вярвайки, че синхронизира информация с друг упълномощен сървър. Атаката обикновено се свързва с протокола Microsoft Directory Replication Service Remote Protocol, известен също като DRSUAPI.
Злонамерените субекти могат да използват този протокол, за да изискват credential информация от Active Directory, включително NTLM хешове на пароли. Атакуващите могат да разбиват тези хешове офлайн, да ги използват повторно при атаки тип „pass-the-hash“ или да ги използват в подкрепа на последващо компрометиране на идентичността.
Активността от тип DCSync е особено опасна, тъй като не изисква от атакуващите да извличат данни за достъп от паметта на контролера на домейна. Традиционната кражба на идентификационни данни често включва инструменти, които осъществяват достъп до процеса Local Security Authority Subsystem Service (LSASS).
Според доклади на Trellix, DCSync атаката злоупотребява с вградена функция на Active Directory, което прави по-трудно разграничаването на злонамерената активност от легитимния трафик за репликация на домейна.
След като атакуващите получат хеша на паролата на KRBTGT, рискът става значително по-сериозен. KRBTGT е акаунтът, който Kerberos Key Distribution Center използва за подписване на билети за предоставяне на билети (ticket-granting tickets).
С неговия хеш атакуващите могат да генерират фалшифицирани Kerberos билети, известни като Golden Tickets. Билетът Golden Ticket може да осигури дългосрочен достъп до Active Directory среда.
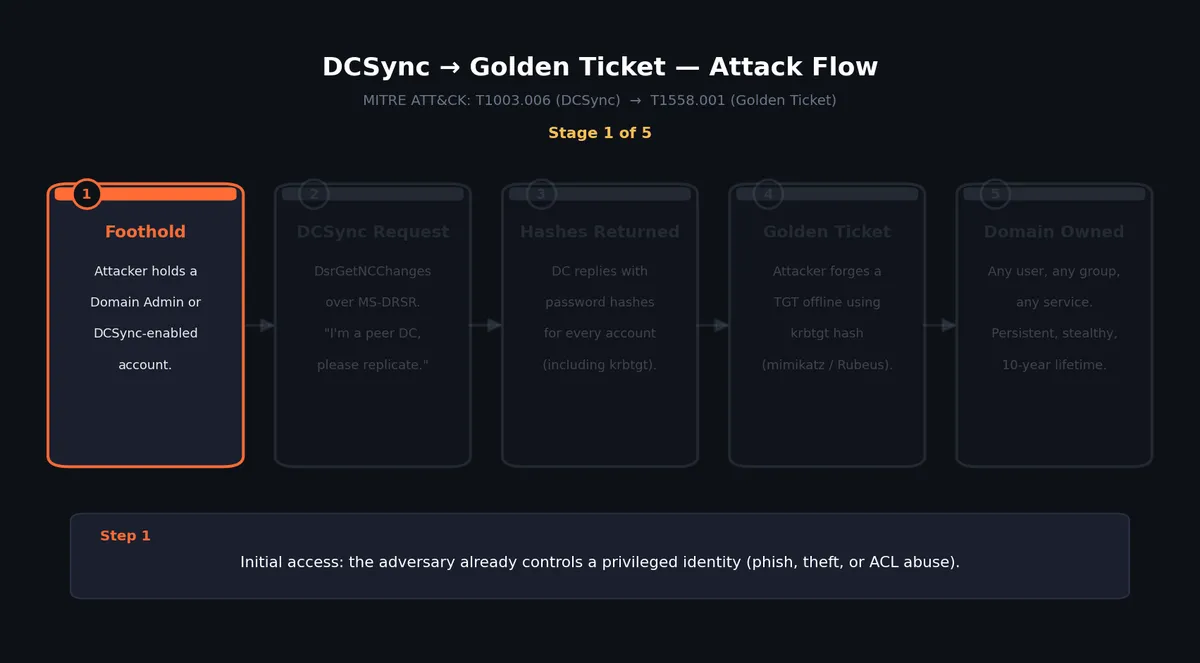
Атакуващите могат да фалшифицират билети за високопривилегировани акаунти, да осъществяват достъп до чувствителни системи, да се представят за потребители и да поддържат присъствие дори след като някои пароли са нулирани.
Ако даден инцидент не бъде правилно обработен, акаунтът KRBTGT може да не бъде нулиран два пъти, оставяйки фалшифицираните Kerberos билети валидни. Екипите по сигурност трябва да следят за заявки към Directory Replication Service, произхождащи от системи, които не са одобрени контролери на домейни.
Третирайте работна станция, сървър за приложения или потребителско устройство, изискващо големи обеми данни за репликация, като сигнал с висок приоритет. Платформите за мрежово откриване и реагиране (NDR) могат да помогнат за идентифицирането на тези необичайни комуникации чрез анализ на поведението, вместо да разчитат само на познати сигнатури на зловреден код.
Организациите трябва също така да ограничат правата за репликация само до необходимите акаунти, да преглеждат членството в привилегировани групи и редовно да одитират акаунтите, на които са присвоени разрешения за репликация.
Многофакторната автентификация, многостепенният административен достъп и специализираните работни станции за привилегирован достъп могат да намалят шанса атакуващите да получат идентификационни данни на ниво домейн.
DCSync атаките показват защо инфраструктурата за идентичност остава основна цел за киберпрестъпниците. Представяйки се за доверени контролери на домейни, атакуващите могат да превърнат легитимните функции на Active Directory в пътека за кражба на идентификационни данни в цялата организация и за дългосрочно компрометиране.