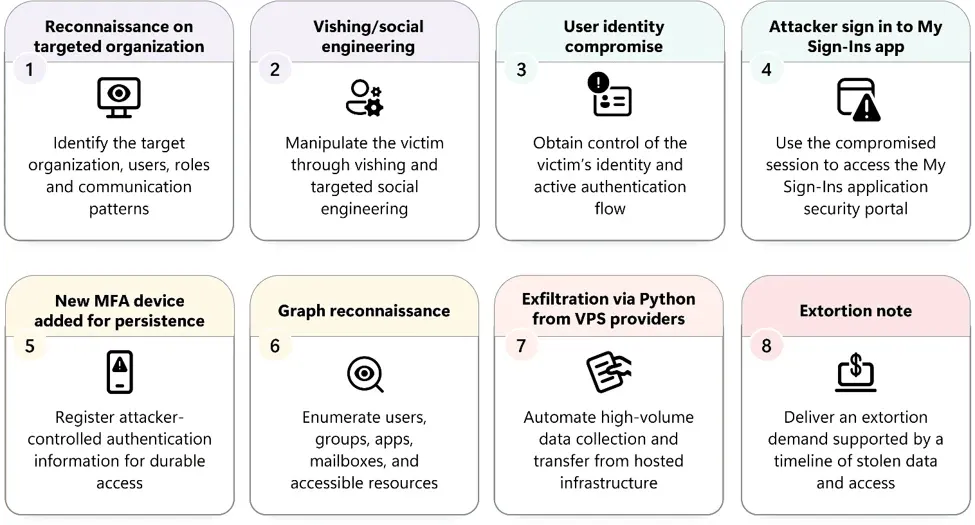
Атакуващи се обаждат или изпращат текстови съобщения на служители по личните им телефони, представяйки се за вътрешен ИТ персонал, в социално-инженерна кампания, която ги подмамва да предадат достъпа си до фирмени облачни профили. След като влязат, те изтеглят файлове и имейли от приложения на Microsoft 365, SharePoint, OneDrive и входящи пощи в продължение на седмици наред, според Microsoft Security Research.
Изследователите проследяват кампанията от май 2026 г. Тъй като първоначалният контакт често се осъществява по личен телефон, който не се управлява от компанията, това може да остави малко следи за разследващите. В няколко прегледани случая единствената следа е била служител, който се е спомнил за обаждането или текстовото съобщение.
„Обаждащият се създава чувство за спешност, като обяснява, че конфигурацията на passkey, многофакторна автентификация (MFA) или еднократен вход (SSO) трябва да бъде актуализирана незабавно, за да се избегнат смущения“, пишат изследователите. На служителите се изпраща връзка, която отваря страница, създадена да изглежда като екран за вход в Microsoft.
„Въпреки честата употреба на примамки на тема passkey, регистрирането на passkey често не е истинската цел на атакуващия. Вместо това разказът за passkey служи като убедителен предтекст за превеждане на жертвите през фишинг атаки от тип „посредник“ (AiTM) или процеси на автентификация чрез код на устройството“, отбелязва Microsoft.
Преди да осъществят контакт, атакуващите изглежда си вършат домашното, като събират подробности за персонала и организационната структура от публични източници, включително професионални социални мрежи. В някои случаи те използват повторно вече компрометиран профил на служител, за да изпратят същото предложение за passkey на колеги през Microsoft Teams — тактика, която увеличава вероятността за ангажираност.
„Често наблюдавана техника включва регистриране на общи домейни и вграждане на името на целевата организация като поддомейн, създавайки URL адреси, които изглеждат познати на пръв поглед. За една и съща организация могат да бъдат създадени множество домейни, което позволява на атакуващия да ротира инфраструктурата според нуждите“, обясняват те.
Компрометираните профили се превръщат в устойчива опора
След като атакуващ влезе в даден профил, приоритетът се измества към запазване на достъпа. Те регистрират телефонен номер, приложение за автентификация или софтуерен токен за еднократна парола под компрометираната самоличност, така че всяка бъдеща проверка при вход да може да бъде одобрена без участието на реалния потребител.
Microsoft нарича това „механизъм за устойчива персистентност“, който оцелява дори след изтичането на първоначално откраднатия токен или сесия, стига регистрираният от атакуващия MFA метод да остане активен.
Активността в Microsoft Graph може да бъде трудна за откриване
С осигурената опора атакуващите се насочват към Microsoft Graph — API интерфейса, който свързва потребители, файлове, поща и разрешения в дадена организация в Microsoft 365. Те го използват, за да изброят профили, групи, администраторски роли, регистрирани методи за автентификация и свързани приложения.
Microsoft посочва този етап като най-трудния за засичане. Единична заявка към крайна точка като /users или /sites изглежда като обикновен корпоративен трафик. Сигналът се появява едва когато една и съща самоличност или токен за достъп преминава последователно през няколко категории заявки към Graph, придвижвайки се от данни за потребители и групи към съдържание на имейли и файлове.
„Тази атака служи като силен пример за това защо активността в Graph трябва да се оценява цялостно, с наблежение върху поведенческата прогресия и корелацията между събитията, а не върху отделни API заявки в изолация.“
Кражбата на данни остава под праговете за употреба
Последният етап е събирането на данни, като Microsoft наблюдава високи обеми от достъп до файлове и изтегляния от SharePoint Online и OneDrive for Business, като някои пробиви се разпростират и до извличане на имейли от Exchange Online чрез REST API.
Изследователите описват темпото като „умерено и устойчиво“, разпростиращо се в продължение на часове при някои пробиви и няколко дни при други, като атакуващите ограничават активността си под 1000 файла или имейла на час. Този праг позволява на трафика да се слива с нормалната употреба на профила, докато им позволява да извличат големи обеми от данни, без да задействат аларми за необичайна употреба.
Трафикът често носи потребителския агент python-httpx — маркер, свързан с автоматизиран достъп с голям обем, а не с човек, който кликва върху папки една по една, въпреки че Microsoft предупреждава да не се разчита прекомерно само на този детайл.
„Потребителският агент сам по себе си не трябва да се третира като зловреден“, отбелязват изследователите. „Вместо това такава активност трябва да се оценява в по-широкия контекст на обема на данните, засегнатите самоличности, изходната инфраструктура, предишната разузнавателна дейност и доказателствата за компрометиране на самоличността.“
Microsoft Threat Intelligence приписва първоначалната дейност по осигуряване на достъп на широк кръг от автори на заплахи, включително Storm-3121 и Storm-3032, наред с други. Storm-3121 захранва изнудваческите операции на ShinyHunters и Falcon. Storm-3032 произлезе от групата BlackFile и сега управлява своя собствена изнудваческа операция под името Helix.
За защита срещу това Microsoft препоръчва обичайните защитни мерки, като устойчива на фишинг MFA чрез Conditional Access, администраторско одобрение за нови съгласия за приложения и изисквания за управлявани устройства, преди някой да може да влезе в Exchange, SharePoint или привилегировани Graph приложения.
- cloud
- cybercrime
- Microsoft
- phishing
- Social engineering