Накратко: Идентификационните данни и акаунтите са били цел в приблизително половината от цялата потвърдена злонамерена дейност. Prophet Security разбива четирите основни модела на атака, наблюдавани в клиентските среди между май и юли 2026 г., и обяснява защо някои атаки са успели, докато други са били блокирани.
Между 1 май и 31 юли 2026 г. Prophet Security разследва всеки сигнал в средите на клиентите веднага след постъпването му. Това премахва честа слепа точка в наборите от данни за заплахи: решението на човека анализатор кои сигнали заслужават пълно разследване.
От приключилите разследвания около 93% са били добронамерени, а 7% са били потвърдени като злонамерени. Констатациите по-долу произлизат от тези 7%. Те се базират на 4,7 милиона въпроса, зададени към средите на клиентите през тримесечието, със средно (медиана) 35 въпроса на разследване. Prophet Security публикува пълния набор от данни в първия си тримесечен доклад за заплахите.
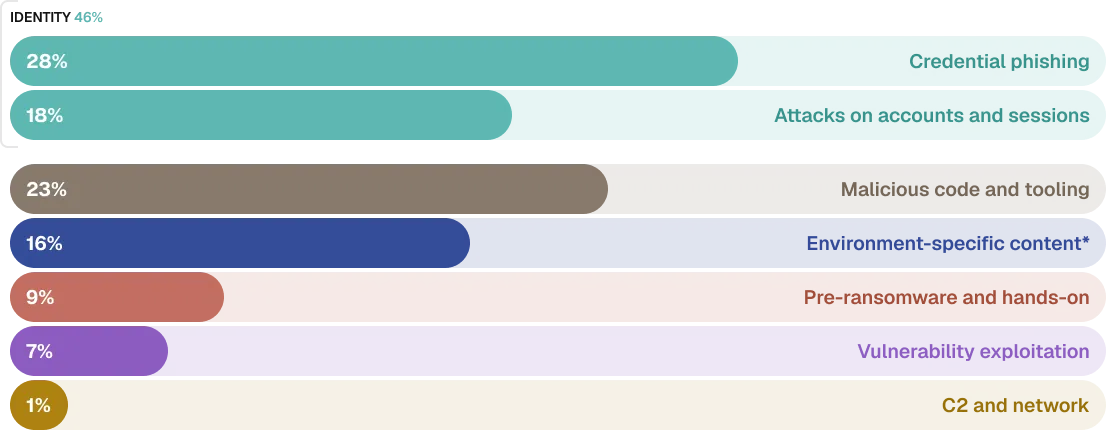
Една ключова констатация се откроява: идентификационните данни (акаунтите) са били цел в приблизително половината от цялата потвърдена злонамерена дейност през това тримесечие. Най-силният индикатор за успешно превземане на акаунт е бил дали атакуващият е използвал парола или вече автентифицирана сесия. Това е било в сила както за директни атаки срещу акаунти, така и за фишинг кампании.
Ето четирите модела, които наблюдавахме:
1. Отвличането на сесии е било най-честият начин, по който атакуващите са пробивали акаунти
Директните атаки срещу акаунти и сесии са съставлявали около 18% от потвърдената злонамерена дейност. Те са включвали отвличане на сесии (session hijacking), повторно използване на токени (token replay), заобикаляне на MFA, атака с компрометирани пароли (credential stuffing) и поддържане на достъп след компрометиране (post-compromise persistence) чрез правила за пощенска кутия и съгласия за OAuth (OAuth consent grants). Основният фактор за успех е бил методът за автентификация, използван от атакуващия.
Опитите за използване на парола обикновено са били блокирани. Например, условният достъп (conditional access) е блокирал верни пароли, идващи от търговски VPN мрежи в нови държави или непознати хостинг доставчици. Фишинг-устойчивата MFA е спирала проксита от тип „adversary-in-the-middle“, които са прихващали идентификационни данни. Контролите за сигурност са работили според предназначението си.
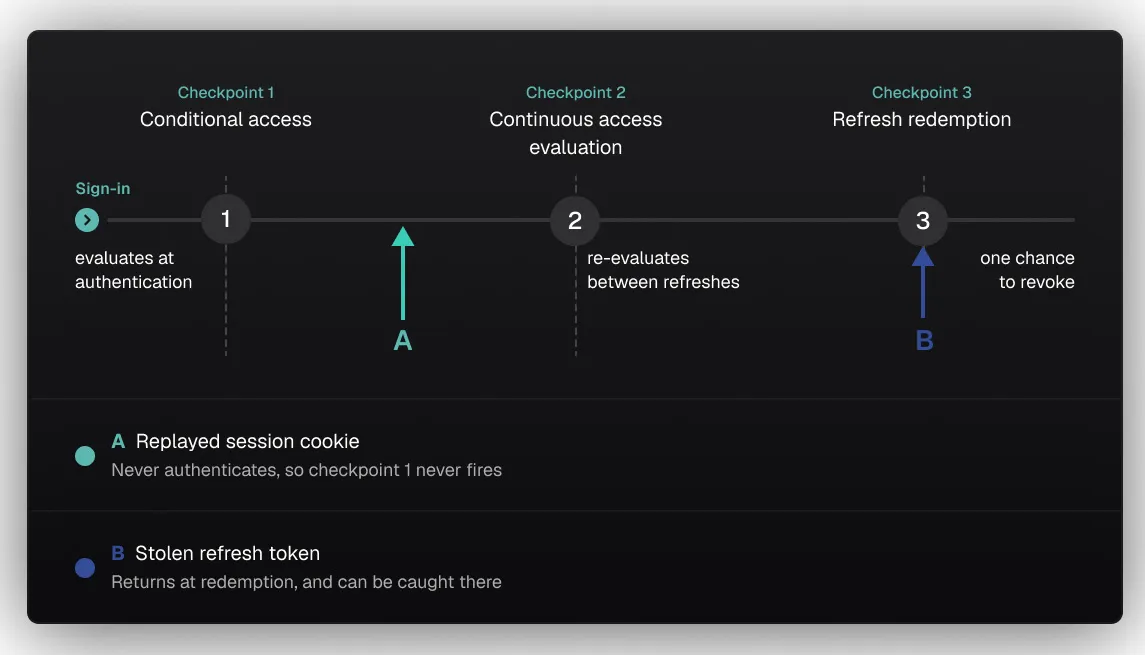
Въпреки това опитите, използващи вече автентифицирана сесия, са успявали многократно. В някои случаи отделни акаунти са имали десетки злонамерени влизания в рамките на три седмици, осигурявайки на атакуващите непрекъснат достъп до имейли. Причината е проста: стандартни проверки за условен достъп по време на автентификация.
Тъй като повторно използваната бисквитка за сесия (replayed session cookie) пропуска автентификацията, не се задейства никаква политика. Токенът за опресняване (refresh token) се връща към доставчика на идентичност само при осребряване (redeemed), което е единственият момент за повторна оценка и отмяна на достъпа.
Докато паролите са се сблъсквали с контролите за сигурност, автентифицираните сесии са ги заобикаляли напълно.
Това е довело до два чести резултата. Първо, деактивирането на акаунта не винаги е спирало атакуващия. В две организации атакуващите са продължили да използват достъп, предоставен преди акаунтът да бъде деактивиран.
В един от случаите те променили методите за автентификация и предоставили OAuth съгласия, докато екипът по сигурността е смятал, че инцидентът е приключен. Второ, когато идентификационните данни са били фишингвани, вместо да бъдат откраднати сесии, времето е разкривало прокси инфраструктурата (relay infrastructure).
Например, влизане от една страна е било последвано от MFA одобрение от друга страна само шестнадесет секунди по-късно, и отново след 118 секунди при втори опит. Такава кратка разлика между държавите показва прокси в реално време, което прихваща и препредава идентификационни данни и одобрения.
Атаките за изтощаване чрез MFA (MFA fatigue) също са успявали, когато са били разрешени от системата. Един атакуващ е изпращал многократни подкани от жилищно прокси (residential proxy), докато потребителят не е одобрил. Друг е използвал комбинация от груба сила (brute force), заключване, автоматично отключване и изпращане на множество push известия (push bombing), за да регистрира ново устройство, възползвайки се от политиката за автоматично отключване.
Тримесечният доклад за заплахите на Prophet Security
Тримесечният доклад за заплахите на Prophet Security съдържа подробности за пълно превземане на акаунт – от първоначалното влизане до артефакта, който е заобиколил нулирането на паролата.
Той също така включва препоръки за засилване на защитата (hardening) срещу тези заплахи.
2. Софтуерът за кражба на информация (Infostealers), доставян чрез браузъри, е бил основният източник на откраднати сесии
Изпълнението на злонамерен код и инструменти е съставлявало около 23% от потвърдената злонамерена дейност. Като цяло, дейността на инфостийлърите е засегнала приблизително една четвърт от разследваните организации.
Тези инфостийлъри са били доставяни предимно чрез уеб браузъри, а не чрез имейли. Киберпрестъпниците са използвали компрометирани легитимни уебсайтове, злонамерени реклами, спонсорирани резултати от търсенето и фалшиви CAPTCHA бариери (известни като ClickFix), които заобикалят автоматизираното тестване в изолирана среда, изисквайки кликване от човек. Фалшиви подкани за актуализация, поместени на компрометирани сайтове, са били често наблюдавани в множество организации.
Атакуващите често са примамвали потребителите с желания от тях софтуер. Троянизираните инсталационни програми са били най-честата първоначална точка на проникване, намерена в около една четвърт от организациите. Например, троянизирана версия на популярно приложение с изкуствен интелект е била стартирана от папка за изтегляния, деактивирала е Windows Defender, настроила е планирана задача с високи привилегии и е отворила командни канали (command-and-control).
Подобни техники са използвани за скриване на зловреден софтуер в инструменти за диагностика на хардкуер, обществени пакети с код, помощни програми за екранни снимки, разпробиващ софтуер (cracked software) и инструменти за дистанционна поддръжка.
Идентифицирахме инструменти за доставка като ClearFake и SocGholish, както и злонамерен код, включително Lumma Stealer, Vidar, HijackLoader и AsyncRAT.
Въпреки че инфраструктурата на SocGholish беше прекъсната на 18 юни 2026 г. в рамките на Операция Endgame (по време на нашия отчетен период), нейният модел за фалшиви актуализации продължава да се използва от ClearFake и други групи, показвайки, че техниката оцелява дори когато операторите са спрени.
Тези откраднати сесии често идват от хранилището за бисквитки на браузъра. В един от случаите скрипт е декриптирал хранилището за бисквитки на браузъра, извлякъл е бисквитки за автентификация на Microsoft и ги е използвал, за да прави автентифицирани API заявки. Ето как атакуващите получават бисквитките за сесия, които използват повторно за заобикаляне на сигурността.
Откраднатата бисквитка не изисква парола или MFA и оцелява при нулиране на паролата или дори при пълно изтриване на устройството, ако сесията не бъде отменена. В крайна сметка компрометирането на крайната точка бързо се превръща в компрометиране на акаунта през браузъра.
3. Фишинг атаките са били силно таргетирани
Фишингът за кражба на идентификационни данни съставлява около 28% от потвърдената злонамерена дейност, което го прави най-голямата отделна категория. Тези атаки бяха насочени предимно към кражба на идентификационни данни или сесии, а не към доставяне на зловреден код.
Тези кампании бяха силно целеви, като често засягаха едни и същи хора многократно. Например един финансов директор беше обект на десетки различни фишинг кампании в продължение на три месеца. Друг получател беше атакуван в продължение на месеци, докато друг получи почти идентични фишинг имейли от различни домейни два пъти за две седмици.
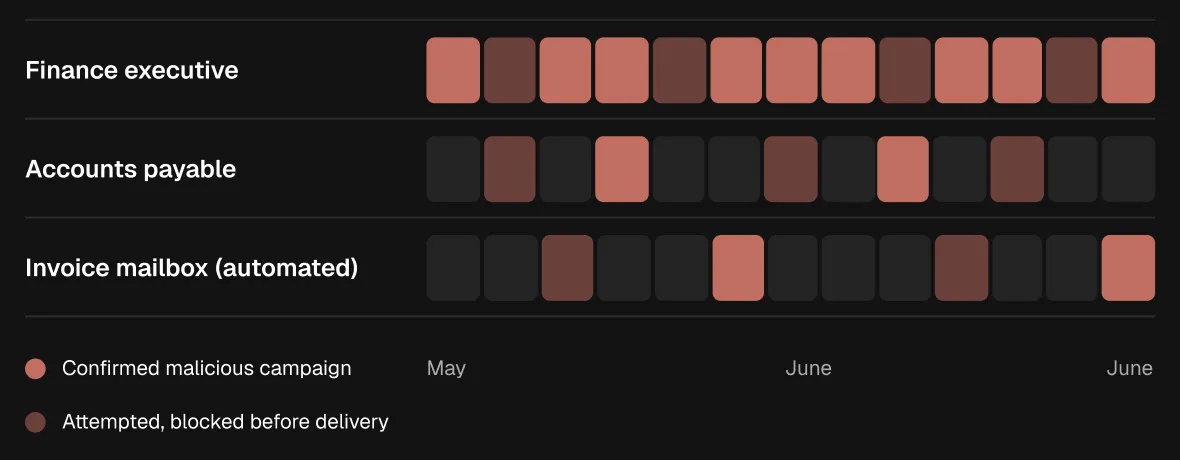
Атакуващите се фокусираха върху финансови роли: финансови директори, събиране на вземания, задължения към доставчици, пощенски кутии на ковчежничеството и фирмени лидери, получаващи примамки с тема ACH. В един случай те се насочиха към автоматизирана пощенска кутия за обработка на фактури, при която липсва потребител човек, който да забележи съмнителна дейност.
Фишинг имейлите често идваха от доверена инфраструктура, като легитимни платформи за съвместна работа, големи облачни имейл услуги и връзки за споделяне на файлове за потребители. Някои съобщения се представяха за вътрешни системи като услуги за календар. Атакуващите използваха съвременни тактики: Unicode символи в редовете за тема, за да избегнат филтрите, новорегистрирани домейни, тайпосквотинг домейни и проследяващи пиксели, за да потвърдят кога даден имейл е бил отворен.
Стандартните проверки за автентичност на имейл не винаги бяха ефективни. В един случай подправено съобщение, което не премина SPF, DKIM и DMARC, все пак достигна до над дузина пощенски кутии. Времето, необходимо за премахване на злонамерени имейли, варираше от секунди до над един ден.
Организациите с автоматизирано отстраняване премахваха имейлите за секунди. Без това примамка, представяща се за главен изпълнителен директор, престоя в пощенската кутия на финансовия директор в продължение на почти цял работен ден.
След като атакуващите получеха достъп, те използваха правила за пощенската кутия, за да останат скрити. Модифицирането на правилата за входяща поща беше изключително често срещано, наблюдавано в почти толкова организации, колкото и предупрежденията за невъзможно пътуване. Атакуващите създават правила за изтриване или скриване на входящи имейли, така че жертвата да не вижда техните отговори. Този прост метод за осигуряване на постоянство преживява нулирането на паролата и остава изключително ефективен.
4. Най-дългите прониквания са възникнали на ненаблюдавани активи
Дейността преди ransomware и ръчната дейност на атакуващите съставляват около 9% от потвърдената злонамерена дейност. EDR беше най-широкият източник на телеметрия зад тези констатации и този обем е причината разследването на EDR сигнали в дълбочина да е скъпо. Повечето от тази дейност е възникнала на устройства, на които изобщо не е бил инсталиран агент на крайната точка.
Например многоседмична атака срещу идентификационни данни е била насочена към производствен сървър за идентичност, при който липсва покритие на крайната точка. В друг случай шестседмична кампания за странично движение е започнала от неуправляван и ненаблюдаван хост. Няколко продължителни прониквания бяха открити само благодарение на телеметрия от други мрежови устройства, тъй като машините на атакуващите бяха напълно ненаблюдавани.
Когато беше открит достъп до идентификационни данни, той често включваше легитимни инструменти на Windows. Атакуващите използваха помощни програми за достъпност, диспечера на задачите и услуги за докладване на грешки, за да получат достъп до Local Security Authority Subsystem Service (LSASS).
Други атакуващи заобикаляха LSASS, създавайки сенчести копия (shadow copies), за да прочетат данни за идентификационни данни от системния регистър, или използваха легитимна услуга за отдалечен регистър с токен за представяне.
Дейностите преди ransomware, като унищожаване на сенчести копия, извличане на идентификационни данни и внедряване на инструменти за отдалечен достъп, бяха много по-често срещани от действителното внедряване на ransomware. В два случая атаките бяха спрени, докато все още бяха в ход.
Около 15% от организациите са имали атакуващи, използващи комерсиални инструменти за отдалечен достъп за поддържане на достъпа. Атакуващите използваха потребителски софтуер за отдалечен работен плот и инструменти за отдалечена поддръжка, които избягват контролите за зловреден код, тъй като са легитимни приложения. Този достъп също така преживява нулирането на паролата.
Сравняването на покритието на агентите на крайните точки с логовете за автентификация (вместо само с инвентара на активите) разкри ненаблюдавани машини, които се автентифицират в мрежата. Две от най-продължителните кампании за тримесечието са действали от тези ненаблюдавани устройства.
Обобщение на тримесечието
Повечето от потвърдените атаки през това тримесечие разчитаха на добре известни методи: откраднати бисквитки за сесия, MFA push бомбардиране, фалшиви инсталатори на софтуер и използване на публично компрометирани идентификационни данни. Единственото наистина ново събитие беше AI агент, изпълняващ пълно проникване, което започна по време на оценка на модел с изключени настройки за безопасност и в крайна сметка беше прихванато от екипа по сигурност на друга компания.
Техниките за атака не са се променили много. Вместо това атакуващите просто заобикалят съществуващите контроли за сигурност. Когато автентификацията стана по-силна, атакуващите започнаха да крадат активни сесии. С подобряването на откриването на зловреден код те започнаха да подмамват потребителите да одобряват фалшиви инсталатори.
Това не изисква иновация от страна на атакуващия, а само внимание към това къде спира всеки контрол.
Три от нашите четири констатации споделят критична черта: достъпът на атакуващия преживява нулирането на паролата. Откраднатите бисквитки за сесия, скритите правила за входяща поща и персистентните инструменти за отдалечена поддръжка заобикалят простата смяна на парола. Плановете за реагиране на инциденти, които спират до нулиране на парола, оставят атакуващия в мрежата, както откриха две организации в този набор от данни.
Всеки случай в крайна сметка беше разрешен чрез задаване на основни въпроси и намиране на отговорите: Влизал ли е този акаунт оттук преди? Наистина ли беше завършен MFA? Разработчик ли е този потребител? Достигал ли е този изпращач до този получател преди? Отговорите на тези въпроси отнемат време. Често те остават незададени, тъй като аналитиците трябва да дадат приоритет на стотици други сигнали.
За данните
Тези констатации се основават на разследвания, завършени от Prophet AI SOC Analyst между 1 май и 31 юли 2026 г.
Процентите по категории представляват дял от потвърдени злонамерени разследвания и са закръглени. Авторизираните тестове за проникване и симулираните атаки (red team exercises) бяха отбелязани като добронамерени и изключени от данните за злонамерени дейности. Ние не публикуваме идентифициращи подробности, бройки по организации или разбивки по индустрии.
Prophet Security е водеща AI SOC платформа от агентен тип, призната в Rising in Cyber 2026 след гласуване на повече от 150 CISOs и лидери в областта на сигурността. Неговият AI SOC аналитик разследва всеки сигнал в телеметрията на крайни точки, идентичност, имейл, облак и мрежа и записва доказателствата зад всяко решение.
Прочетете пълния тримесечен доклад за заплахите, за да видите и четирите констатации в дълбочина, да получите препоръки за укрепване на сигурността и да преминете през стъпка по стъпка реконструкция на превземане на акаунт.
Спонсорирано и написано от Prophet Security.