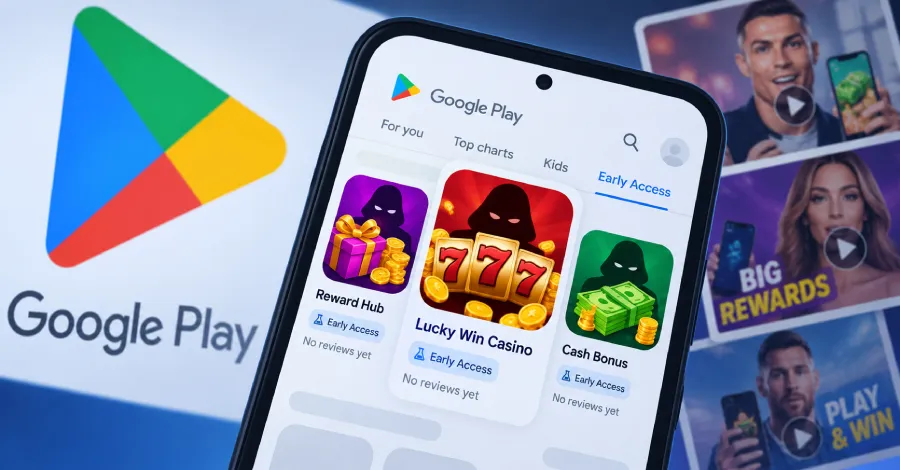
Злонамерени субекти използват неоторизирано програмата Google Play Early Access, за да разпространяват подвеждащи приложения, които твърдят, че предлагат пари, награди, печалби от казино и премиум съдържание.
Приложенията в Early Access са такива, които все още не са официално пуснати в магазина за приложения на Android. Основната идея зад програмата е разработчиците да събират обратна връзка от потребителите за нови приложения или функции, върху които работят, преди тяхното официално излизане.
Аспект, който си струва да бъде подчертан, е че потребителите не могат да оставят публични отзиви или оценки със звезди за приложения, достъпни в Early Access. Това отвори вратата за нов вид злоупотреба, при която авторите на заплахи разпространяват хиляди приложения в Early Access с подвеждащо съдържание, включително фалшиви казино игри и приложения за награди, както и подвеждащи помощни програми и заглавия, които могат да нарушават чужди търговски марки.
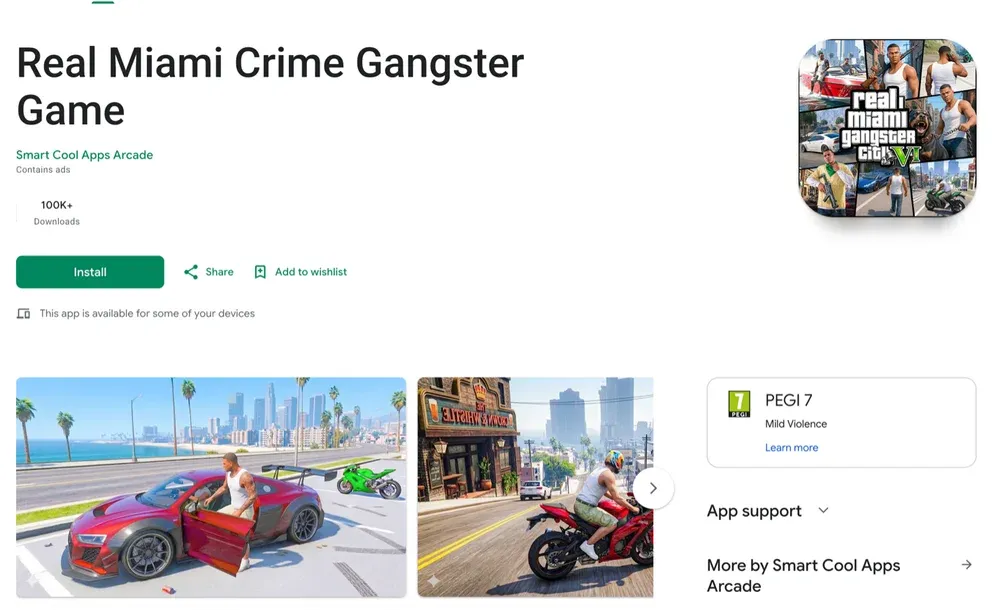
Сред идентифицираните приложения е имитатор на Grand Theft Auto, наречен „Vice Streets: Open World“ (APK пакет: com.gamblechaos.withfriends.game), който има над 1 милион изтегляния. Играта няма отзиви или оценки. В момента тя вече не е достъпна в Google Play Store, въпреки че не е ясно дали е премахната от Google или от самия качил я потребител.
„Същата функция, която защитава разработчиците от несправедлива критика, лишава потребителите и от най-ранното предупреждение, че на дадено приложение не може да се има доверие“, заявяват от Bitdefender в официално съобщение.
Тъй като потребителите не могат да оставят критични отзиви или ниски оценки, традиционните сигнали за доверие вече не важат, което позволява на тези приложения да набират популярност. Съобщава се, фалшивите приложения се популяризират чрез TikTok, Facebook и други платформи за социални мрежи, използвайки фалшиви реклами, съдържащи дийпфейк видеа на известни личности, генерирани с изкуствен интелект (AI).
„Повтарящ се модел сред съмнителните Early Access приложения включва обещания за парични награди, изплащания в PayPal, приходи в криптовалута, карти за подаръци, безплатни завъртания или казино джакпот“, се посочва в доклад на румънската компания за киберсигурност, споделен с The Hacker News.
„Много от тези приложения разчитат на един и същ цикъл на ангажираност. Потребителят инсталира приложението, след като изгледа реклама в TikTok или Facebook. Той може дори да получи изключително бързо щедри виртуални награди, но когато достигне прага за теглене, прогресът се забавя драстично. Обещаното изплащане така и никога не пристига.“
Крайната цел е генериране на незаконни приходи чрез постоянно показване на реклами. Друго предимство на тези ориентирани към казино Early Access приложения е, че те им позволяват да заобикалят редица регулаторни изисквания, с които легитимните приложения за хазарт са длъжни да се съобразяват.
За да заобиколят ограниченията за лицензиране, геолокация и проверка на възрастта, приложенията в казино стил се маскират като обикновени ротативки и пъзел игри и се рекламират агресивно чрез реклами в социалните мрежи, които отвеждат нищо неподозиращите потребители до Early Access приложения в Google Play Store или директно до различни уебсайтове за хазарт.
По-нататъшният анализ показва, че използваните примамки за тези приложения надхвърлят казино игрите, ротативките и фалшивите приложения за награди, като включват PDF четци, QR скенери, приложения за проследяване на телефони, помощни програми и игри с тема на известни търговски марки.
„Програмата Early Access на Google остава ценен инструмент за разработчиците, които тестват нови идеи“, заявяват от Bitdefender. „Премахването на коментарите и оценките защитава легитимните разработчици от несправедливи атаки с ниски оценки, но също така премахва една от най-силните защити на общността срещу подвеждащ софтуер.“
От The Hacker News се свързаха с Google за коментар и ще актуализираме статията, ако получим отговор.
Разкритието съвпада с появата на множество семейства зловреден софтуер, насочени към Android -
- Hagaseca, троянски кон за отдалечен достъп (RAT), разпространяван чрез товарача THost9, съдържащ компонент на червей, който сканира открити Android Debug Bridge (ADB) услуги и инсталира зловредния софтуер за персистентност и отдалечен контрол чрез изпълнение на shell команди, трансфер на файлове, тунелиране и модули за изтегляне.
- Mantax Otax, хибриден мобилен зловреден софтуер, който съчетава широк набор от шпионски възможности и функционалност на криптовирус (ransomware), позволявайки на атакуващия да открадне чувствителни данни, да ги шифрова на засегнати по-стари версии на Android (Android 9 или по-стара) и да изисква откуп чрез заключване на екрана на устройството. Езиковите индикатори и файловете от жертвите показват, че активността е фокусирана главно върху цели в Индонезия.
- StreamRat, който злоупотребява с услугите за достъпност на Android и MediaProjection API, за да контролира заразените устройства, да показва наслагващи се прозорци (overlays) и да събира чувствителни данни. Зловредният софтуер се насочва към испаноезични потребители чрез реклами в Meta и TikTok, за да ги пренасочва към фалшиви сайтове, маскирайки се като безплатна услуга за стрийминг на телевизия, наречена StreamTV Esp.
Развитието съвпада и с използването от страна на GoldFactory на банков троянски кон Gigabud за инсталиране на придружаващо Android приложение, наречено Vwork (модифицирана версия на Shelter), с цел клониране на целево приложение в работен профил и извършване на финансови измами.
„С пълен отдалечен контрол и, където е приложимо, поставено клонирано банково приложение, атакуващият извършва трансакции директно от телефона на жертвата, докато черен екран крие какво се случва“, съобщават от Group-IB. „Клонираната среда се използва за заобикаляне на контролите за защита от измами.“