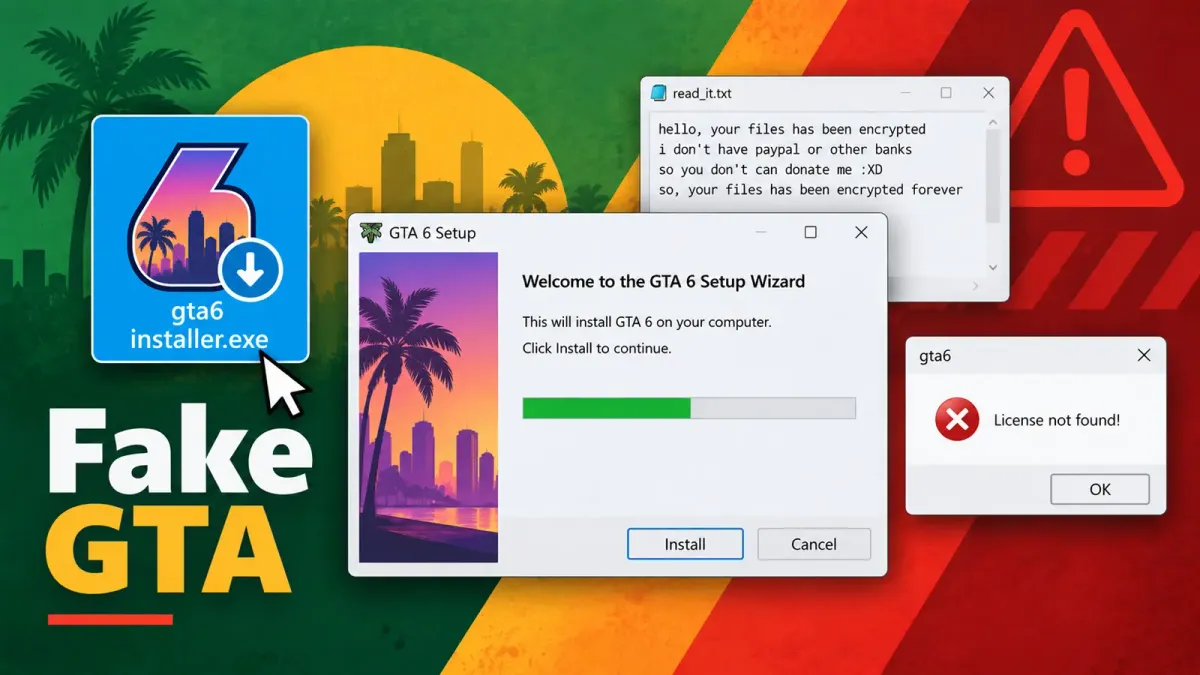
Киберпрестъпниците се възползват от огромния интерес към Grand Theft Auto VI, като разпространяват фалшиви файлове за изтегляне на играта, които инсталират няколко вида зловреден софтуер вместо игра, която може да се играе. Кампанията е насочена към хора, търсещи ранна версия, изтекъл екземпляр или неофициална демо версия преди излизането на заглавието.
Злонамерените файлове за изтегляне се разпространяват чрез отровени резултати от търсенето, форуми за игри, торент сайтове и публикации в социалните мрежи. Някои от фалшивите ISO файлове надвишават 100GB, но големият размер е основно ненужни данни, предназначени да направят изтеглянето да изглежда достоверно.
Анализатори от Huntress идентифицираха мостра, която комбинира зловреден софтуер за отдалечен достъп, софтуер за кражба на информация (infostealer), ransomware за унищожаване на файлове и допълнителен уеб браузър в един пакет.
Използването на съобщения на руски език и бележка за откуп на руски подсказва, че операцията може да е насочена предимно към рускоезични геймъри.
От Huntress заявяват в доклад, споделен с Cyber Security News (CSN), че кампанията злоупотребява с липсата на каквато и да е легитимна демо версия на GTA 6 или изтекла версия, която може да се играе.
Случаят показва как дълго чакано заглавие на игра може да превърне обикновените търсения в маршрут за компрометиране на устройството, подобно на по-ранни активности с фалшиви демо версии на GTA 6 със зловреден код, насочени към нетърпеливи играчи.
Фалшивите файлове за изтегляне на GTA 6 доставят множество заплахи
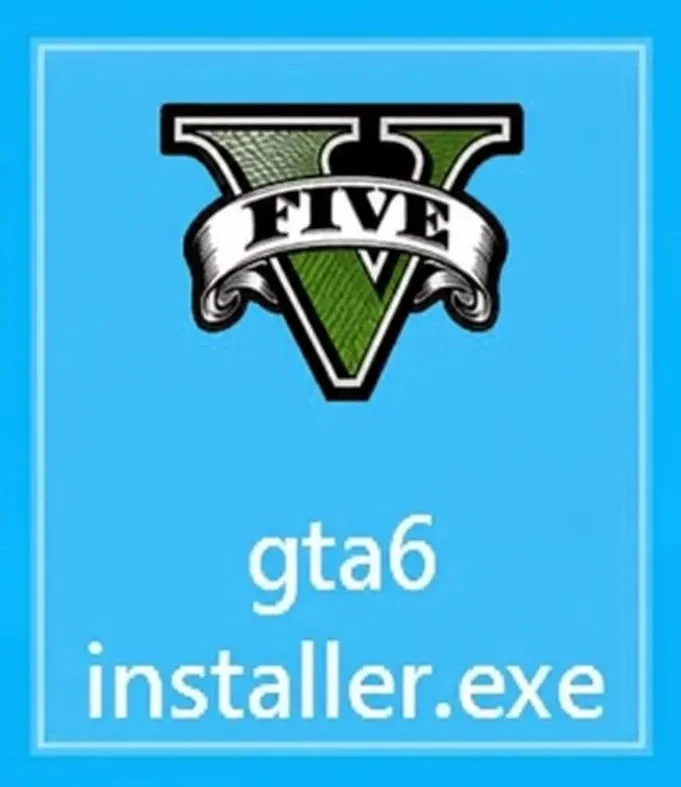
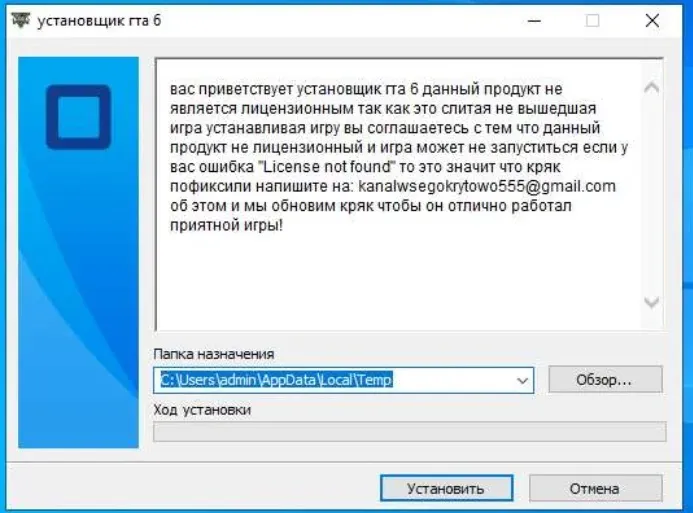
Заразата започва, когато жертвата монтира фалшивия образ на играта и стартира това, което изглежда като инсталационна програма. Основната програма използва по-стара икона в стил GTA 5, след което показва съобщение на руски език, предупреждаващо, че предполагаемата изтекла игра може да не се стартира, тъй като нейната кракната версия вече не е валидна.
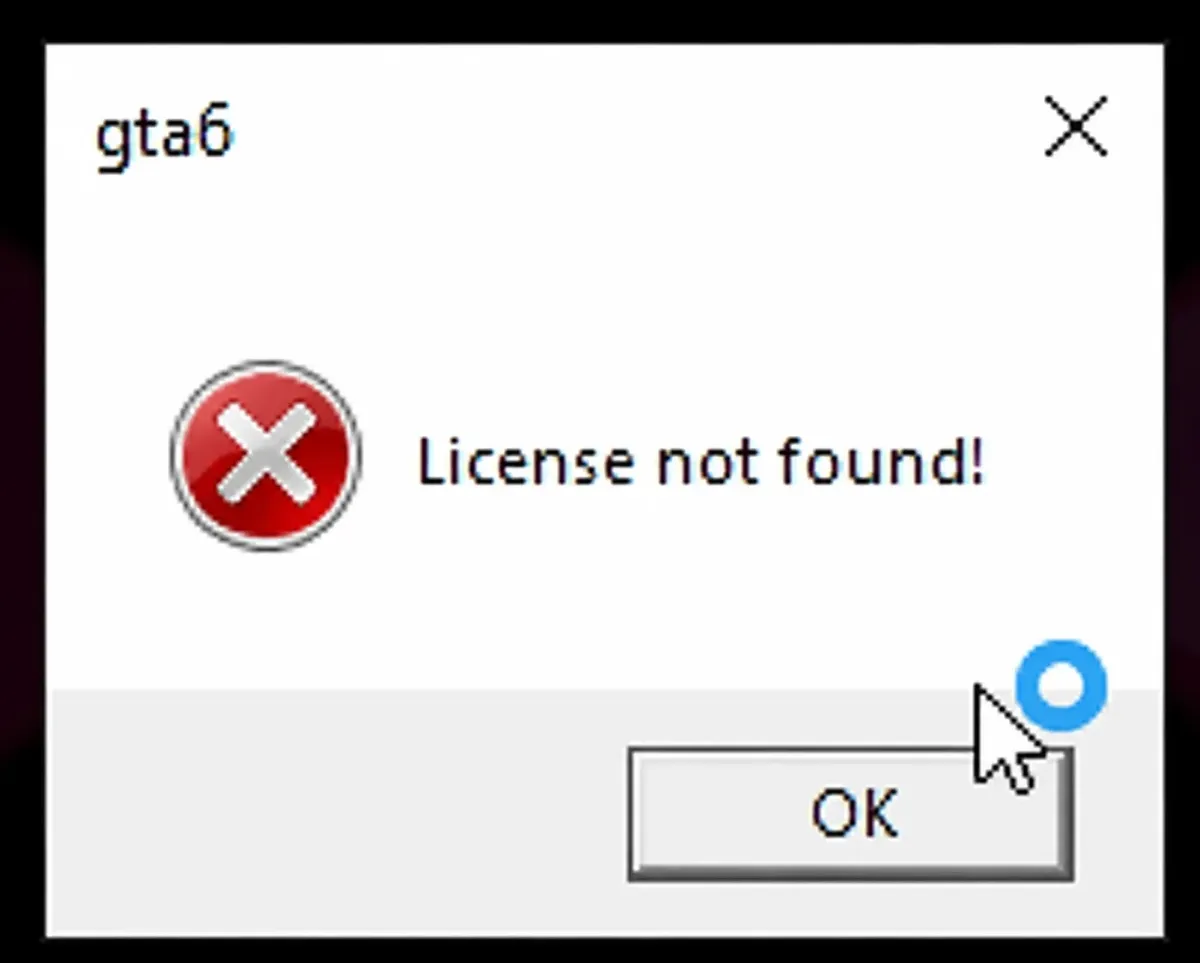
Това предупреждение е част от измамата. След приключване на инсталацията жертвите виждат грешка „лицензът не е намерен“, което им дава достоверна причина защо играта не се е отворила, докато в заден план тихо се изпълнява зловреден софтуер.
Този подход помага на атакуващите да забавят пораждането на съмнение и дава на техния злонамерен код повече време да действа. Пакетът пуска няколко файла във временната папка на Windows и проверява дали устройството има достъп до интернет, преди да продължи.
След това той инсталира множество копия на NJRAT – инструмент за отдалечен достъп, който може да позволи на атакуващ да записва натиснатите клавиши, да прави екранни снимки, да осъществява достъп до уеб камери, да преглежда файлове, да краде данни от браузъра и да управлява системата отдалечено.
Атакуващите също така внедряват DCRAT – друг инструмент за отдалечен достъп, който може да наблюдава прозорци, да прихваща съдържанието на клипборда, да открива аудио устройства и да променя настройките на системния регистър.
Той променя файла hosts на Windows, за да блокира избрани услуги за телеметрия и докладване за сигурност – тактика, която може да намали вероятността инфекцията да бъде забелязана или докладвана.
Отделен компонент, Mercurial Grabber, събира пароли и бисквитки от браузъра, токени от платформи за чат, данни за сесии, свързани с игри, екранни снимки, системни детайли, информация за местоположението и продуктови ключове за Windows.
Кампанията отразява същия широк риск, наблюдаван при SEO кампанията с отровени файлове за изтегляне, където изглеждащи като доверени резултати от търсенето водят потребителите до зловредни инсталационни програми.
Ransomware, използван като чистач (Wiper)
Най-разрушителната част от пакета е Chaos ransomware, въпреки че операторите изглежда нямат интерес да събират плащане.
Вместо това зловредният софтуер действа като wiper (чистач), като кодира по-малките файлове и презаписва файловете, по-големи от 200MB, със случайни данни, което ги прави практически невъзстановими.
Ако заразеният потребител има администраторски права, зловредният софтуер изтрива сенчестите копия (shadow copies) и деактивира опциите за възстановяване, преди да започне унищожаването на файлове.
Той е насочен към често срещани лични папки, споделени локации за данни, запазени игри и облачно синхронизирано хранилище, създавайки пагубен резултат, който може да се разпростре и извън самото устройство.
Ransomware софтуерът оставя бележка, твърдейки, че файловете са кодирани завинаги, вместо да даде на жертвите реален път за възстановяване.
Това поведение прави кампанията особено опасна за геймъри, които може да очакват само кражба на пароли, но вместо това губят документи, снимки, запазени прогреси на игри и локално съхранявани работни файлове.
Потребителите трябва да избягват предполагаеми неездадени игри, пиратски инсталационни програми и страници за изтегляне, популяризирани чрез непознати резултати от търсенето.
Манипулирането на резултатите от търсенето остава повтарящ се метод за доставка, както се вижда от резултатите от търсене на зловреден софтуер, които имитират легитимни източници за изтегляне, за да подмамят потребителите на Windows.
Всеки, който е стартирал подозрителен инсталационен файл на GTA 6, трябва незабавно да изключи устройството си от мрежата, да нулира паролите си от чисто устройство, да активира двуфакторна автентификация и да извърши пълна преинсталация на системата.
Поддържането на защитите за сигурност актуализирани също може да помогне за откриването на по-старите семейства зловреден софтуер, използвани в тази операция. Кампанията е напомняне, че популярните игри създават готови възможности за социално инженерство.
Играчите трябва да изчакват съобщения и файлове за изтегляне от официалните канали на издателя, вместо да се доверяват на твърдения за изтекли версии, торент списъци или публикации, обещаващи ранен достъп.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| Файлово име / MD5 | Gta6installer.exea15e280a3fd65dfaa243bbe2dbf45e97 | Първоначален фалшив инсталационен изпълним файл |
| Файлово име / MD5 | %TEMP%\checkinternetconnection.bat6b49f24d5d5b49127476bc385565f8b0 | Batch файл, използван за потвърждаване на интернет връзката |
| Файлови имена / MD5 | %TEMP%\licensechecker.exe, %TEMP%\rockstar.exe, %TEMP%\steam.exe, %TEMP%\any.ran.exe, %TEMP%\svchost.exe, %TEMP%\abc.exe, %TEMP%\license.exe, %TEMP%\rockstargamescrashfixer.exe, %TEMP%\rockstarservices.exe2a0834560ed3770fc33d7a42f822972257b9c56ef97a7ada98257b23577bf5e360a0f58001ea7be538cd42b651924cc715eca4a3f7350423cf4db0b4c30d1968ea991bc9334b36a6b958f564ee7167762a385fe7bed9899d77d05cb8e302d557 | Копия на NJRAT и свързаните с тях стартови файлове |
| IP адреси | 35.157.111[.]1313.68.56[.]2323.67.15[.]169 | Инфраструктура, потърсена от NJRAT |
| Домейн / Порт | 7.tcp.eu.ngrok[.]io:12684 | ngrok крайна точка, потърсена от NJRAT |
| Файлови имена / MD5 | %TEMP%\rockstargames.exe, %TEMP%\P3usMXh1h4.bat, C:\Users\Default\Local Settings\[RANDOM FILE NAME].exe8da3fe3664d81226b0fb2a50a0537d4f | Компоненти на инсталатора и бинарен файл на DCRAT |
| Записи във файла hosts | 0.0.0.0 app.adjust.com0.0.0.0 app.adjust.io0.0.0.0 app-sj01.marketo.com0.0.0.0 t.appsflyer.com0.0.0.0 analytics.ff.avast.com0.0.0.0 analytics.ns1.ff.avast.com0.0.0.0 v7event.stats.avcdn.net0.0.0.0 v7.stats.avcdn.net0.0.0.0 ads.avocet.io0.0.0.0 telemetry.battle.net0.0.0.0 analytics.rollout.io0.0.0.0 metrics.ol.epicgames.com0.0.0.0 a.fiksu.com0.0.0.0 sdk.fiksu.com0.0.0.0 settings.crashlytics.com0.0.0.0 e.crashlytics.com0.0.0.0 insights-collector.gog.com0.0.0.0 ssl.google-analytics.com0.0.0.0 ssl-google-analytics.l.google.com0.0.0.0 static.hotjar.com0.0.0.0 flow.lavasoft.com0.0.0.0 telemetry.servers.getgo.com0.0.0.0 telemetry.malwarebytes.com0.0.0.0 ws.mcafee.com0.0.0.0 analytics.ccs.mcafee.com0.0.0.0 analyticsdcs.ccs.mcafee.com0.0.0.0 gate.hockeyapp.net0.0.0.0 api.mixpanel.com0.0.0.0 decide.mixpanel.com0.0.0.0 ads.mopub.com0.0.0.0 incoming.telemetry.mozilla.org0.0.0.0 h.online-metrix.net0.0.0.0 analytics.paddle.com0.0.0.0 treasuredata.com0.0.0.0 in.treasuredata.com0.0.0.0 redshell.io0.0.0.0 api.redshell.io0.0.0.0 carcharodon.trendmicro.com0.0.0.0 cdn.segment.com0.0.0.0 api.segment.io0.0.0.0 mobile-service.segment.com | Записи, добавени към Windows файла hosts от DCRAT |
| Домейн / IP адрес | a0700877.xsph[.]ru141.8.197[.]42 | Инфраструктура за командване и управление (C2) на DCRAT |
| Файлово име / MD5 | %TEMP%\adminapp.exedfdf5e5b78d2ec764c0e5641cf9a0d26 | Бинарен файл на инфостийлъра Mercurial Grabber |
| URL | https://discord[.]com/api/webhooks/995445114254139543/NmpxQmuBCD6sm3UkVvupGtx-Y0M_A86oJHp00O-l8F4jakfVhqFXzMBoy1uBDdj2rBLc | Discord webhook, използван за извличане на откраднати данни |
| Файлови имена / MD5 | %TEMP%\gta6.exe, %USERPROFILE%\AppData\Roaming\svchost.exeb9648ec8cc806e7661aabcfc91dc836c | Бинарни файлове на криптовируса Chaos |
| Файлово име | read_it.txt | Бележка, поставена в папките, засегнати от криптовируса Chaos |
| Файлово име / MD5 | %TEMP%\YandexPackLoader.exe1ec9eff863dc4418d1498bc3d904899d | Инсталатор на браузър, включен в зловредния ISO файл |
| Файлово име / MD5 | %TEMP%\find.vbs0e39e8d7b641bcda4376ebbfeff7b12e | Скрипт, който показва фалшивото съобщение „license not found“ („лицензът не е намерен“) |
| Имейл адрес | kanalwsegokrytowo555@gmail.com | Адрес, показван от фалшивия инсталатор за уж налични актуализации на крака |
Забележка: IP адресите и домейните са умишлено обезвредени (напр. [.]), за да се предотврати случайно разрешаване на имена или генериране на хипервръзки. Възстановете ги само в рамките на контролирани платформи за анализ на заплахи като MISP, VirusTotal или вашата SIEM система.
Поддържайте вашия SOC център информиран за активния зловреден софтуер и фишинг в рамките на 24 часа от появата им. Изпробвайте ANYRUN за предотвратяване на инциденти с ранно откриване.