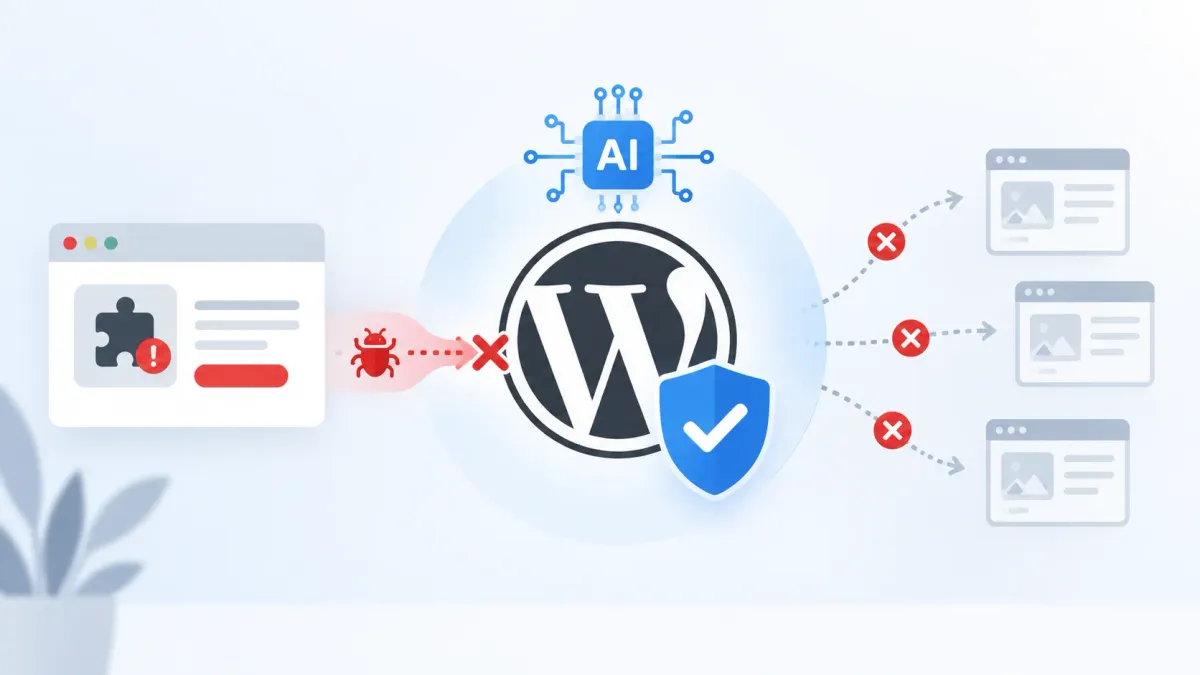
WordPress въведе автоматизирана проверка за сигурност, задвижвана от изкуствен интелект, която сканира всяка нова версия на плъгин, преди тя да достигне до API за обновления на WordPress.org. Това добавя критична контролна точка в съществуващия процес по разпространение, в който досега такъв механизъм липсваше.
Ходът е в отговор на реален инцидент, при който в обновление на плъгин с около 20 000 активни инсталации бе внедрена задна врата (backdoor). Инцидентът разкри опасна пролука между момента, в който новата версия се качи в хранилището, и момента, в който тя достига до милиони работещи сайтове.
На 28 юли 2026 г. злонамерена промяна бе качена в версия на плъгин, която вече се намираше в задължителния гратисен период за охлаждане (cooldown window) на WordPress.org. Автоматизираната система за преглед маркира обновлението с висока оценка за риск и тъй като версията все още не беше преминала периода за охлаждане, тя така и не бе разпространена през API за обновления до крайните потребители.
WordPress Uses AI to Stop Malicious Plugin
Екипът по плъгините премахна компрометирания плъгин от директорията само 26 минути след като фирмата за сигурност Wordfence ги подаде като сигнал, но инцидентът разкри структурна слабост: самото откриване не бе достатъчно, ако все още се изискваше човешка намеса за спиране на разпространението.
Това осъзнаване директно доведе до изграждането на автоматизиран блокиращ механизъм, който действа без да чака наличността на проверяващ от екипа по плъгините.
От 5 юни 2026 г. всяко издание на плъгин и тема преминава през задължителен шестчасов гратисен период, преди да стане достъпно през API за обновления на WordPress.org, включително обновленията с едно щракване, задействани от контролния панел на WordPress.
По време на този прозорец множество модели с изкуствен интелект вече анализират промените в кода на всяка версия заедно с Jetpack Scan – съществуващата система на WordPress за сканиране за зловреден код и уязвимости.
Тези инструменти кръстосано проверяват и консолидират резултатите си в единна оценка за сигурност, където по-високата оценка сигнализира за по-голям потенциален риск. Изпълнението на няколко системи за откриване в паралел и сравняването на техните констатации помага за поддържане на точността и намалява фалшивите аларми, въпреки че WordPress.org признава, че системата не е напълно защитена от грешки.
Версиите, които преминат дефиниран праг на риск, се блокират автоматично в момента на приключване на прегледа, а всеки програмист с права за качване (committer) за плъгина получава имейл с подробно описание на конкретните констатации, задействали блокирането.
Версиите, които са под този праг, продължават през стандартния гратисен период и се разпространяват нормално. Важно е да се отбележи, че WordPress.org уточни, че високата оценка не означава автоматично умишлен злонамерен текст; непреднамерена грешка в кода или уязвимост може да регистрира същата висока оценка като нарочно внедрен зловреден код, тъй като системата измерва излагането на риск, а не намеренията на разработчика.
Засега имейли за уведомяване се изпращат само когато дадена версия действително е блокирана, така че авторите на плъгини, които не получат съобщение, могат да считат, че тяхното обновление е преминало прегледа без проблеми.
Когато дадена версия бъде блокирана, тя просто няма да бъде разпространена през API за обновления, докато базовите проблеми не бъдат отстранени. WordPress.org препоръчва авторите първо да прегледат конкретните констатации в уведомителния имейл, тъй като те описват точно какво е предизвикало флагчето за предупреждение.
Най-бързият път за решаване на проблема е да се коригират идентифицираните уязвимости и да се публикува нова версия; след като коригираната версия получи оценка под прага на блокиране, тя отново влиза в нормалния процес на гратисен период и разпространение.
Авторите, които смятат, че дадена констатация е фалшиво позитивна, могат да се свържат директно с екипа по плъгините, въпреки че екипът предупреждава, че публикуването на коригирана версия почти винаги е по-бързо от чакането за ръчен преглед на обжалването, като се има предвид големият обем подадени заявки, които обработват.
WordPress захранва значителна част от мрежата, а плъгините представляват една от най-постоянните повърхности за атака, тъй като едно компрометирано обновление може тихомълком да се разпространи до всеки сайт, използващ това разширение.
Чрез внедряването на сканиране, базирано на изкуствен интелект, директно във веригата за доставки и разпространение, вместо да разчита единствено на откриване след пускането, WordPress.org преминава към проактивен модел за защита на веригата за доставки, подобно на подходите, все по-често приемани от платформите за разпространение на софтуер.
Екипът по плъгините съобщи, че праговете и моделите за откриване ще продължат да се развиват с събирането на повече данни, и специално помоли разработчиците да съобщават за фалшиви аларми, за да помогнат за подобряване на точността на системата с течение на времето.
За екосистема, в която обновленията на плъгините се инсталират автоматично на милиони сайтове с минимално търкане, този автоматизиран контрол представлява една от най-съществените промени в сигурността на инфраструктурата на WordPress през последните години.