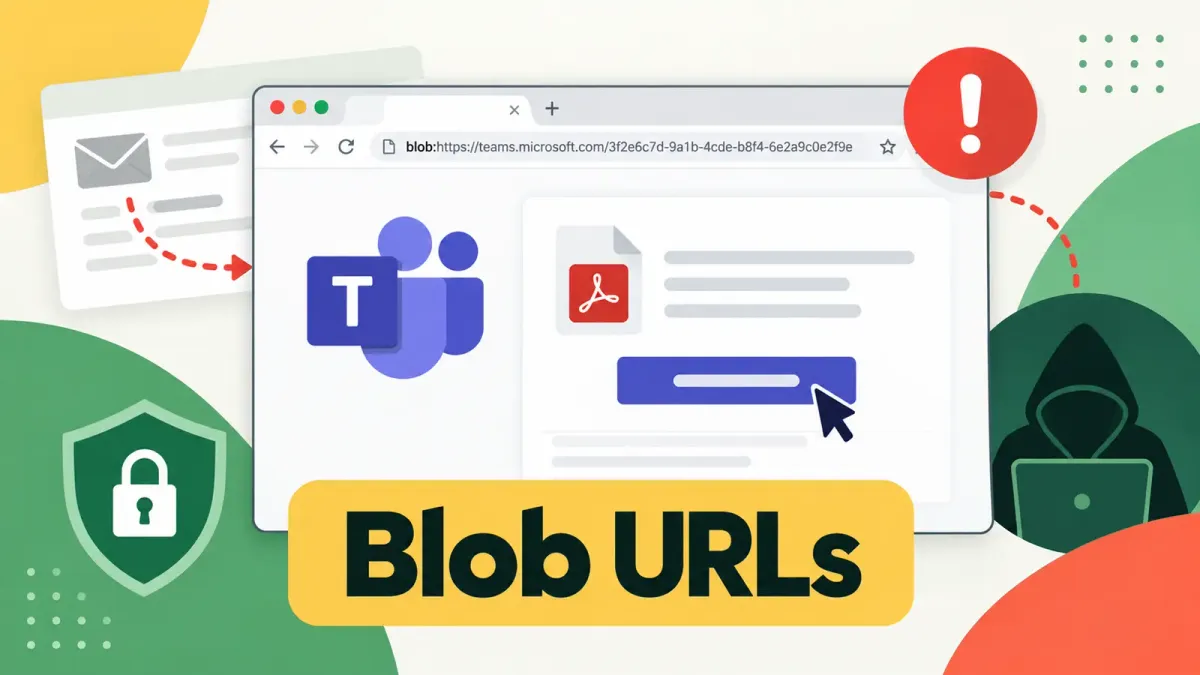
Нова фишинг кампания премества фалшивите страници за вход директно в браузърите на жертвите. Вместо да пренасочват потребителите към зловреден уебсайт, нейните оператори използват генерирани от браузъра Blob URL адреси, за да сглобят страницата в локалната памет, оставяйки по-малко следи за проверка от инструментите за сигурност, преди тя да се появи.
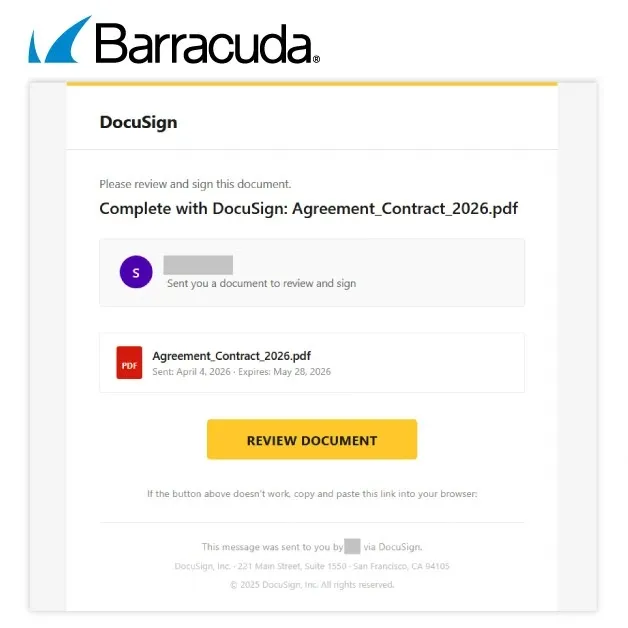
Операцията започва с имейл на тема DocuSign, съдържащ покана за календар. Неговата връзка първоначално достига до Microsoft OAuth крайна точка, след което следва подготвено пренасочване към Microsoft Teams.
Този доверен маршрут може да направи заявката за документ да изглежда рутинна, докато същевременно прикрива къде вредното съдържание навлиза в сесията на браузъра.
Изследователи от Barracuda идентифицираха кампанията и заявиха, че тя заменя хоствания фишинг сайт със страница, създадена вътре в браузъра.
Техниката увеличава натиска върху фишинг защитите, които вече са подложени на изпитание от атаки, злоупотребяващи с инструменти за съвместна работа, включително скорошна фишинг активност през Microsoft Teams. Непосредствената опасност е кражбата на идентификационни данни и превземането на профили, а не уязвимост в самия Teams.
Потребител, който види убедителна подкана за вход, може да изпрати служебните си данни за достъп или да одобри последваща заявка, давайки на киберпрестъпниците достъп до имейл, облачни файлове или други бизнес услуги, свързани с тази самоличност.
От Barracuda заявяват в доклад, споделен с Cyber Security News (CSN), че този работен процес намалява предупредителните знаци, използвани от потребителите и скенерите. Кампанията показва защо познатите марки и изглеждащите сигурни уеб адреси сами по себе си не могат да потвърдят, че дадена страница за вход е легитимна.
Хакери използват Blob URL адреси и Microsoft Teams
Blob URL адресът е временен адрес, създаден от браузър за данни, съхранявани в дадена сесия. Тук Teams зарежда външен ресурс и браузърът го конвертира в Blob URL, който показва фишинг интерфейса локално. Страницата не е дестинация, хоствана от атакуващия, която филтрите да могат да извлекат и оценят предварително.
Тази разлика е от значение, тъй като много имейл филтри започват с проверка на това къде води дадена връзка. Когато видимият път включва легитимни услуги на Microsoft, началните етапи могат да изглеждат безвредни.
Злонамереният интерфейс може да се появи едва след приключване на последователността от пренасочвания, подобно на други фишинг техники с Blob URL адреси, докладвани тази година. Изследователите посочват, че страницата може да регистрира service worker и да изпълнява дейност в изолирана среда (sandboxed iframe).
Тези функции на браузъра помагат на страницата да обработва заявки и навигация в активната сесия. Киберпрестъпниците могат също така да изпращат инструкции от дистанционна инфраструктура, променяйки дестинациите или поведението, без да се налага да изграждат отново всяка примамка.
Поканата в календара не е вредният зловреден код, но играе роля в социалното инженерство. Тя кара имейла да изглежда като заявка за среща, каквато един служител би очаквал.
Тази употреба на бизнес контекст отразява по-широк модел на фишинг атаки, експлоатиращи OAuth пренасочвания, за да маскират пътя до фалшивата страница за вход.
Откриването трябва да следва поведението
Екипите по сигурност трябва да проверяват пълния път на щракване, а не само първия URL адрес в съобщението. Необичайни заявки за OAuth авторизация, неочаквани дестинации за пренасочване и Blob URL адреси, използвани за показване на форми за вход, заслужават внимание.
Телеметрията на браузъра също може да разкрие подозрителна регистрация на service worker, свързана с външно предоставено съдържание. Организациите могат да намалят риска, като прилагат устойчиви на фишинг методи за вход, включително FIDO2 ключове за сигурност и passkeys, заедно с контроли за самоличност.
Тези подходи правят откраднатата парола по-малко полезна сама по себе си. Екипите трябва да бъдат внимателни при изненадващи заявки за подписване или календарни събития, дори когато брандингът и домейните на Microsoft изглеждат автентични.

Имейл защитите трябва да проследяват пренасочванията през доверени услуги и да тестват съдържанието, което в крайна сметка се зарежда. Екипите за реагиране трябва да запазват дневниците на браузъра (logs), събитията за самоличност и заглавните части на имейлите, тъй като страницата може да изчезне след затваряне на сесията.
Тези стъпки допълват защитите срещу кражба на идентификационни данни чрез фишинг на бисквитки за сесия (session cookies), който цели достъп след многофакторна автентификация.
Кампанията също така потвърждава необходимостта от разграничаване на злоупотребата с платформа от компрометирането на платформа. Teams и OAuth са транзитни точки, докато контролираното от атакуващия съдържание се въвежда по-късно и се рендерира локално. Блокирането на един известен домейн може да помогне, но откриването, базирано на необичайни вериги от поведение, ще бъде по-устойчиво.
За служителите практическото правило е просто: отваряйте заявки за подписване на документи или срещи през известен вътрешен работен процес, а не от неочаквано съобщение.
Ако се появи страница за вход след покана в календара или пренасочване, затворете я и потвърдете заявката отделно. Бързото докладване позволява на защитниците да прегледат веригата, преди други да щракнат.
Indicators of compromise (IoCs):-
| Type | Indicator | Description |
|---|---|---|
| Domain | cdn.bloom[.]io | External resource host loaded through the Microsoft Teams redirect chain |
| Domain | login.microsoftonline.com | Legitimate Microsoft OAuth endpoint used in the initial redirect path |
Note: IP addresses and domains are intentionally defanged (e.g., [.]) to prevent accidental resolution or hyperlinking. Re-fang only within controlled threat intelligence platforms such as MISP, VirusTotal, or your SIEM.