Contents
Ethical Hacking Complete Course Zero to Expert
Hack like black hat hackers. Penetration testing, Kali Linux, WiFi and web hacking, and the hacker mindset behind it.
Пети спионически екипа пробиха в Chrome с един и същ инструмент в рамките на седем дни. Жертвите са щракнали върху една връзка в имейл. Google отстрани първата уязвимост на 7 август. Тя достигна до вашия браузър на 3 септември.
Имейлът изглеждаше нормален. Връзката изглеждаше нормална. Щракнахте, страницата започна да се зарежда и остана така за няколко секунди. След това ви пренасочи към github.com, сайт, който познавате. Браузърът така и не каза нищо. Дотогава някой друг вече изпълняваше код на вашата машина.
Proofpoint разглоби инструмента и го нарече BlueMoon. Три уязвимости, свързани заедно, като всяка една върши работа, която останалите две не могат.
Страниците, които отваряте, изпълняват малки програми, а Chrome има две части, които вземат тези програми и ги пренаписват в нещо, което процесорът изпълнява с пълна скорост, защото в противен случай мрежата би се влачила. Maglev и TurboFan, и двете намиращи се в V8, JavaScript двигателя на Chrome. За да работят бързо, те правят предположения. Те разглеждат списък, решават какъв тип нещо има в него и пропускат проверките. Експлойтът променя този списък по средата на сортирането и компилаторът завършва с четене на списък от референции към обекти, сякаш са малки цели числа. Това, което се връща, не е число. То е адрес в паметта.
Това изтичане е това, което атакуващите наричат addrof. Обърнете го и можете да фалшифицирате указател към обект, който никога не е бил създаван, което те наричат fakeobj. Сглобете двете заедно и можете да четете и записвате навсякъде в heap cage, областта от паметта, която V8 запазва за себе си.
Това е CVE-2026-85046 и това е вашият браузър, правещ това, за което е създаден.
Chrome не се доверява на уеб страница, затова ги изпълнява в изолирана зона, която не достига до нищо друго на машината. Изолираната среда. Втората уязвимост е пътят навън. CVE-2026-87491 записва извън пространството, което е получила, и се насочва към WebAssembly, частта от Chrome, която изпълнява компилиран код. Тя пренаписва това, което даден модул казва за себе си, след което пуска своя собствен зловреден код там, където са стояли завършените функции.
Сега кодът е извън V8 и все още няма почти нищо.
Кодът се изпълнява вътре в раздела, в процеса на изчертаване (renderer process), и този процес е умишлено изключен. Той не може да отваря вашите файлове и няма собствени права. Пробиването извън това е целта на третата уязвимост.
Програмите за Windows си комуникират цял ден и отдолу има система, която пренася тези съобщения напред-назад. Advanced Local Procedure Call. CVE-2026-85880 се намира във функция, наречена RtlpCreateServerAcl, и ѝ подава повече данни, отколкото има място. Сдвоете това с Windows Notification Facility и получавате достъп за четене и запис в ядрото, слоя на Windows, върху който се изпълнява всичко останало. Експлойтът повишава правата на процеса, в който вече се намира, и включва SeDebugPrivilege, правото, което позволява на една програма да отваря и контролира други програми. Той използва това, за да достигне до процеса на браузъра Chrome, този, който се изпълнява като вас.
Шестнадесет дупки са closed в тази система за съобщения от 2022 г. насам. Това е първата, която влиза в Patch Tuesday от повече от три години насам, и втората, прихваната в реална атака от януари 2023 г.
NVD оценява уязвимостта в Windows на 7.8. Това, което атакуващите правят след това, се свежда до един ред:
Корекцията за сигурност за първата уязвимост във V8 влезе в изходния код на Chromium на 7 август, публично, където всеки може да я прочете. Тя не достигна до стабилния Chrome, който хората всъщност използват, до 3 септември. Втората уязвимост във V8 стоеше в абсолютно същото положение – отстранена в изходния код, неотстранена в браузърите, с седмици. И трите дупки все още бяха отворени в продуктите, които хората бяха инсталирали в деня на провеждането на атаките. На вашата машина нямаше разлика между това и уязвимост от тип нулев ден.
Актуализирането на 3 септември не беше краят. Това издание отстрани само първата уязвимост. Излизането от изолираната среда остана отворено, докато Chrome 153 не пристигна няколко дни по-късно. Инсталирането на корекции за сигурност на трети остави половината верига отворена.
Двадесет и седем дни. Поправката беше публична. Браузърите не бяха поправени.
Корекцията ви казва кой ред е бил грешен и кой е правилният. Прочетете я отзад напред и ще разберете къде е била дупката. Най-вероятно точно това се е случило тук: някой е прочел тези публични корекции и е разработил експлойта от тях.
Първата атака се случи на 28 август. Шест дни преди да се появи първият коригиран Chrome.
Двама души направиха това правилно. Salvatore Gulizia, който използва псевдонима Serotav, съобщи за първата уязвимост на 4 август и получи 1000 долара. Jihyeon Jeong от Compsec Lab в Сеулския национален университет съобщи за излизането от изолираната среда два дни по-късно и получи 2500 долара.
Те подадоха своите доклади и взеха общо 3500 долара. Това, което произлезе от тяхната работа, отиде при пет шпионски екипажа. Това не е причина да спрете да съобщавате за уязвимости и няма нищо по-добро на разположение. То обаче показва колко струват тези четири седмици за някой с време и умения.
Екипът зад тази първа атака се проследява като TA412, а на други места е известен като APT31. Те са се насочвали към журналисти и преди. Съединените щати повдигнаха обвинения срещу хора, работещи за тази група през 2024 г., и поставиха компания в Ухан в списъка със санкции – компания, третирана като параван на китайското Министерство на държавната сигурност. Този път целите бяха неправителствени организации, минни компании и търговци на суровини.
На 2 септември втори екип използва инструмента срещу американски аерокосмически компании и остави ShadowPad след себе си. В същия ден трети екип удари фабрика във Виетнам с товарачи (loaders), написани на Rust. Четвъртият дойде на 3 септември, насочвайки се към правителствени, консултантски и финансови фирми в Индонезия и Сингапур.
Петият се появи във втори доклад. Volexity наблюдаваше фишинг срещу НПО и откри друг китайски екип, UTA0560, изпълняващ същата верига със собствен заден вход (backdoor). Техният имейл направи нещо, което останалите не направиха. Връзката в него сочеше към университетски уебсайт, истински такъв, с дупка в него, която пренасочваше посетителите директно към атакуващите. Ето защо връзката изглеждаше нормална. Тя БЕШЕ нормална.
Пет екипа, всеки със собствена инфраструктура и собствен злонамерен код, стартиращи един и същ инструментариум в рамките на една седмица.
Изследователите казват директно, че не знаят как се е случило това. Някой може да продава един и същ инструментариум на няколко свързани с държави екипа или една държавна организация го е създала и предала на собствените си екипи. Вторият доклад съдържа най-категоричните доказателства по въпроса: два екипа без известна връзка помежду си са изпълнявали shellcode, който е бил идентичен байт по байт.
Верига от експлоати като тази в миналото беше рядкост. Създаването на такава отнема месеци специализирана работа, което поддържаше този тип инструменти скъпи и в ръцете на малцина. Сега пет екипа разполагат с една и съща в рамките на една седмица, изградена въз основа на публично налична корекция за сигурност за по-малко от три седмици. Първият доклад посочва какво може да се е променило: AI агентите стават достатъчно добри в разработването на експлоати, така че разходите и бариерите да отпадат. Пише „може“, и аз казвам същото. Това, което се появи в кода, е сериозно диагностично записване на логове, коментари, документиращи един кръг на дебъгване след друг, и препратка към документ за предаване, написан в markdown. Това не доказва нищо само по себе си. Изглежда обаче по начина, по който хората работят с агенти.
Атакуващите също така са доставили и свои собствени инструменти за дебъгване заедно с него. Страницата с експлоата прочита тринадесет настройки от URL адреса. Една от тях го изпълнява, без да спуска злонамерения код. Друга спира след объркването на типовете (type confusion) и преди излизането от изолираната среда. Трета докладва обратно на оператора до кой етап е стигнал и къде се е объркало нещо. Това е онова, което използвате, докато все още изграждате експлоата, и то е изпратено към реални мишени.
Експлоатът се изпълнява в Web Worker — отделна нишка до страницата, така че сривът сваля само worker-а и оставя раздела недокоснат. Ето защо страницата просто е стояла и се е зареждала, докато човекът зад екрана не е виждал нищо. Той прави и нови опити, до пет пъти, като броячът се съхранява в собственото сесийно хранилище на браузъра.
Първият екип е оставил нещо след себе си. След превземането на машината той е инсталирал добавка за браузър, която се нарича Google Gemini. Един доклад я нарича GemStone, а другият — LONGTALE, и тя чака команди от сървър — четиринадесет на брой, включително PING и CAPTURE_COOKIES.
Последната е тази, за която трябва да се внимава. Когато се влезете някъде, сайтът предава на браузъра ви токен, за да останете влезли и при следващото посещение. Сесийна бисквитка. Откраднете я и атакуващият е във вашия профил като вас самите, без парола и без втори фактор, защото влизането вече се е случило.
Добавка вътре в браузъра вижда всички тях.
Инсталирането на тази добавка е изисквало собствен трик. Chrome проверява собствения си файл с настройки, за да улови всичко, което е било добавено без ваше знание. Той получи хеш за всяка настройка през ноември 2025 г. и втори хеш за целия файл през юни 2026 г. Зловредният софтуер премахва новите хешове, преизчислява тези от стария тип, които Chrome все още приема, и след това самият Chrome пресертифицира вкараното с взлом разширение. Този стар резервен механизъм все още беше включен по подразбиране във версиите на Chrome до 8 септември.
Две неща поддържаха тази атака по-малка, отколкото можеше да бъде. Инструментариумът влезе само чрез фишинг имейли, така че нормално посещение на уебсайт не беше пътят за проникване. А страната на Windows работеше само върху конкретни версии: Windows 10 19041 до 19045 и 1809, Windows 11 21H2 build 22000, Server 2019 и 2022. Това намали броя на машините, до които можеха да достигнат.
Google оцени това излизане от изолираната среда като средна степен на сериозност. По онова време то беше част от шпионска верига срещу правителствени и отбранителни цели.
- → Chrome: отворете
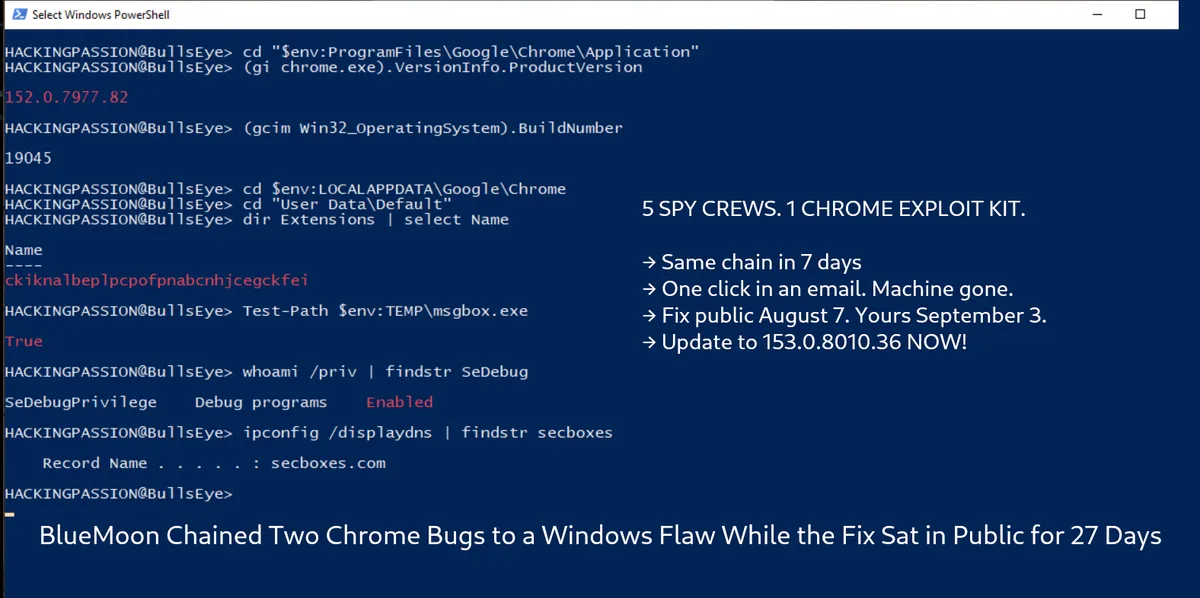
chrome://settings/helpи прочетете версията. 153.0.8010.36 или по-висока разполага и с двете V8 корекции за сигурност. Обновяването от 3 септември съдържаше само първата. Chrome изтегля обновленията самостоятелно, но завършва процеса едва след рестартиране, така че браузър, който е бил отворен в продължение на седмица, все още е със старата версия. - → Windows: инсталирайте септемврийското обновление. Корекцията за сигурност на ALPC беше пусната на 8 септември.
- → Edge, Brave, Opera и Vivaldi работят с един и същ енджин и се нуждаят от свои собствени обновления.
- → Проверете разширенията си: отворете
chrome://extensions, включете режима за разработчици и прочетете идентификаторите. Този от тази кампания еckiknalbeplpcpofpnabcnhjcegckfei. - → CISA добави и трите към каталога Known Exploited Vulnerabilities (Известни експлоатирани уязвимости) с крайни срокове 18, 22 и 23 септември. За федералните системи това са задължения, а не съвети.
- → Двата доклада изброяват над сто индикатора общо, включително домейните
secboxes[.]com,msbenefit[.]comиattcdn[.]com.
Отворете Wireshark на собствената си машина, заредете страница и наблюдавайте точно до какво осъществява контакт вашият браузър, преди да се появи каквото и да е на екрана.