Междувременно агенцията финализира регламент за докладване на инциденти и изгражда нова структура за координация с индустрията.
ВАШИНГТОН — Докато федералното правителство се опитва да защити собствените си мрежи и да подпомогне операторите на критична инфраструктура, CISA се подготвя да привлече приблизително 250 нови служители за възстановяване на основните си екипи.
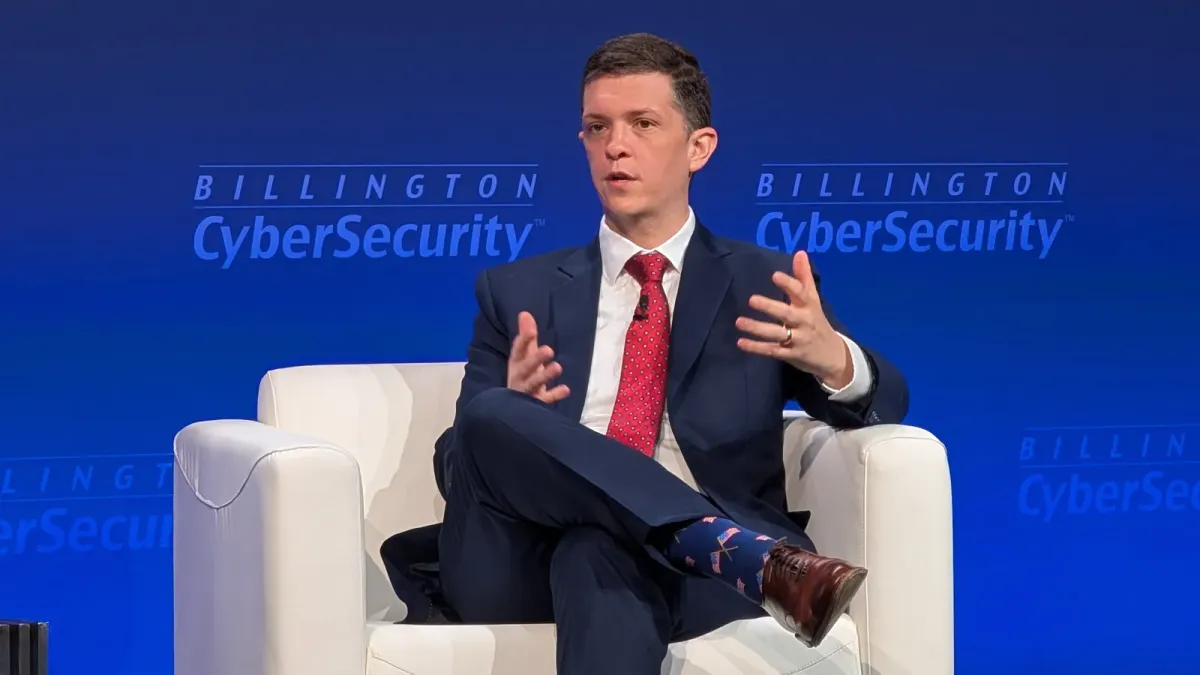
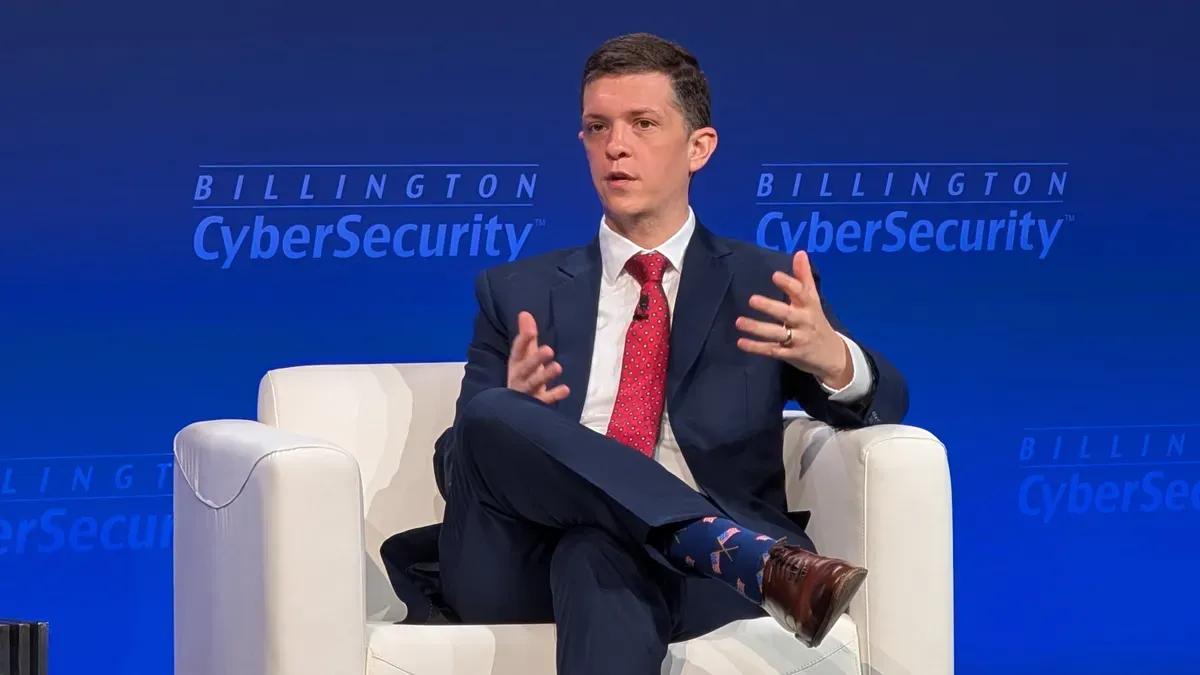
„Очакваме с нетърпение да посрещнем стотици нови служители на CISA в много близко бъдеще“, заяви и.д. директор на CISA Ник Андерсън пред журналисти след реч на срещата на върха Billington Cybersecurity Summit тук в сряда.
Служителите са получили предварителни предложения за работа и „чакат да получат официалната си начална дата“, каза Андерсън по време на речта си.
Администрацията на Тръмп значително съкрати състава на CISA през последните две години, което доведе до отслабени партньорства и широк отзвук от безпокойство относно стабилността и възможностите на водещата агенция за киберсигурност в правителството. През юни обаче министърът на вътрешната сигурност Маркуейн Мълин съобщи пред законодателите, че иска отново да увеличи персонала на CISA, като назначи около 600 души.
CISA не е сигурна кога ще достигне тази бройка, но Андерсън каза пред журналисти, че попълването на „критичните празнини“ е по-важно за него в краткосрочен план от постигането на общата цел. „С оглед на зараждащите се заплахи, които продължаваме да виждаме“, каза той, „дали разполагам с правилните хора на правилните роли в момента, за да мога да се справя с това предизвикателство?“
Основният приоритет на агенцията бе попълването на свободните места в трите ѝ оперативни дивизии, фокусирани върху киберсигурността, сигурността на инфраструктурата и спешните комуникации, според Андерсън. Други приоритети включват регионалните съветници на CISA на терен и нейните претоварени офиси за поддръжка на мисии, които се занимават с критични задачи като разрешения за достъп до класифицирана информация.
Обхватната мисия на CISA
CISA бе подложена на сериозно натоварване през последните няколко години, тъй като намаляващият ѝ персонал трябваше да се справя с редица отговорности. В допълнение към реагирането на заплахи като свързаната с Иран хакерска кампания срещу водоснабдителните компании в САЩ, агенцията настоява операторите на критична инфраструктура да засилят защитата на системите си и да се подготвят за прекъсвания на работата с оглед на потенциален бъдещ конфликт на САЩ с Китай за Тайван.
Изкуственият интелект също е сред основните приоритети на CISA. Тъй като компаниите се подготвят AI да разкрие безкраен поток от уязвимости в техните мрежи, CISA търси начини да им помогне да отвърнат на удара.
„Това е изключително напрегнат период за много оператори на инфраструктура, само като си помислят: „Боже мой, на път съм да бъда смазан и затрупан от уязвимости“, каза Андерсън. „Искаме да можем да им предоставим инструменти за подходящо управление, подходящо приоритезиране и да им дадем контекст къде смятаме, че трябва да инвестират времето си.“
CISA финализира и правило — изисквано от Закона за докладване на киберинциденти за критичната инфраструктура (CIRCIA) — което ще изисква от операторите на инфраструктура да докладват за кибератаки и плащания на откупи от ransomware пред правителството. Очаква се окончателното правило да бъде по-съкратена версия на широкия проект, публикуван от агенцията по време на администрацията на Байдън. От CISA заявиха, че планират да публикуват окончателното правило този месец, но Андерсън отказа да предостави актуализация при запитване в сряда.
CIRCIA „продължава да бъде проект в процес на разработка“, каза той, „но очакваме с нетърпение да споделим повече информация по въпроса много скоро.“
Нова визия за партньорствата с индустрията
Много оператори на инфраструктура чакат да видят какви възможности за сътрудничество с CISA ще имат съгласно новата рамка на агенцията — Алианса на националните съвети за оперативна устойчивост на родината – Критична инфраструктура (ANCHOR-CI). CISA все още преглежда молбите на браншовите групи за сертифициране на съществуващите им координационни органи по новата система. Андерсън обаче заяви, че една от целите е разширяване на партньорствата извън стария модел, който организираше всичко около конкретни сектори.
„Секторният начин на организация“ е „наистина добър за събиране на съмишленици в една стая и обсъждане на въпроси, които са общи за всички тях“, каза той пред журналисти, но може да не е „най-добрият модел за използване“ при справяне с рискове, обхващащи множество сектори.
Андерсън посочи като пример Координационния съвет в ИТ сектора. „Той в много отношения се превърна в „съвета за всичко““, каза той, тъй като правителствените представители насърчаваха всеки — от доставчици на оперативни технологии (OT) до оператори на подводни кабели и центрове за данни — да се присъедини към него. „Това е прекалено широка група от субекти за ефективна работа“, добави Андерсън.
Целта на CISA с ANCHOR-CI е да даде на по-малки групи от оператори на инфраструктура „място да се събират и да работят съвместно“ под различни структури. Той посочи регионалното сътрудничество като пример, отбелязвайки, че регионалните директори на CISA ще имат правомощията да сформират местни групи.
„Нашите екипи, работещи в Бостън, вероятно ще имат по-различни опасения относно сигурността и различна група от заинтересовани страни спрямо регионалния ни офис в Канзас Сити“, каза Андерсън. „Трябва да признаем това и да им дадем инструментите да организират тези дискусии на местно ниво, а не само тук във Вашингтон на национално ниво.“
Мрачно предупреждение за изтичащото време
Андерсън използва речта си, за да отправи сериозно предупреждение за назряващите последици от лошото планиране на сигурността в технологичната индустрия.
„Всички ние сме част от общност, която знае как да прави нещата правилно“, каза той. „Знаем най-лошото, което може да се случи. И ако не направим някои много сериозни, много значителни промени в бърза последователност, наистина скоро ще трябва да водим много неприятни разговори. Ще трябва да се приберете у дома, да погледнете семейството си, да погледнете приятелите си в очите и да им обясните как сте знаели най-лошото, което може да се случи, и защо не сте направили достатъчно.“
Лидерите в правителството и индустрията „взеха много наистина лоши решения през последните над десет години“, добави Андерсън. „Нашият технически дълг във всички области е огромно бреме.“