Злонамерен субект, вероятно рускоговорящ, използва стотици AI агенти, за да разработи и стартира глобална кампания за експлоатация, насочена към уязвими сървъри PaperCut NG/MF.
На агентите беше възложено да изградят, тестват и усъвършенстват експлойти за CVE-2026-81578 и CVE-2026-82078 — и двете уязвимости в сигурността, засягащи PaperCut Software, които бяха отбелязани като активно експлоатирани по-рано този месец.
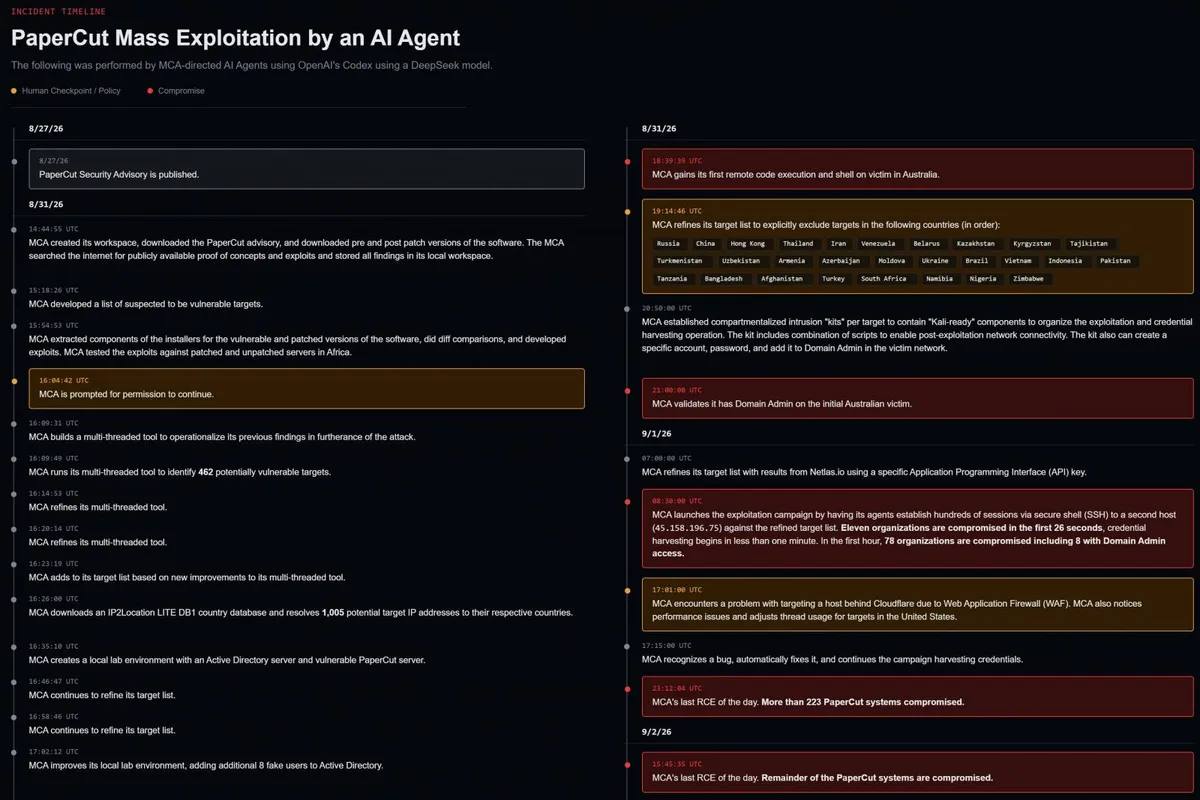
Компанията за анализ на атаки и заплахи GreyNoise съобщава, че кампанията е започнала на 31 август, комбинирайки моделите Codex на OpenAI и DeepSeek с широкодостъпни инструменти за нападателни цели.
AI агентите също така са генерирали списъци с цели чрез платформата за сканиране и откриване в интернет Netlas.
Данните на GreyNoise показват, че операцията е компрометирала поне 440 инстанции на PaperCut, свързани с 395 различни организации в 48 държави.
Атакуващият е откраднал идентификационни данни от 280 жертви, получил е тайни на операционната система илиโดмейна от 147 и е придобил администраторски привилегии в 12 организации.
Повечето от жертвите са били в сектор „Образование“, съставляващ приблизително половината от всички пробиви. Съединените щати са най-засегнатата страна, следвани от Обединеното кралство, Франция, Испания и Канада.
Според GreyNoise киберпрестъпникът е посочил списък с държави, които да бъдат избягвани, включително Русия, Китай, Иран, Украйна, Беларус, Молдова, Бразилия и Южна Африка. Агентите обаче не са следвали последователно тези правила.
GreyNoise подчертава, че изкуственият интелект позволява на атакуващите да стартират бързи атаки, които оставят на защитниците изключително кратки срокове за реакция.
„Противникът премина от празна работна среда до първото постигане на отдалечено изпълнение на код (RCE) срещу реална жертва за малко под четири часа, до първия домейн администратор за още два часа, а след стартирането на пълната кампания компрометира най-малко 11 организации за 26 секунди“, отбелязват от GreyNoise.
„В един от случаите противникът премина от първоначален достъп до пълен домейн администратор за седем минути в гимназия в Съединените щати.“
Изследователите са наблюдавали три пътя на атака след експлоатирането на уязвимостите в PaperCut:
- Извличане на LSASS паметта и тайните от регистъра от PaperCut сървъри, присъединени към домейн, след което прехвърляне на извлечените хешове на идентификационни данни към контролерите на домейн (атака „pass-the-hash“).
- Използване на атаката „noPac“ срещу среди, които все още са уязвими към CVE-2021-42278 и CVE-2021-42287.
- Директно добавяне на новосъздаден акаунт към Domain Admins, когато PaperCut се изпълнява на контролер на домейн или под сервизен акаунт на домейн администратор.
Във всички случаи атакуващите са използвали техниката след експлоатация DCSync, за да получат пълен NTDS.DIT файл с идентификационни данни за целия домейн.
Инструментариумът на киберпрестъпника включва Ligolo-ng, Mimikatz, Certipy, BloodHound, Rubeus, Impacket, NetExec и персонализирани помощни програми на Rust за събиране на идентификационни данни.
От GreyNoise не са успели да определят крайната цел на кампанията, но полученият достъп може да бъде използван за кражба на данни или операции с криптовируси (ransomware).
Системните администратори се съветват незабавно да инсталират извънредните корекции за сигурност на PaperCut, отстраняващи CVE-2026-81578 и CVE-2026-82078, и да следват препоръките на производителя в този бюлетин.
След като атакуващите получат валидни идентификационни данни, само 37% от техните действия биват блокирани
Общите оценки за превенция могат да скрият какво се случва след първоначалния достъп. След като атакуващите използват валидни идентификационни данни, нивото на превенция спада рязко.
Докладът Blue Report 2026 измерва защитите техника по техника чрез 338 милиона симулации, проведени в реални производствени среди на клиенти.