Нов щам зловреден код за Android, наречен Mantax Otax, комбинира възможности на софтуер за откуп (ransomware) и шпионски софтуер (spyware), за да криптира файлове, да краде чувствителни данни, както и да изпраща спам и да тормози жертвите.
Индонезийски оператори разпространяват зловредния код чрез злонамерени APK файлове, хоствани извън Google Play, като насочват атаките към потребители чрез фишинг и съобщения със социално инженерство.
След инсталацията зловредният код изисква разрешение за използване на услугата за достъпност (Accessibility service), което му дава пълен контрол върху компрометираните устройства.
След това той извлича домейна на своята командна инфраструктура (C2) от GitHub и изпраща обратно данни за жертвата, като местоположение, мобилен оператор, версия на Android и идентификационен номер на устройството (device ID). Командният сървър (C2) може да изпраща команди за изпълнение чрез Firebase или WebSockets.
Според Zimperium индонезийски оператори разпространяват зловредния код чрез злонамерени APK файлове, хоствани извън Google Play (официалния магазин за приложения на Android), използвайки фишинг и съобщения със социално инженерство за таргетиране на жертвите.
Криптиране на по-стари версии на Android
Според компанията за мобилна сигурност Zimperium, Mantax Otax криптира устройства, работещи със по-стари версии на Android. Той търси в споделеното хранилище и криптира избрани типове файлове, използвайки специфичен за жертвата AES ключ, получен от C2 сървъра.
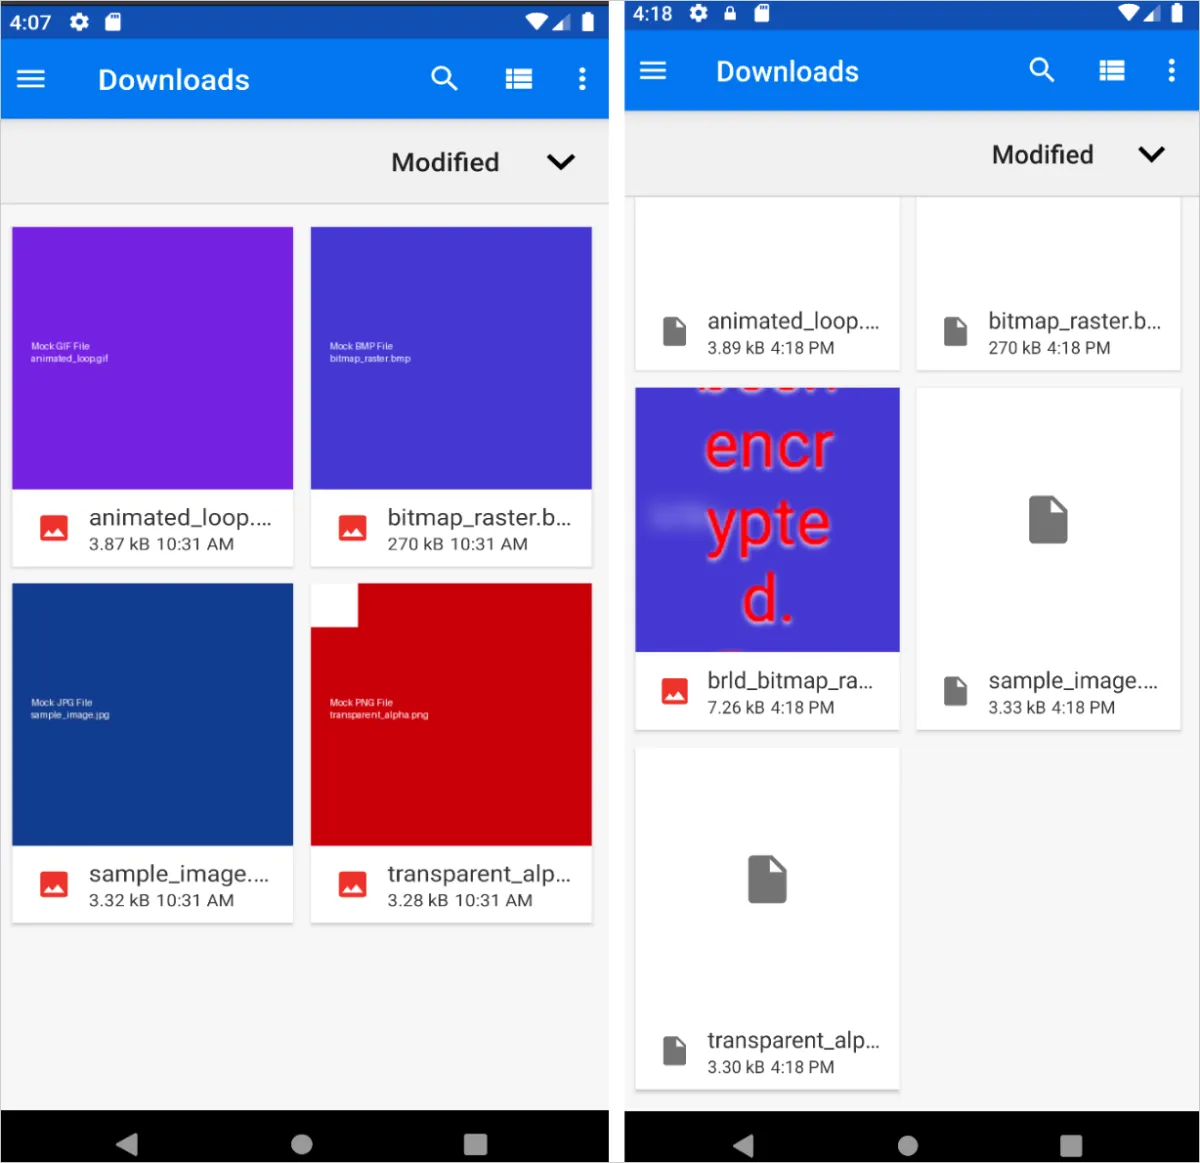
След това зловредният код изтрива оригиналните файлове и добавя разширението „.enc“ към криптираните копия.
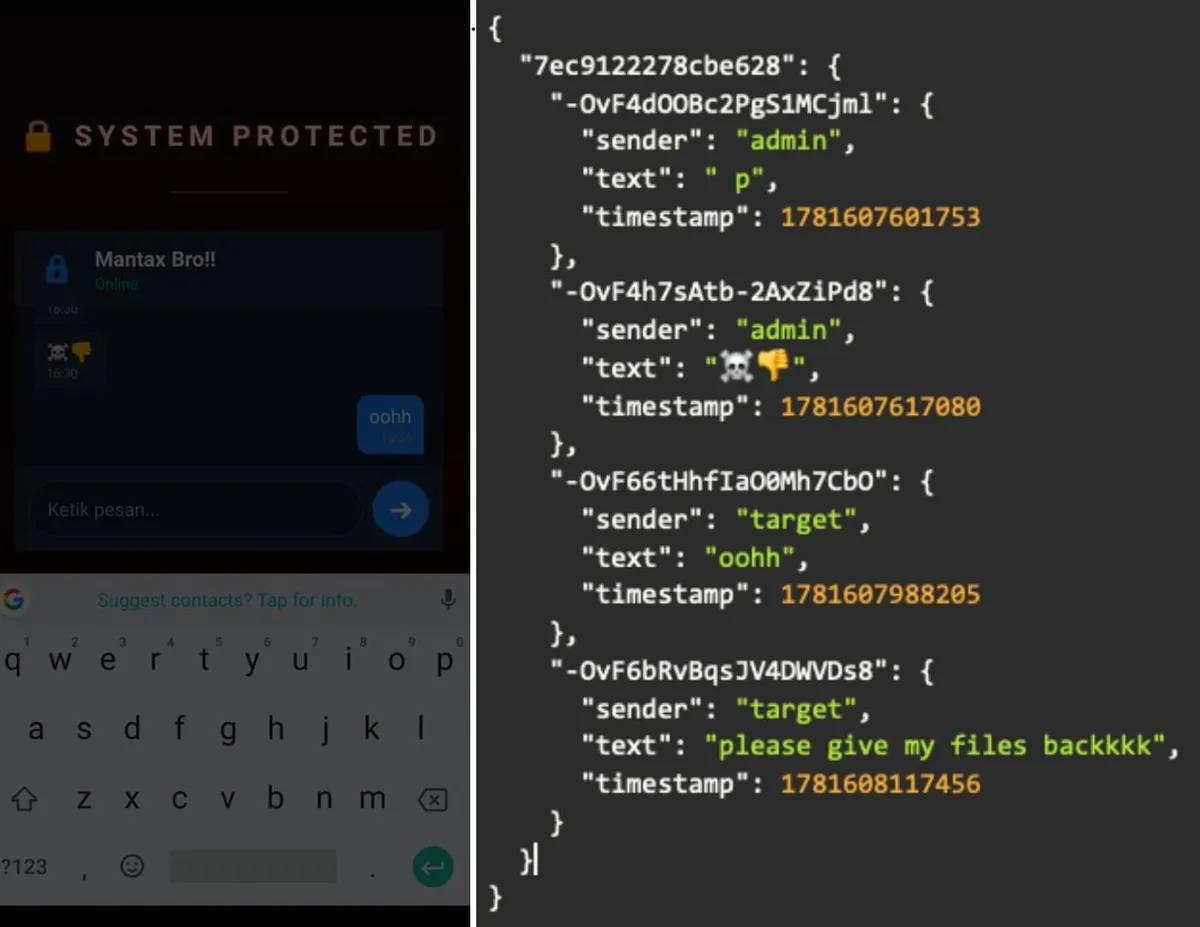
Mantax Otax също така заменя локалните изображения с искания за откуп и отваря чат на цял екран, хостван във Firebase, за да улесни преговорите за плащане на откупа.
Изследователите от Zimperium са успели да експлоатират грешка в конфигурацията на C2 сървъра във Firebase, което е разкрило комуникацията на атакуващите с жертвите.
Модулът за откуп на Mantax Otax работи само срещу Android устройства с версия 9 или по-стара, тъй като функцията за сигурност и поверителност „Scoped Storage“ в Android 10 и по-нови версии значително ограничава възможностите за криптиране единствено до директорията с външни файлове.
Шпиониране, спам и тормоз
Освен функционалности за откуп, Mantax Otax включва шпионски софтуер, възможности за отдалечен контрол и функции за тормоз.
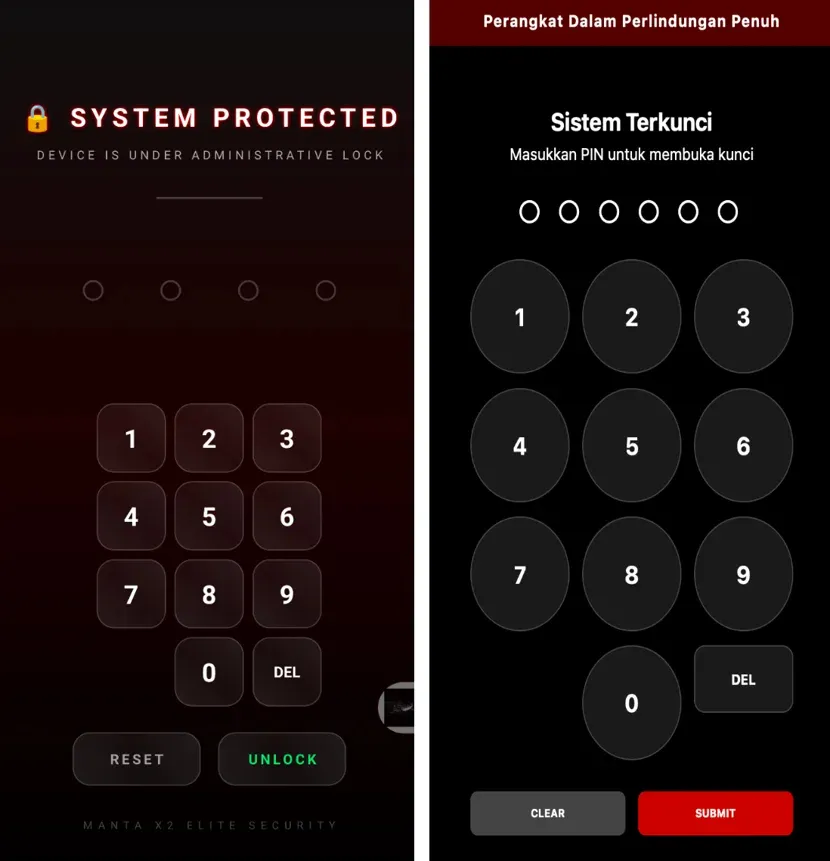
Изследователите отбелязват, че зловредният код може да краде PIN кодове за заключване на екрана, за да поддържа постоянен достъп, да чете SMS и еднократни пароли, да осъществява достъп до хронологията на повикванията, контактите, историята на браузъра, списъка с приложения, информацията за акаунта в Google и местоположението.
Той може също така да извлича профили и съобщения от WhatsApp, както и чатове от Telegram, използвайки симулирани взаимодействия чрез услугите за достъпност (Accessibility services).
Освен това той злоупотребява с MediaProjection API на Android за прихващане на екранни снимки, запис на MP4 видеоклипове и излъчване на екрана на жертвата в почти реално време чрез услугата за файлов хостинг Catbox.
Mantax Otax може също така да прави снимки с помощта на камерите на заразеното устройство и да ги изпраща на атакуващия.
Версия 2 на зловредния код добавя функции за тормоз като повторно появяващи се диалогови прозорци, видеоклипове на цял екран, бързо изскачащи шокиращи изображения („jumpscare“) и отдалечено управлявани съобщения от тип „преобразуване на текст в реч“, възпроизвеждани през високоговорителите на устройството.
Тези допълнителни функции добавят елемент на сплашване към атаките, който действа като механизъм за натиск върху жертвата да плати откупа.
Тъй като Zimperium е партньор за сигурност на Google чрез App Defense Alliance (ADA), Mantax Otax вече се открива и блокира от актуализирани Android устройства с активна услуга Play Protect.
На потребителите се препоръчва да не инсталират APK файлове извън Google Play, да не предоставят разрешения за достъпност (Accessibility) на съмнителни приложения и да се доверяват само на реномирани разработчици.