Компаниите, които оценяват програмите за фишинг симулации въз основа на това колко често служителите натискат върху симулирани имейли за атаки, може да пренебрегват по-важни показатели за киберустойчивост, според доклада Phishing Behaviour Report 2026 на Pistachio.
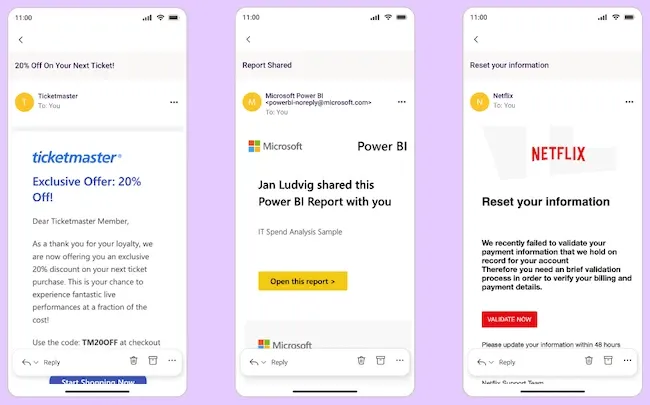
Примери за трудни симулации (Източник: Pistachio)
Анализът обхваща 648 организации с пълна 12-месечна история и 123 692 потребители в периода между 1 юни 2025 г. и 31 май 2026 г. Основният му извод е, че устойчивостта срещу фишинг се разбира по-добре чрез комбинация от отваряне на връзки, предоставяне на идентификационни данни и поведение при докладване.
Напредъкът не следва права линия
Резултатите при фишинг теста могат да изглеждат по-лоши по време на обучителна програма. При 354 962 симулации, включени в анализа на развитието, процентите на отваряне на връзки и предоставяне на идентификационни данни нарастват през първите шест месеца, преди да спаднат на по-късни етапи. Докладването следва подобна тенденция.
Тези етапи не проследяват едни и същи служители непрекъснато в продължение на 12 месеца. Вместо това те сравняват припокриващи се, но неидентични групи от организации и потребители, които са достигнали три-, шест-, девет- и 12-месечния етап от своите програми.
На шестия месец потребителите са получавали средно по 3,5 симулации на човек в сравнение с 2,6 на третия месец и 2,8 на 12-ия месец. В същото време 50,4% от симулациите са класифицирани като трудни. След шестмесечния етап делът на трудните симулации остава приблизително 50%, докато натискането на връзки и предоставянето на идентификационни данни намаляват.
Временното увеличение на натисканията върху връзки може да отразява по-взискателно и често тестване, което разкрива уязвимости, пропускани от по-лесни упражнения, вместо да показва, че служителите стават по-малко устойчиви.
„Ниският процент на натискане върху връзки може да създаде фалшиво чувство за сигурност. Натискането на фишинг връзка е само един момент от много по-дълга верига от поведение на служителя и само по себе си казва малко за това дали дадено лице или организацията като цяло всъщност става по-устойчива. Това, което е по-важно, е какво се случва след това: предава ли служителят идентификационни данни, разпознава ли атаката и спира ли, или я докладва, за да може целият бизнес да предприеме действия?“, казва Джо Джоунс, главен изпълнителен директор на Pistachio.
Дизайнът на теста също влияе върху начина, по който трябва да се interpretират резултатите. Многократната употреба на познати фишинг шаблони може да доведе до спадащи проценти на кликване, тъй като служителите се научават да разпознават упражненията, без задължително да са по-добре подготвени за непознати атаки. По-ниският процент на кликване е по-показателен тогава, когато се постига при симулации, които продължават да бъдат предизвикателни.
Докладването превръща служителите в канал за откриване на заплахи
Избягването на фишинг връзка ограничава един източник на риск. Разпознаването на съмнително съобщение и уведомяването на екипа по сигурност добавя друг слой на защита, превръщайки служителите в активен канал за откриване.
От пика на шестия месец до 12-месечния етап натискането на връзки е спаднало с 27%, а изтичането на идентификационни данни – с 41%, докато докладванията са намалели с 19%. Съотношението докладвания спрямо натискания се е увеличило от 1,3 на третия месец до 1,8 на 12-ия месец, което означава, че на финалния етап подозрителните съобщения са били докладвани почти два пъти по-често, отколкото са били кликвани.
Докладването осигурява на екипите по сигурност по-ранна видимост за потенциални атаки и възможност за разследване и премахване на подобни съобщения от други входящи пощи, разширявайки ползата извън служителя, подал сигнала.
Опростяването на процеса може да насърчи служителите да действат. Докладването с един клик и своевременното потвърждение могат да помогнат на потребителите да сигнализират за потенциални заплахи, без да се създават ненужни затруднения.
Различните екипи носят различни рискове
Общата оценка за цялата компания може да прикрие съществени разлики между отделните подразделения. Трудните симулации представляват между 44% и 52% от изпратените тестове в 16-те посочени отдела, което означава, че нито един отдел не е получавал систематично по-лесна или по-трудна комбинация от тестове.
Секторите „Строителство“ и „Управление на сграден фонд“ показват най-голяма изложена на риск уязвимост към натискане на връзки и предоставяне на данни. Строителството отчита 41,31% кумулативен процент на кликване и 16,47% процент на изтичане на данни – най-високите стойности по отдел в набора от данни. Тези годишни показатели на ниво потребител представляват дела от потребители, които са натиснали връзка или са въвели данни поне веднъж през годината на анализа, вместо процента на отделните фишинг съобщения, довели до тези действия.
Секторът „Здравеопазване“ показва различен рисков профил. Процентът му на кликване е сравнително нисък, но процентът му на докладване от 13,17% е най-ниският от всички посочени отдел. Секторът „Логистика“ комбинира надсреден процент на кликване с подсреден процент на докладване от 17,11%, което показва, че уязвимостта там не се компенсира от докладване на заплахите.
Служителите в IT сектора и технологичната разработка все още се реагирали на симулирани фишинг опити, което показва, че информираността не винаги води до правилната реакция при получаване на подозрително съобщение.
Разликите по отделни подразделения потвърждават необходимостта от по-целенасочено обучение. Екипите, които трудно разпознават подозрителни съобщения, може да се нуждаят от различни упражнения спрямо онези, които идентифицират фишинг опита, но въпреки това въвеждат идентификационни данни. Общата оценка на ниво организация не може самостоятелно да разграничи тези поведения или да покаже къде допълнителното обучение е най-необходимо.