Досегашните практики за сигурност и управление се фокусираха главно върху самоличностите, правата за достъп, конфигурациите и контролите. Докладът на WithSecure „Navigating Trust in the Modern Salesforce Ecosystem“ посочва, че средите на Salesforce изискват от организациите да разберат също и на каква информация се доверяват, как доверието се разпростира върху свързаните системи, какви действия се извършват и какви резултати пораждат тези действия.
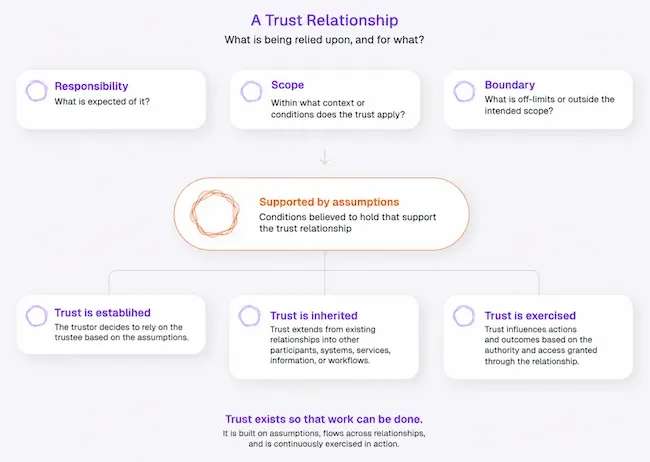
Връзка на доверие (Източник: WithSecure)
Какво означава доверието
Докладът описва доверието като убеждението, че хората, системите, информацията и свързаните услуги ще се държат според очакванията и следователно на тях може да се разчита в рамките на бизнес процеса. В Salesforce тези взаимоотношения могат да включват потребители, ИИ агенти, API, интеграции и външни платформи.
Всяка връзка на доверие има отговорност, обхват и граница, които описват на какво се разчита, къде се прилага това доверие и какви са неговите ограничения. Те се поддържат и от предположения относно условията, които правят това доверие възможно.
Тези взаимоотношения могат да се разпростират върху свързани инструменти и процеси, тъй като изкуственият интелект и автоматизацията поемат все повече задачи без пряка човешка намеса. Картографирането на доверието (Trust Mapping) помага тези връзки да станат видими, за да могат организациите да ги оценяват при промяна на технологиите, работните процеси и бизнес целите.
Пет области на доверие
Рамката за картографиране на доверието анализира доверието в пет домейна, които показват кой или какво участва в работния процес, каква информация се използва, как се установява или разширява доверието, как се упражнява то и какви резултати произвежда работният процес. Петте домейна са: субекти, информация, връзки, действия и системни резултати.
Рамката се прилага за процеси в Salesforce, Agentforce, Headless 360, SaaS приложения на трети страни и работни процеси, подпомагани от ИИ. Тя предоставя структуриран начин за идентифициране къде съществува доверието и как функционира то в свързаните бизнес процеси.
Картографиране на връзките на доверие
Често задавани въпроси при управлението, като „Сигурно ли е това?“ или „Трябва ли да съществува тази интеграция?“, предполагат, че връзките на доверие в даден работен процес вече са разбрани. Откриването при картографиране на доверието (Trust Mapping Discovery) идентифицира връзките, които позволяват на даден бизнес процес да функционира.
Констатациите дефинират връзките на доверие, включително техните отговорности, обхват, граници и поддържащи предположения. След като тези връзки бъдат картографирани, организациите могат да оценят дали те остават подходящи, justified и съобразени с бизнес намеренията, както и дали въвеждат рискове, изискващи намаляване.
Докладът илюстрира процеса на откриване чрез три сценария, които показват как достъпът, поведението и бизнес целите могат да се променят след установяване на връзката. Единият включва търговски представител, който използва Claude през Headless 360, за да анализира данни в Salesforce и да препоръча следващи стъпки. Друг проследява заявка за поддръжка от клиент, обработена от Agentforce и прегледана от служител. Третият разглежда прекратена интеграция със Salesforce, чиито идентификационни данни за достъп остават активни.
Оценяване на връзките на доверие
След като процесът на откриване идентифицира ключовите връзки на доверие, управлението (Governance) оценява кои от тях изискват внимание и дали все още служат на предназначението си. Процесът изследва петте домейна на рамката, като взема предвид видимостта, собствеността, целта, мониторинга и прегледа.
Организациите оценяват дали правилните хора и системи разполагат с подходящите правомощия, дали информацията остава надеждна и дали връзките и действията остават в намерените си граници. Те също така изследват резултатите, които работен процес произвежда, и как тези резултати могат да засегнат други процеси.
Въз основа на оценката дадена връзка може да бъде поддържана, променяна, ограничавана или премахвана. Организациите могат също така да въведат контроли или да увеличат мониторинга.
Управлението се базира на доказателства като промени в правата или OAuth обхвата, инциденти със сигурността, констатации от одити, данни за заплахи (threat intelligence), поведение на ИИ и оценки на моделите, промени в бизнес процесите, както и данни от мониторинг или оперативни данни. Нивото на преглед зависи от работния процес и неговия риск, като по-строг контрол е подходящ за сложни, критични за бизнеса, регулирани, силно свързани или автономни процеси.
Отклонение на доверието (Trust drift) възниква, когато дадена връзка на доверие се отдалечи от първоначалната си цел, обхват, ограничения или поддържащи предположения. Това може да включва неизползвани идентификационни данни, които остават активни, прекомерен достъп, остаряла информация и препоръки, генерирани от ИИ, които се приемат без потвърждение.
Прилагане на картографирането на доверието на практика
Картографирането на доверието е непрекъснат процес, тъй като взаимоотношенията могат да се променят, когато организациите въвеждат интеграции и ИИ агенти, заменят доставчици, преместват служители между роли, прекратяват проекти или спират да разчитат на определена информация. Процесите по откриване и управление може да се наложи да бъдат повторени при промяна на връзките и работните процеси.
Този подход допълва съществуващите практики като управление на състоянието на сигурността (security posture management), моделиране на заплахи и управление на самоличностите. Той добавя изглед на ниво работен процес за това от какво зависи бизнес процесът, защо съществува всяка зависимост, какви са нейните граници и предположенията, които я поддържат.
- автоматизация
- киберсигурност
- рамка
- Salesforce
- WithSecure