Изследователи от Мичиганския щатски университет и три партньорски учебни заведения закупиха Samsung Galaxy Z Fold 7, копираха идентификационния номер, отпечатан върху запечатаната кутия, и съобщиха на неговия оператор, че телефонът е изгубен. След това те отвориха кутията и настроиха телефона по начина, по който би го направил купувач в деня на премиерата. Той така и не успя да се свърже. Телефонът беше нов, неотварян и през цялото време стоеше на лабораторната маса.
Екипът откри шест слабости в системата, която мобилните оператори използват за изключване на изгубени и откраднати телефони, обхващащи самите устройства, системите на операторите, приемащи сигналите, и механизмите, чрез които операторите споделят списъци с блокирани устройства. Те проведеха тестовете при три от основните мобилни оператори в САЩ и техните препродавачи. Блокирането на устройство, което не притежават, струваше между $2.50 и $4 и отнемаше между 20 и 80 секунди. Целта не е задължително да бъде телефон. Това може да бъде и аларменият панел в даден дом.
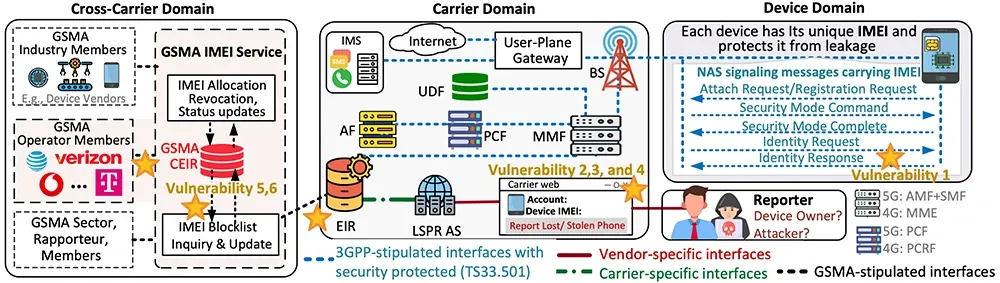
Екосистема за пълно докладване на изгубени/откраднати устройства през домейните на устройствата, операторите и междуоператорските мрежи, с показани уязвимости в техните експонирани точки (Източник: Научен доклад)
Какво се блокира и как
Всяко устройство с мобилен модул притежава 15-цифрен сериен номер, наречен IMEI, записан фабрично и независим от SIM картата, телефонния номер и акаунта. Когато съобщите, че даден телефон е откраднат, операторът вписва този номер в база данни, наречена Equipment Identity Register. След това мрежата отказва да регистрира устройството. Няма значение кой го държи или каква SIM карта е поставена в него.
Това е правилното поведение при откраднат телефон. Онова, което изследователите потърсиха, е какво пречи на някого да въведе номер, който не му принадлежи. Гуан-Хуа Ту, извънреден професор в Инженерния факултет на Мичиганския щатски университет, заяви, че даден атакуващ може да използва слабостите, за да прекъсне връзката на устройство отдалечено, „дори ако устройството всъщност не е било изгубено, откраднато или продадено“.
Проверките за самоличност са повърхностни
Трите оператора приемат сигнали само от хора с активна услуга, което би трябвало да прави подателите проследими. Екипът откри акаунти и при трите оператора, за да види каква проследимост осигурява това. Нито един от трите оператора не провери номер на социална осигуровка или държавен документ за самоличност при създаване на предплатен акаунт, а предплатените клиенти можеха да подават сигнали за изгубено устройство по същия начин, както всички останали. Предплатената услуга може да бъде платена с анонимна подаръчна карта Visa, закупена от стелаж в Walmart.
Втората проверка е за собственост, като операторите я оценяват приблизително, проверявайки дали устройството е било активно в съответния акаунт. Проверката не установява кой притежава дадено устройство. Тя установява, че устройството е прекарало известно време в мрежата, което е различно нещо, а манипулирано (spoofed) устройство може да генерира тази история при поискване. При един оператор е била достатъчна само една секунда свързаност. Другите два са изисквали една минута. След този минимум нито един от трите не е поискал провеждането на каквито и да е обаждания или пренос на данни, преди да позволи на изследователите да съобщят за телефон, който никога не са използвали.
Третият пропуск е свързан с това какво се зачита за устройство, за което може да се подаде сигнал. Екипът е подал сигнали за смарт часовник, за платки за мобилна разработка, използвани в промишлено оборудване, и за телефон, който физически не може да работи на честотите на оператора. Всички те са преминали успешно и при трите оператора от обикновен план за смартфон без прикачен абонамент за IoT. След подаването на сигнала устройствата не са успели да се свържат отново.
Осъществяването на това изисква познаването на IMEI на целта, където се намесват двете демонстрационни атаки.
Аларменият панел угасва, а собственикът не бива уведомен
Домашните охранителни системи обикновено работят чрез Wi-Fi и поддържат клетъчна връзка като резервен вариант, а за да поддържат този резервен вариант евтин, използват нискоенергийни мобилни чипове, предназначени за свързани устройства. Изследователите са тествали четири такива платки заедно с четири телефона, като са изпратили към всяко от тях нарочно компрометирана заявка за неговата самоличност. Телефоните са я игнорирали, както изисква стандартът. Две от платките обаче са отговорили със своите IMEI номера. И двете са били уязвими поради чипсета в тях, а тези чипсети идват от двама доставчици, чийто съвместен global дял на този пазар надхвърля 40 процента.
Базираната на това атака се провежда на два етапа, като между тях може да има месеци разлика. Първо, изключете охранителната система от Wi-Fi мрежата, за да премине на мобилна връзка, издигнете малка фалшива базова станция, за да я привлечете, и поискайте нейната IMEI стойност. В лабораторни условия това е отнело 17 секунди, след което базовата станция се изключва и не оставя нищо, което операторът да открие. По-късно прекъснете отново Wi-Fi връзката и подайте сигнал за изгубено устройство. Системата преминава на мобилна връзка по дизайн, около 15 секунди след прекъсването на Wi-Fi, и установява, мрежата не я приема. Алармите престават да достигат до собственика на дома и мониторинговия център.
Изследователите закупиха охранителна система от един от двата най-големи доставчици на аларми в САЩ, платиха за услугата за мониторинг и потвърдиха всичко това от край до край. Другият голям доставчик използва същите уязвими чипсети. Заедно двата държавника притежават над 41 процента от пазара в САЩ. Същите чипове се намират и във водомери, електромери, промишлени сензори и кардиомонитори, въпреки че екипът не е тествал тези устройства.
Блокиране на телефони, които все още не са продадени
Втората атака е насочена към нови водещи модели телефони. IMEI номерата се присвояват преди изпращането на телефона, а компании, които верифицират устройства за веригата на доставки, могат да закупят достъп до тях. Екипът е платил $600 за пълна база данни от такава компания, плюс $30 на месец за актуализации, и е открил номера на Z Fold 7 в списъка преди пускането на телефона на 25 юли 2025 г.
Един-единствен предплатен акаунт е съобщил за десет устройства, без да задейства никакви защити. За всяко устройство блокирането е струвало $2.50, $3.50 или $4 в зависимост от оператора. Блокирането на 100 бройки Z Fold 7 би отнело десет предплатени акаунта, от $250 до $400 и някъде между 33 минути и малко над два часа, срещу устройства на стойност $200,000. Екипът е написал скрипт за управление на уебформите на операторите, без дори да се опитва да го оптимизира.
Жертвите не получават никакво известие, че се е случило нещо подобно. Услугата просто спира. Възстановяването ѝ означава доказване пред оператора, че притежавате устройството – обикновено с касова бележка, показваща IMEI номера, заедно с проверка на самоличността. Ако измамническият сигнал е подаден чрез друг оператор, искането може да се ескалира до GSMA (индустриалното тяло, което управлява глобалния списък с блокирани устройства), което добавя допълнително забавяне.
Още едно разкритие сочи в другата посока и то също не е успокояващо. Телефон, за който е съобщено, че е изгубен при един оператор, продължава да работи нормално при останалите два седмица по-късно, което означава, че поне два от трите оператора не се синхронизират с глобалния списък, за който съобщават на клиентите си.
Предлаганите корекции
Екипът предложи четири промени и изгради работещ прототип на тяхна база. Тестовете за сертификация на устройства трябва да проверяват дали даден телефон или модул запазва своя IMEI за себе си, когато пристигне неавтентифицирана заявка – пропускът, който позволи на тези две платки да изтекът данни. Порталите за докладване трябва да прекарват подателите през проверка на държавен документ за самоличност, използвайки същите външни услуги, които федералните агенции вече използват.
Проверките за собственост трябва да комбинират няколко сигнала, включително дали устройството съответства на плана на подателя, и да пренасочват всички съмнителни случаи към посещение в магазин. А записите, които операторите си предават един на друг, трябва да съдържат детайли за сигурността, които в момента се пропускат – например дали самоличността на подателя е била проверявана, за да може приемащият оператор да реши дали да се довери на блокирането.
Изследователите са уведомили засегнатите оператори, доставчици на чипсети и производители. GSMA призна констатациите и ги предаде на своята група за сигурност на устройствата. Ту заяви, че целта е да се увеличи цената на евентуална атака, докато процесът остане непроменен за хората, които наистина са изгубили телефон.

Изтеглете доклада: Как работят контролите за сигурност на практика