Trezor разкри, че фишинг атаките срещу нейни клиенти по-рано тази седмица са били насочени към 347 000 имейл адреса и са засегнали 2500 потребители, които са щракнали върху вградена зловредна връзка.
Както Trezor предупреди в сряда, автори на заплахи, които са пробили Brevo — нейният доставчик на имейл услуги от трета страна, са изпращали имейли на клиенти, които са се абонирали за получаване на бюлетини.
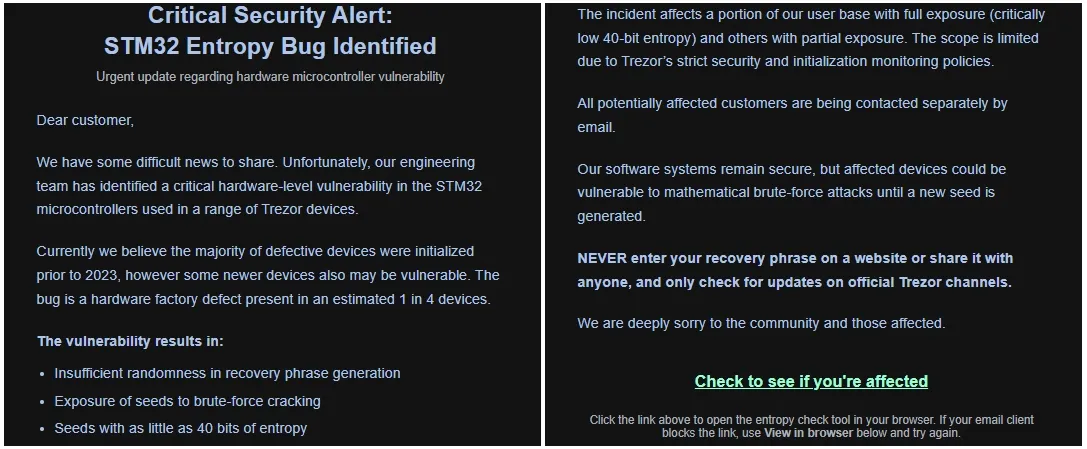
Според клиенти, взети под прицел в тази фишинг кампания, те са получили фалшиви имейли за „критично предупреждение за сигурност“ от help@trezor.io, твърдящи, че „уязвимост в микроконтролера на хардуера“ в STM32 микроконтролерите на студените портфейли Trezor може да изложи техните фрази за възстановяване (seeds) на разбиване чрез брутална сила (brute-force).
Фишинг имейлите са се опитали да подмамят получателите да щракнат върху злонамерена връзка, която ги подканва да изтеглят приложение, искащо от тях да въведат резервното си копие на портфейла.
Trezor заявява, че е свалена сигурността на домейна, използван във фишинг атаките, в рамките на 20 минути, като връзката е била деактивирана и въздействието на кампанията е ограничено до 2500 клиенти, които са щракнали върху нея, преди да бъде премахнат домейнът.
„На 9 септември 2026 г. Brevo, маркетинговата платформа от трета страна, която Trezor използва за кампании с бюлетини, претърпя incident за сигурност, засегнал 120 акаунта в Brevo. Неоторизиран субект е получил достъп до системата на Brevo и я е използвал за изпращане на имейли от различни клиентски акаунти, включително този на Trezor“, съобщават от компанията.
„Инцидентът засегна нашата база данни с абонирани потребители за бюлетин, приблизително 347 000 имейл адреса. Тези адреси потенциално могат да бъдат използвани за други фишинг атаки в бъдеще. Никаква друга система на Trezor не е била засегната. Спряхме акаунта в Brevo, за да спрем по-нататъшното разпространение на имейли.“
През януари 2024 г. Trezor разкри друг пробив в данните, след като нейният портал за клиентска поддръжка от трета страна беше хакнат и атакуващите откраднаха данни (включително имена, потребителски имена и имейл адреси) на приблизително 66 000 потребители.
Trezor също така оповести пробив в данните миналия месец, след като киберпрестъпници хакнаха ShipMonk, неин доставчик на логистика и доставки, използвайки критична SQL injection уязвимост от тип нулев ден в Metabase, и откраднаха данни за поръчки на клиенти, включително пълни имена, адреси за доставка, имейл адреси и телефонни номера.
Първоначално Trezor заяви, че инцидентът е засегнал близо 14 000 клиенти, но последващо разследване установи, че резултатният пробив е засегнал допълнително 67 000 клиенти в САЩ, с което общият брой достига 81 000 лица.
Компанията заяви, че инцидентът е засегнал и клиенти в Бразилия, Колумбия, Италия, Португалия, Швеция и Обединеното кралство, които са получили поръчки между 10 май и 8 август 2026 г.
Оттогава BleepingComputer научи също, че ShipMonk е получила имейли за изнудване от хакерската група за изнудване ShinyHunters след пробива.