Основата накратко: CNAPP е общият чадър — той обединява CSPM (конфигурация и състояние), CWPP (среда за изпълнение), CIEM (права и достъп) и все по-често DSPM (данни) в една платформа.
Wiz води при графа, който ги свързва, Prisma Cloud при ширината на модулите, а Defender for Cloud при икономическата ефективност за Azure.
Това ръководство оразмерява решението и посочва единствения пазарен факт — споразумението на Google за придобиване на Wiz за ~$32 млрд. — който трябва да участва във всяко договаряне.
Етап 1 — Разберете какво точно купувате
CNAPP съществува, защото купуването на сигурността на конфигурацията, средата за изпълнение, правата и данните като отделни инструменти доведе до четири консоли, които не си взаимодействаха. Стойността на платформата е в корелацията: погрешна конфигурация плюс профил с прекомерни привилегии плюс достъпна уязвимост плюс изложени на риск данни са един вектор на атака, а не четири отделни констатации.
| Сълб на CNAPP | Въпрос, на който отговаря | Самостоятелно ръководство |
|---|---|---|
| CSPM | Грешно ли е конфигуриран? | Posture |
| CWPP | Компрометирана ли е работната нишка по време на изпълнение? | Runtime |
| CIEM | Кой има достъп и трябва ли да го има? | Entitlements |
| DSPM | Изложени ли са на риск чувствителни данни? | Data |
| Code/IaC | Имаше ли грешка преди внедряването? | Shift-left |
Тестът при покупка: ако вече притежавате два или три от тези самостоятелни инструмента и те не корелират помежду си, CNAPP е стъпка към консолидация. Ако нямате нито един, CNAPP е начинът да избегнете купуването на четири неща, които няма да си комуникират.
Етап 2 — Сделката, която е вашият лост за влияние
Google обяви споразумение за придобиване на Wiz за приблизително 32 милиарда долара през март 2025 г. — най-голямата сделка в историята на киберсигурността, която преминава през преглед от регулаторните органи. Междувременно Wiz продава и оперира самостоятелно, с поети ангажименти за мултиоблачна поддръжка и постоянна интеграция с глобални емисии за данни за киберзаплахи.
Какво да направите: купете Wiz, ако е най-подходящият избор — той често е такъв, — но добавете клаузи за защита на продуктовата стратегия (roadmap) и неутралност към многогодишните договорености и оставете конкурентите (Orca, Prisma, Defender) да предлагат агресивни отстъпки поради несигурността. Сделката е лост за купувача, а не причина да избегне продукта. [ПРОВЕРИ текущия статус на сделката.]
Етап 3 — Десетте най-добри според нуждите
Wiz — най-добър граф и корелация
Сканиране на цялата инфраструктура без агенти за минути; графът на сигурността обединява конфигурацията, идентичността, уязвимостите и излагането на риск във вектори на атака, които правят подреждането по приоритет очевидно, комбинирайки се безпроблемно със специализирано сканиране и сигурност за Kubernetes контейнери. Екипите по разработка и сигурност приемат потребителското изживяване (UX) — нещо рядко срещано.
Къде печели: яснота на векторите на атака; бързо реализиране на стойност; широка гама CNAPP модули, включително DSPM и код.
Къде изпитва затруднения: висока цена; сензорът за средата за изпълнение е по-нов от слоя за видимост; въпроси относно продуктовата стратегия заради сделката с Google.
Най-подходящ за: мултиоблачни предприятия, търсещи най-добрия продукт, купен с отчитане на сделката.
Palo Alto (Prisma Cloud) — най-широкообхватна платформа
Най-широкият набор от модули — CSPM, CWPP, CIEM, IaC, тайни, API, уеб приложения — предоставени под един слой за политики от един от водещите доставчици на решения за Zero Trust сигурност и доказан в корпоративния сектор в мащабни среди.
Къде печели: пълнота без външни среди; дълбочина на политиките; мащабируемост.
Къде изпитва затруднения: лицензирането по кредитен модел изисква прогнозиране; по-тежък UX; изисква се дисциплина при внедряването.
Най-подходящ за: организации, консолидиращи платформите си с развити програми за сигурност.
Microsoft Defender for Cloud — най-добра икономическа ефективност за Azure
CNAPP, вграден в Azure: безплатно ниво за конфигурация (posture), платени планове за среда за изпълнение, DevOps сигурност и вектори на атака, мултиоблачна поддръжка чрез Arc и съвместна работа с корпоративни платформи за разширено откриване и реакция (XDR).
Къде печели: включена базова функционалност; интеграция с Defender XDR; ненадмината икономическа ефективност благодарение на Azure фокуса.
Къде изпитва затруднения: мултиоблачната дълбочина отстъпва пред Wiz/Orca; разрастване на плановете.
Най-подходящ за: организации с преобладаващо използване на Azure.
CrowdStrike — най-добър CNAPP, консолидиран с крайното устройство
Falcon Cloud Security обединява състоянието на сигурността и средата за изпълнение с идентификационни данни, данни за заплахи и централизирани инструменти за откриване и реакция на крайни устройства (EDR) в една консола и с един агент.
Къде печели: подреждане по приоритет с фокус върху атакуващия; консолидиране в единствена консола; надеждна защита в средата за изпълнение.
Къде изпитва затруднения: облачно-нативният обхват (IaC, DSPM) изостава от специализираните платформи; модулно ценообразуване.
Най-подходящ за: организации със стандартизирани Falcon решения.
Orca Security — най-добро решение без агент с контекст за данните
Пионерът в сканирането отстрани (side-scanning): покритие без агенти (agentless), съчетано с богато наследство в областта на DSPM и контекст на пътищата на атака, интегрирайки правила за откриване на данни, познати от софтуерите за предотвратяване на загуба на данни (DLP), с бърза реализация на стойност.
Къде печели: видимост без агенти; контекст на експозицията на данни; надеждна алтернатива на Wiz при сравнителни анализи (bake-offs).
Къде среща затруднения: блокирането в реално време (runtime) изисква съвместяване за някои среди.
Най-подходящ за: екипи, поставящи приоритет върху покритието без агенти с контекст на данните.
Aqua Security — най-добра дълбочина в жизнения цикъл на контейнерите
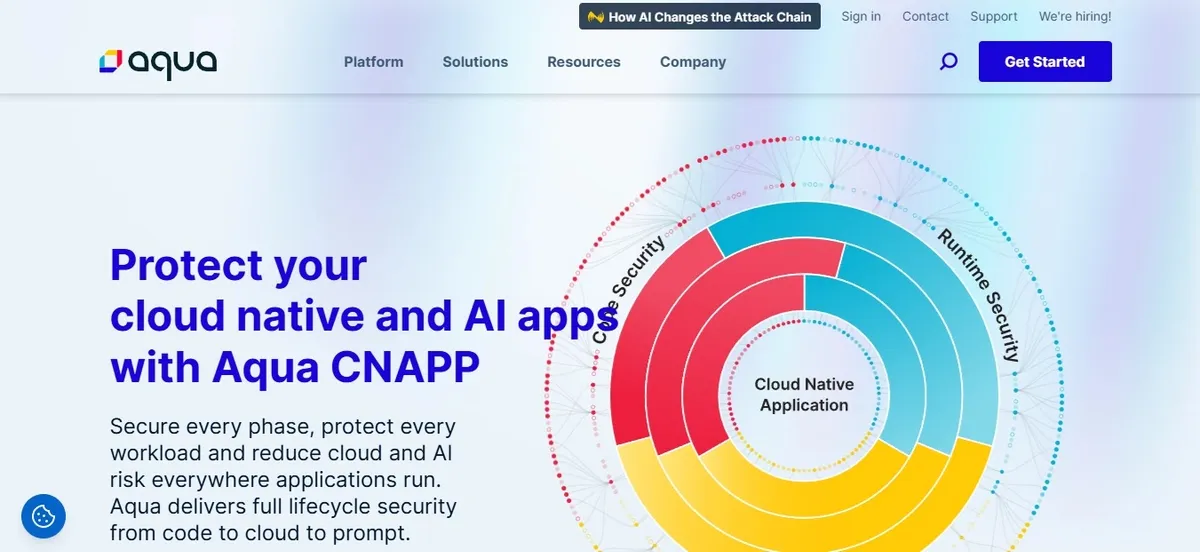
Облачно-нативен от създаването си: scan-assure-run с Trivy и Tracee eBPF, съчетаващ защита по време на изпълнение (runtime) с цялостни инструменти за управление на уязвимости и стабилна гаранция за Kubernetes.
Къде печели: най-дълбок жизнен цикъл на контейнерите; плавен преход от софтуер с отворен код (OSS); приложима защита по време на изпълнение.
Къде среща затруднения: по-ограничен обхват извън облачно-нативните среди; утилитарен потребителски интерфейс (UX).
Най-подходящ за: платформи, фокусирани предимно върху контейнери.
Sysdig — най-добра защита по време на изпълнение и Kubernetes
Търговският дом на Falco: най-дълбока защита по време на изпълнение за K8s, контрол на отклоненията (drift control) и корен от отворен код, който прилага граници по време на изпълнение за предотвратяване на изтичане на данни и намалява риска от зависимост от един доставчик (vendor lock-in).
Къде печели: дълбочина при контейнерите и по време на изпълнение; Falco общност; силен облачен контекст.
Къде среща затруднения: обхватът при виртуални машини (VM) и Windows изостава от гигантите.
Най-подходящ за: среди, базирани изцяло на Kubernetes.
Check Point CloudGuard — най-добър при мрежова близост
Надежден CNAPP със силна близост до сигурността на облачните мрежи, включващ инструменти за микросегментация и автоматично коригиране чрез CloudBots.
Къде печели: състояние на сигурността (posture) + мрежа от един доставчик; ефективно автоматично коригиране; пакети за съответствие (compliance packs).
Къде среща затруднения: ориентация на платформата предимно към клиенти на Check Point; борба за пазарен дял с специализираните решения (pure-plays).
Най-подходящ за: клиенти на Check Point.
Tenable — най-добра рамка за управление на експозицията
Облачно състояние на сигурността и CIEM (наследството от Ermetic) в рамките на оценката на експозицията в Tenable One, свързващи облачните права за достъп с корпоративни решения за управление на самоличността и достъпа (IAM), заедно с VM и OT.
Къде печели: интеграция с платформа за управление на експозицията; силен контрол върху риска, свързан с облачните самоличности.
Къде среща затруднения: обхватът по време на изпълнение изостава от лидерите; най-силен като част от платформата за управление на експозицията.
Най-подходящ за: програми за управление на експозицията, водени от Tenable.
Fortinet (Lacework) — най-добър при откриване на аномалии
Базовият модел с машинно обучение Polygraph на Lacework отбелязва поведенчески аномалии, които други пропускат, оползотворявайки автоматизацията на сигурността и SIEM работните процеси, като вече е включен в състава на Fortinet (FortiCNAPP) с изключително атрактивни финансови условия.
Къде печели: откриване на аномалии; допълнителна стойност за среди с Fortinet.
Къде среща затруднения: етапът на интеграция изисква потвърждаване на консолидацията на конзолата и наименованията; важат предупрежденията за спазване на дисциплина при инсталиране на корекции за сигурност на Fortinet. [ПРОВЕРИ наименованието FortiCNAPP.]
Най-подходящ за: среди с Fortinet и организации, залагащи на откриването на аномалии.
Етап 4 — Внедряване без претоварване
Оценявайте качеството на пътищата на атака, а не броя на констатациите. Хиляди „критични“ проблеми без контекст за експозицията са просто шум. Тествайте всяка платформа на вашите акаунти и бройкайте отстранимите пътища, а не сигналите за тревога.
Започнете с стълба, който е най-критичен. Грешни конфигурации навсякъде → започнете със състоянието на сигурността (posture). Прекомерни привилегии на самоличностите → започнете с CIEM. Неизвестно състояние по време на изпълнение → започнете с CWPP. CNAPP ви позволява да включвате стълбовете поетапно в рамките на структурирана архитектура с нулево доверие (Zero Trust Architecture); не се опитвайте да направите всичко наведнъж още в първия ден.
Пренасочвайте констатациите към хората, които отстраняват проблемите. Заявки за преглед на код (pull requests) в IaC, тикети, автоматично коригиране чрез защитни рамки (guardrails). CNAPP, чиито констатации не стигат до хората, които внедряват, е просто скъпо табло за управление.
Комбинирайте достъп без агенти и сензори. Достъп без агенти за видимост в цялата среда; eBPF сензори върху най-критичните ресурси (crown jewels). Изисквайте единен, обединен изглед на рисковете.
Чести грешки: купуване на пълен обхват от CNAPP функции и активиране само на един стълб завинаги; временно използване на два припокриващи се CNAPP продукта; пренебрегване на отстъпките при сключване на сделката; третиране на табла за управление на състоянието на сигурността така, сякаш те гарантират безопасност по време на изпълнение.
Етап 5 — Потвърдете, преди да се ангажирате
Моделирайте ценообразуването на база потребление според реалните ви бройки, при пиково, а не средно натоварване — кредитите и моделите за отделен ресурс могат да ви изненадат неприятно при подновяване на договора.
Потвърдете кои стълбове са нативни и кои са OEM. Някои CNAPP платформи добавят DSPM или CIEM чрез придобивания, които все още не са интегрирани — попитайте какво споделя общ граф към днешна дата.
Тествайте отстраняването на проблеми, а не само откриването им — уверете се, че по време на доказателството за концепция (POC) дадена констатация се превръща в готов коригиращ код във вашия процес на разработка.
Проверете паритета между множество облачни среди (multicloud) — „поддържа AWS/Azure/GCP“ варира от пълен паритет до повърхностен конектор. Уверете се, задвижваните по време на изпълнение сигнали (runtime alerts) постъпват директно във вашия план за реагиране на инциденти в областта на киберсигурността.
Често задавани въпроси за конкретни ситуации
Какво е CNAPP?
Платформата за защита на облачно-нативни приложения (cloud-native application protection platform) консолидира състоянието на облака (CSPM), работните товари по време на изпълнение (CWPP), правата за достъп (CIEM), състоянието на данните (DSPM) и сканирането на код/IaC в една платформа, като ги свързва в пътища на атака, вместо да оставя четири отделни инструмента да работят изолирано.
Кой е най-добрият CNAPP през 2026 г.?
Wiz води по отношение на графа за корелация и лекотата на използване, Prisma Cloud по обхват на модулите, Defender for Cloud по икономическа ефективност в Azure, а CrowdStrike по отношение на работата от единствена консола, консолидирана с крайните точки. Orca е най-силната алтернатива без агент (agentless); Sysdig и Aqua водят там, където доминира Kubernetes.
CNAPP срещу CSPM — каква е разликата?
CSPM е един от стълбовете на CNAPP — състоянието на конфигурацията. CNAPP добавя среда по време на изпълнение, права за достъп, данни и код, като неговата стойност е в корелацията между тях. Ако имате нужда само от откриване на грешни конфигурации, само CSPM може да е достатъчен; ако атаките преминават през тези слоеве, CNAPP ги свързва.
Безопасно ли е да се купува Wiz с оглед на придобиването от Google?
Да, с необходимата договорна дисциплина. Wiz оперира независимо до приключването на сделката със заявени ангажименти за мултиоблачна поддръжка. Добавете клаузи за защита на продуктовата карта и неутралността към многогодишните договорености и използвайте отстъпките от конкурентите за преимущество при преговорите.
Имам ли нужда от CNAPP или от отделни специализирани инструменти?
Ако вече притежавате некорелирани отделни инструменти, CNAPP е решение за консолидация, което добавя контекст за пътя на атаката. Ако започвате от нулата, CNAPP ви спестява купуването на четири неща, които не комуникират помежду си. Малките среди в един облак често могат да започнат с вградени инструменти и такъв с отворен код.
Колко струват CNAPP решенията?
Ценообразуването е на работен товар или ресурс, обикновено базирано на кредити или потребление; Defender for Cloud има безплатен план за състоянието на сигурността и платени планове. Моделирайте броя на ресурсите си при пиково натоварване и използвайте периода на отстъпки около сделката с Wiz като средство за преговори с всички доставчици.
Кратката версия
CNAPP е начинът да спрете да притежавате четири инструмента за облачна сигурност, които не корелират помежду си. Wiz за най-добрия граф (с оглед на сделката), Prisma Cloud за обхват, Defender for Cloud за икономичност в Azure, CrowdStrike за консолидация на крайните точки, Orca за подход без агенти, Sysdig/Aqua за Kubernetes. Оценявайте пътищата на атака във вашите собствени профили, включвайте отделните стълбове поетапно и пренасочвайте всяко констатирано състояние към лицето, отговорно за отстраняване на уязвимостта.