SloppyRAT е инструмент за отдалечен достъп, който изглежда е предназначен да помага на операторите на рансъмуер да се придвижват по-надълбоко в компрометирани мрежи.
Зловредният софтуер пристига чрез ClickFix — метод за социално инженерство, който подмамва хората да изпълняват команди, представени като рутинна проверка.
Вместо незабавно да кодира файлове, атакуващите установяват присъствие, събират подробности за системата и достигават до други устройства, давайки възможност на операцията с рансъмуер да се разрасне. Това забавяне дава възможност на защитниците да спрат атаката преди да започне криптирането.
Zscaler съобщи в доклад, споделен с Cyber Security News (CSN), че е идентифицирал SloppyRAT през юни 2026 г. и е свързал активността с автор на заплаха, свързан с рансъмуер.
Веригата използва системни инструменти на Windows, компоненти на Python и зловреден софтуер, преди да зареди инструмента в паметта. Несъвършеният код подсказва, че той все още се разработва, но въпреки това остава опасен.
Неговите работещи функции поддържат разузнаване, отдалечено изпълнение на команди и мрежово придвижване (pivoting), докато криптирането и мерките за избягване на откриването могат да направят проникването по-трудно за забелязване и ограничаване от страна на защитниците.
Хакери внедряват новия SloppyRAT чрез ClickFix
Инфекцията започва с примамка от типа ClickFix, която дава указания на мишената да стартира команда. Тя злоупотребява с finger.exe на Windows за извличане на скрипт от бач файл — необичаен избор, тъй като старият протокол Finger обикновено използва TCP порт 79 и почти няма място в повечето корпоративни среди.
Скриптът копира легитимния curl.exe в потребителския профил под числово име с разширение .com. След това извлича IronPython, който стартира компресиран и Base64-кодиран код, изтеглящ следващите етапи, включително CastleLoader и CastleRAT.
Предишни кампании с ClickFix, внедряващи PavinLoader, също показаха защо фалшивите подкани за потвърждение са се превърнали в полезен път за доставка.
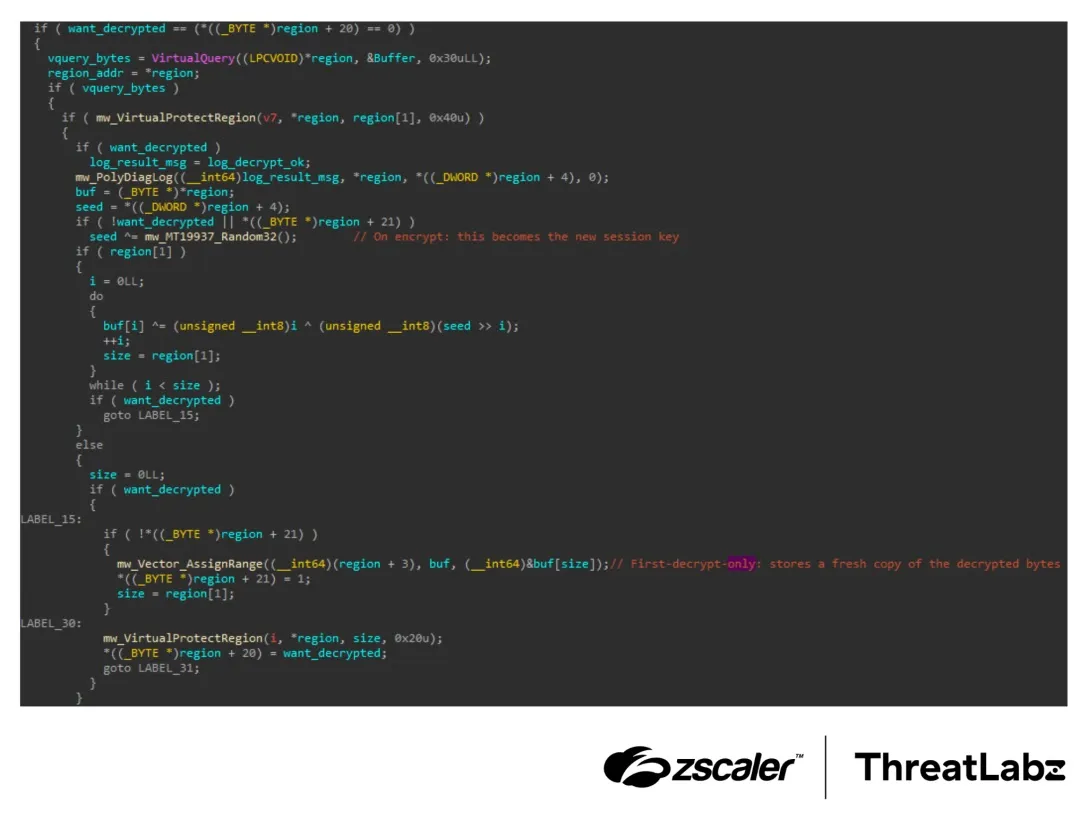
Отделен Python интерпретатор след това изтегля зареждащ скрипт (loader), който извлича SloppyRAT като DLL и рефлексивно го зарежда в паметта. Този подход ограничава следите по диска и прави инфекцията по-малко видима за потребителите, които може да вярват, че са завършили само стъпка за потвърждение.
След като се активира, SloppyRAT може да получава команди по HTTPS, да инвентаризира машината, да изброява процеси и услуги, да проверява локални акаунти, да чете файлове, да създава или премахва директории и да стартира нови програми.
Той също така може да прави справки или да променя настройките на Microsoft Defender — възможности, които правят ранното откриване и строгия контрол на достъпа изключително важни.
Най-сериозната функция е обратна SOCKS прокси услуга (reverse SOCKS proxy). Тя може да използва инфектирания компютър като мост към вътрешната мрежа, позволявайки на оператора да се свързва с други системи от вече доверена позиция.
Тази функция съответства на прогресията, наблюдавана при подканите от ClickFix, които инсталират инструменти за отдалечен достъп, където първоначалното изпълнение от потребителя може да доведе до по-широко разпространение.
Функциите за избягване се срещат с пропуски в защитата
SloppyRAT криптира части от кода си до момента на изпълнение, крие съществени низове, добавя излишни инструкции и използва индиректни системни повиквания, за да намали стойността на прости проверки на файлове и поведение.
Той също така фиксира (pins) очаквания сертификат на сървъра, което може да попречи на инструментите за мрежова инспекция да прехващат и четат неговия криптиран трафик.
Дизайнът му за командване и контрол включва EtherHiding алтернативен вариант (fallback), който може да разрешава инфраструктура чрез услуги на блокчейна Polygon.
Изследователите не бяха открили проба с адрес на смарт договор, така че тази част може да не е завършена, но показва опит за затрудняване на нарушаването на работата на инфраструктурата.
Подобни притеснения относно устойчивостта се появиха и при доставката на зловреден софтуер чрез ClickFix с поддръжка на блокчейн, където атакуващите използваха децентрализирани услуги за поддръжка на операциите си.
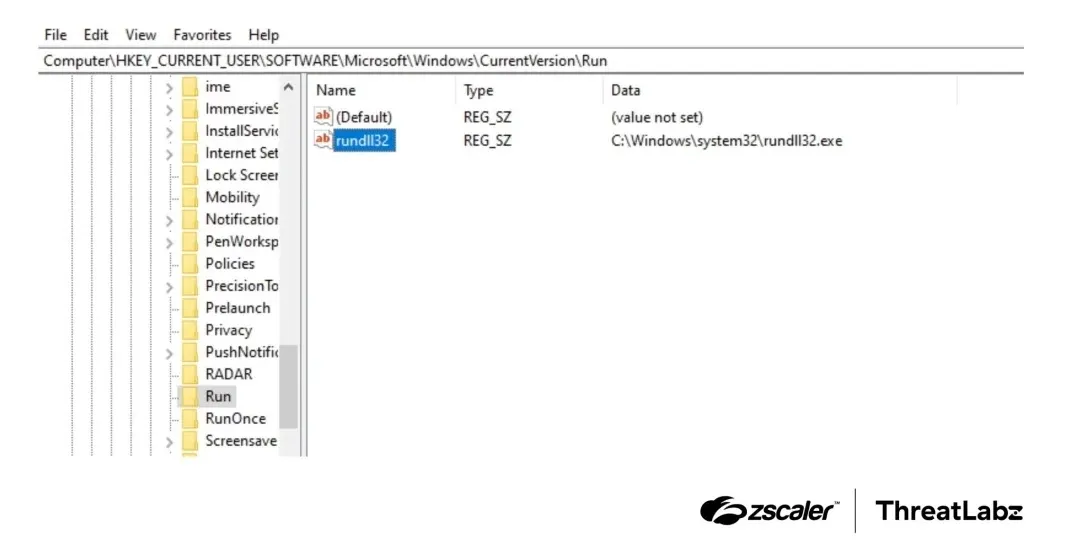
Част от кода за устойчивост е повреден. SloppyRAT прави опит за вписване в Run ключа на регистъра и метод за COM прихващане (COM hijacking), но не успява да подаде правилно DLL пътя и експорта, необходими за нито един от двата подхода.
Зловредният софтуер може също така да премине към реален PowerShell процес с подправен родителски процес explorer.exe, когато неговият път за изпълнение на PowerShell в паметта се провали.
Организациите трябва да блокират ненужния изходящ трафик на TCP порт 79 и да забранят или строго да контролират finger.exe. Екипите по сигурност трябва да обучат персонала си никога да не поставя команди в Run, Command Prompt, Terminal или PowerShell, защото уебстраница ги подканва да го направят — предпазна мярка, която е съответна и за фалшивите примамки със зловреден софтуер от тип CAPTCHA.
Защитниците трябва да следят за необичайни преименувани копия на curl.exe, Python интерпретатори в папки с права за запис от потребителя, съмнително зареждане на DLL в паметта и изходящи връзки към изброената инфраструктура.
Ограничаването на администраторския достъп между мрежовите сегменти и разследването на поведението на отдалечени проксита може да намали шанса една компрометирана крайна точка да се превърне в начална точка за разпространение на рансъмуер в цялата организация.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| SHA-256 | 9f84cfcf988530941555d1cb7780a091743cf567396201eff7731f5475768f9a | SloppyRAT DLL |
| SHA-256 | 8774533134d9d1514106c4090a0c5bccab4550facdcfe03f4e02b9764343a990 | SloppyRAT DLL |
| SHA-256 | ff142fc192daa2a83bc565e5b38ebbe05561f3a19c7fc2d08e38c97e1986bbc5 | SloppyRAT DLL |
| SHA-256 | 680c3a9f5fdddfcc34856c7a67d21bbdd2b47d70bdfb829ff59cfa0e3bc72d21 | SloppyRAT DLL |
| SHA-256 | bdcf8fe230e23692b658b62b6547374e2234f2a497b19d26637018a1839e6dfd | SloppyRAT DLL |
| SHA-256 | 607212cfe73c5c84b2dd95b2c0ff37a47f4c8aad08e6d5cbb7c19a62c6b765f9 | SloppyRAT DLL |
| SHA-256 | 7bb025b426ae6ccbc170fbca58634b8dd77a61447e48dabe9c2e2fb0d339d8b7 | SloppyRAT DLL |
| SHA-256 | 6d50bb50d4e7d6ac36ca6d2761f382be8e1ddbebf3cdf4733cf989ba291f9013 | SloppyRAT DLL |
| SHA-256 | 00c116e498799dc831c8aeb602349296c4b9325535d674fe2b6e2e091878dcec | SloppyRAT DLL |
| SHA-256 | 93273ea09bd9df881a594db8cfe1b1bbc54f40f623f44427278ae96fb9b46490 | SloppyRAT DLL |
| SHA-256 | 971f25f84be88c4fd304d555b5e3da12f6b368e4b9ba0943961ff21ba6fa4d4d | SloppyRAT DLL |
| SHA-256 | a13fcbb0870f2fabb7e0a8c757ee3b763bd4a4b0cdf59eeff981d8e307fcf316 | SloppyRAT DLL |
| SHA-256 | 518cd57a303ff7ac2b5c4c8439aa5bcbf9a287d4653de7b76051bde73a94d064 | SloppyRAT DLL |
| SHA-256 | 3a8994928f512fffcb32e117ac45e0ee093541d99a9dba5f69a264f7f3054b19 | SloppyRAT DLL |
| SHA-256 | 2f3d95de716f330fad2330d8787ebdbecb3322453bdc41b2113427f9f92d32d2 | SloppyRAT DLL |
| SHA-256 | 1439990ff65364a0f608a322aa3a493bc1683cb5fc30cffc44948da29623fffd | SloppyRAT DLL |
| SHA-256 | eaa52d2d6d4daf29157e8e813247fb2e92797324230ee42c79f7861b2f5c341d | SloppyRAT DLL |
| SHA-256 | cb9930d0cde5bf8e8a7ad08fe2c60b937c7beaf9ab51b03191dfcaba40b7b189 | SloppyRAT DLL |
| SHA-256 | c0ef62a2d5ca11c2eedad3561d5d1d8b6e9847aa6b8613493e5bc233ece3d189 | SloppyRAT DLL |
| SHA-256 | 4ecb2d06510dfee1b67f5d9a68c60f6d09ddb5be36cc1766a41d77c5b89d3a56 | SloppyRAT DLL |
| SHA-256 | 466f9b8dce77b3a026fe4f833aa4949784fb854bea4137e52609e857d439dec8 | SloppyRAT DLL |
| SHA-256 | f534a957edec74d69081665309311b791b6d11a3221fffa67744812d73ad98eb | Python скрипт config.py |
| Домейн | finger.linked4x[.]com | Домейн за скрипта ClickFix |
| Домейн | skipraid[.]com | Домейн на CastleLoader |
| URL | hxxps[://]skipraid[.]com/dsVGmQTrzX/default2 | URL на CastleLoader |
| URL | hxxps[://]stro7121[.]blob[.]core[.]windows[.]net/dpp1/config.py | URL на Python зареждача |
| URL | hxxps[://]stro7121[.]blob[.]core[.]windows[.]net/dpp1/hostfxr[.]dll | URL на SloppyRAT DLL |
| URL | hxxps[://]backup-ubt[.]s3[.]us-east-1[.]amazonaws[.]com/hostfxr[.]dll | URL на SloppyRAT DLL |
| Домейн | stro7121.blob.core.windows[.]net | C2 на Python модула за изтегляне |
| IP адрес | 62.106.66[.]148:443 | C2 сървър на SloppyRAT |
| User-Agent | Mozilla/5.0 (compatible; DLLMemLoader/1.0) | User-Agent на Python зареждача |
| Домейн | api.telephoneip[.]net | C2 домейн на SloppyRAT |
| Домейн | api.truesmart[.]org | C2 домейн на SloppyRAT |
Забележка: IP адресите и домейните са нарочно дезактивирани (напр. [.]), за да се предотврати случайно разрешаване или създаване на хипервръзки. Възстановете ги само в рамките на контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашия SIEM.