Новооткрита заплаха за Android комбинира рансъмуер със шпионаж, създавайки капан за хора, които инсталират приложения от ненадеждни връзки.
Наречен Mantax Otax, зловредният софтуер може да заключва файлове, да наблюдава екрана, да прихваща кодове за потвърждение и тайно да използва камерите на телефона, превръщайки едно заразяване както в криза на изнудване, така и в криза на поверителността.
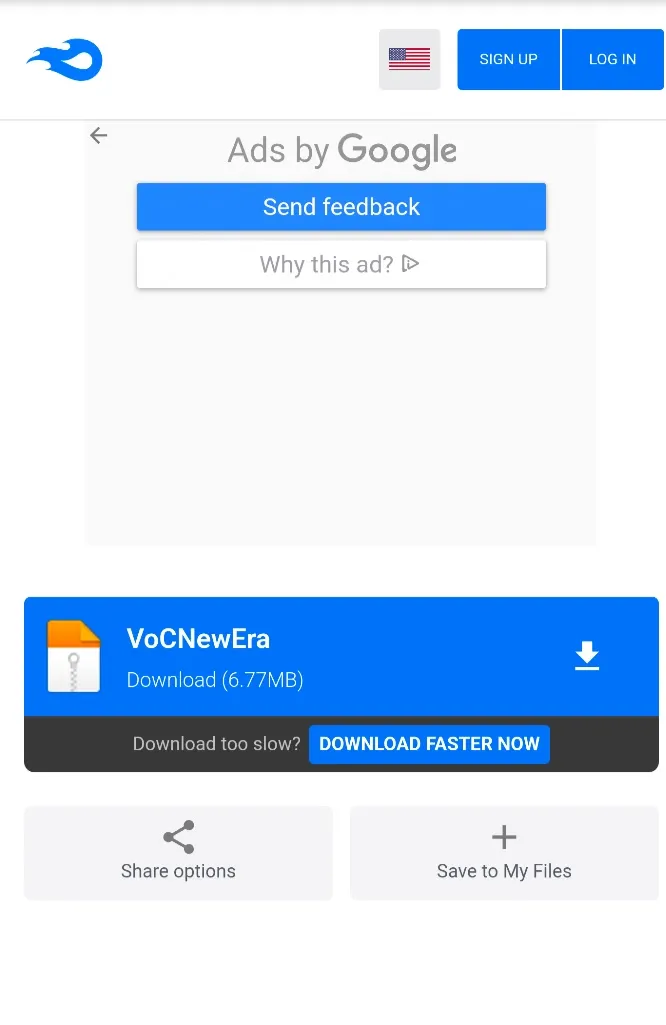
Кампанията изглежда е изградена около самостоятелни Android пакети с приложения (APK), хоствани в услуги за споделяне на файлове от трети страни.
Жертвите могат да бъдат насочени към тях чрез споделени връзки, приложения за съобщения или фишинг съобщения, след което биват убеждавани да инсталират приложението извън официалния магазин.
Изследователите свързват тази дейност с индонезийски злонамерени субекти и са открили езикови следи и файлове на жертви, подсказващи фокусиране върху Индонезия. Откритието показва как мобилните престъпници обединяват наблюдението, кражбата на профили и криптирането на файлове в един пакет.
От Zimperium заявяват в доклад, споделен с Cyber Security News (CSN), че въздействието може да надхвърли загубата на достъп до снимки или документи.
Откраднатите еднократни SMS пароли, чатове и PIN кодове за заключване на екрана могат да дадат на престъпниците информацията, необходима за влизане в профили или оказване на натиск върху жертвите. Комбинацията наподобява други кампании за кражба на Android OTP кодове, които превръщат компрометирания телефон в инструмент за превземане на профили.
Нов Android рансъмуер
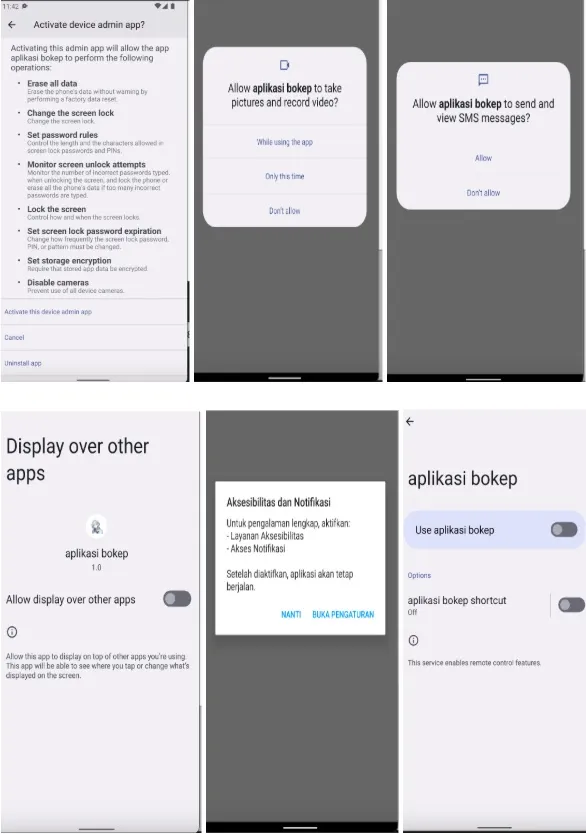
След инсталацията Mantax Otax изисква права на администратор на устройството и след това търси достъп до SMS, контакти, аудио и изображения.
В крайна сметка той иска достъп до Достъпност (Accessibility access) — легитимна функция на Android, предназначена да подпомага потребителите, но с която може да се злоупотреби за четене на съдържанието на екрана и извършване на действия. Този път за получаване на разрешения е от основно значение и за Android банковата заплаха Crocodilus.
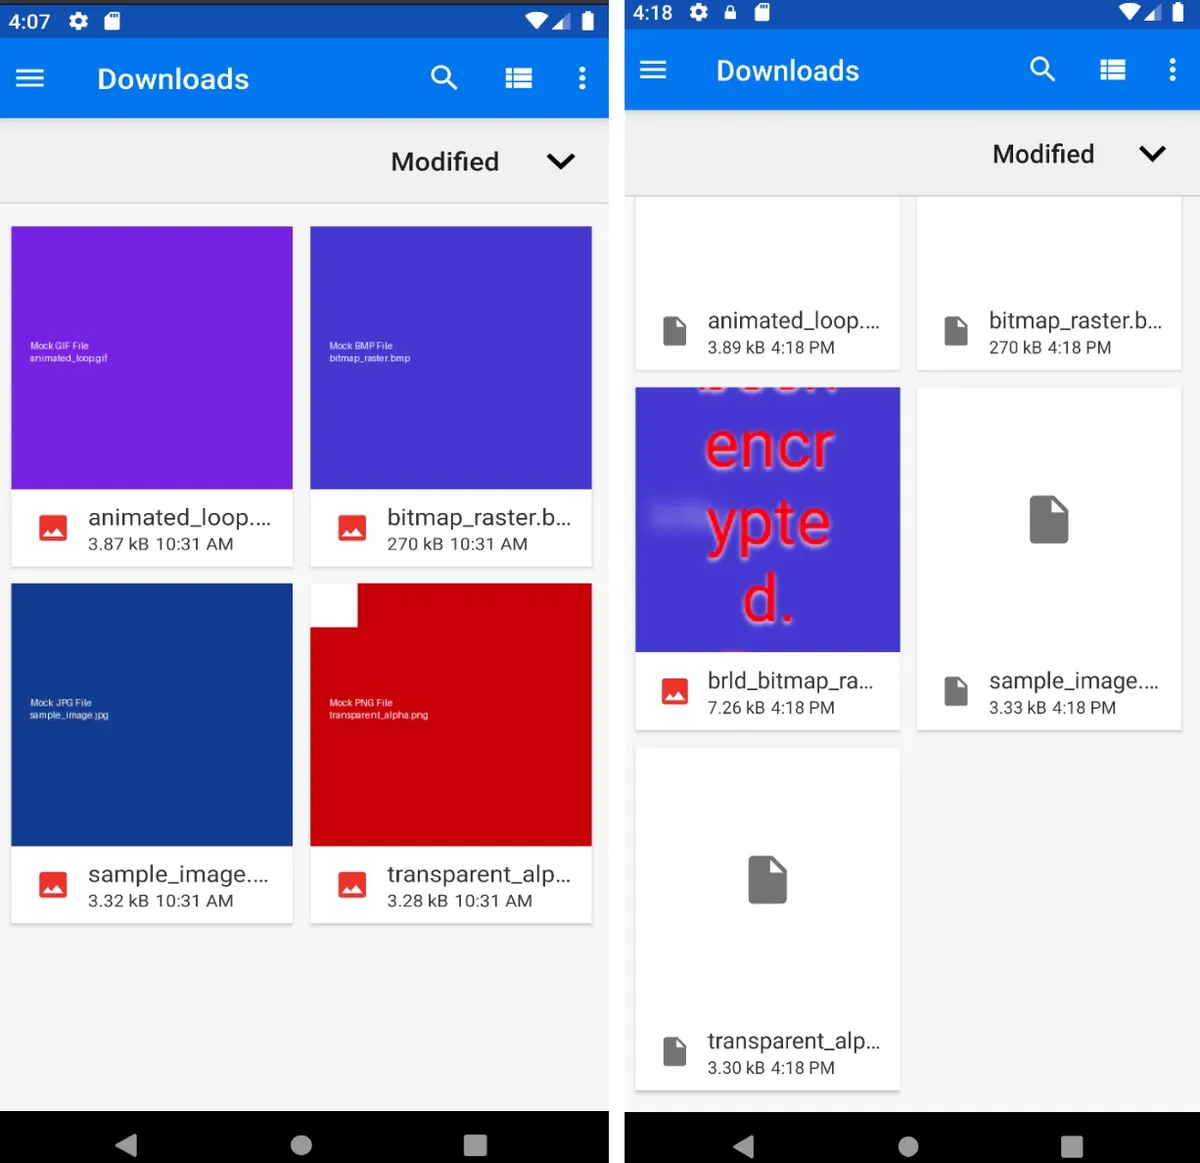
При Android 9 и по-стари версии рансъмуерът търси в споделеното външно хранилище за изображения, видеоклипове, документи и криптографски ключове.
Той криптира целевите файлове с AES, изтрива оригиналите и добавя разширението .enc към замените. Освен това той презаписва локалните изображения с бележка за откуп, уведомяваща жертвите, че файловете им са криптирани и трябва да платят за тях.
Щетите са по-ограничени при Android 10 и по-нови версии, тъй като Scoped Storage ограничава приложението предимно до неговата собствена област за външни файлове.
Въпреки това това ограничение не премахва опасността от наблюдение. След криптирането зловредният софтуер може да покаже функция за чат на екрана, която позволява на атакуващите да преговарят за откуп директно, създавайки условия за двойно изнудване.
Mantax Otax също злоупотребява с функцията MediaProjection на Android, за да прави екранни снимки, да записва екрана като MP4 видеоклип и да предава поточно съдържанието на дисплея почти в реално време.
Уловените екранни снимки се качват в Catbox, преди съответните URL адреси да се върнат на операторите. Подобна злоупотреба с преглед на екрана се появи и в скорошната мобилна кампания StreamRAT, където операторите можеха да наблюдават и манипулират телефоните на жертвите.
Шпионският компонент може допълнително да отваря всяка от камерите чрез скрита повърхност за предварителен преглед и да прави снимки без видима взаимодействия. Изображението се компресира, съхранява се локално, кодира се и се изпраща на атакуващия.
Кражбата на OTP повишава рисковете за профилите
Зловредният софтуер събира контакти, дневници на повикванията, история на браузъра, данни за местоположението, инсталирани приложения, информация за устройството, свързани настройки на Google профила и файлове от галерията.
Той следи известията и входящите SMS съобщения, поставяйки под риск кодовете за многофакторна автентификация. Той също така се насочва към профили и съобщения в WhatsApp, както и към идентификационни данни и история на чатовете в Telegram, използвайки кликвания чрез Достъпност за отваряне на разговори.
Фалшив слой за системно заключване добавя още един маршрут за кражба на данни. Mantax Otax се представя като необходим процес за заключване, блокира достъпа и прихваща PIN кода, който жертвата въвежда.
Втората му версия добавя WebSocket комуникации, блокиране на приложения, прозрачен слой, който абсорбира докосванията на екрана, пречещи изскачащи прозорци, пълноекранни видео слоеве и отдалечени текстови съобщения, преобразувани в реч.
Практическата защита започва преди инсталирането на дадено приложение. Потребителите трябва да избягват APK файлове, популяризирани чрез непоискани съобщения, публикации в социалните мрежи и непознати връзки за споделяне на файлове, и да инсталират софтуер през надеждни магазини.
Те трябва да отхвърлят разрешения за Достъпност, администраторски права, SMS, заснемане на екрана или камера, които не съответстват на целта на приложението — предпазна мярка, потвърдена и от доклади за фалшиви Android приложения, крадящи PIN кодове.
Всеки, който види непознат екран за заключване, постоянен слой върху екрана или неочаквана заявка за разрешение, трябва да изключи телефона от мрежите и да потърси надеждна съдействие, преди да въвежда пароли или PIN кодове.
Организациите трябва да наблюдават управляваните устройства за инсталирани странични приложения (sideloaded apps), необичайно активиране на Достъпност, заявки за заснемане на екрана и неочакван изходящ трафик.
| Type | Indicator | Description |
|---|---|---|
| C2 domain | hxxps://apimantax[.]otax[.]fun | Active command-and-control domain dynamically retrieved by Mantax Otax from a GitHub repository. |
Note: IP addresses and domains are intentionally defanged (e.g., [.]) to prevent accidental resolution or hyperlinking. Re-fang only within controlled threat intelligence platforms such as MISP, VirusTotal, or your SIEM.
Keep your SOC up to date on active malware & phishing within 24h of their emergence. Try ANYRUN to prevent incidents with early detection.