Тъй като платформите с изкуствен интелект (AI) стават част от ежедневните работни процеси, атакуващите намериха нов вход: самите платформи. Центърът за оперативни науки за сигурност (SOC) на Huntress заявява, че по-големият ежедневен риск идва от автори на заплахи, които злоупотребяват с AI функциите, на които хората вече се доверяват и разчитат, вместо от атаки срещу самите компании или модели с изкуствен интелект.
През последните девет месеца Huntress проследи инциденти, при които атакуващите са използвали като оръжие споделимо AI съдържание, публични мини-приложения и платено позициониране в търсачките, за да насочват атаки срещу потребители на AI и да доставят зловреден код.
Легитимни функции, превзети от киберпрестъпници
Huntress наблюдава как злонамерени субекти злоупотребяват с редица реални функции на AI платформи, включително:
- Claude Artifacts: съдържание, което Claude генерира и показва в панел за преглед на чата, което потребителите могат да публикуват и споделят чрез публична връзка.
- claude.ai/share връзки: споделими URL адреси, създадени, когато някой публикува разговор в Claude; те могат да се появят в търсачките, когато са публикувани на места, подлежащи на обхождане, като форуми или социални мрежи.
- ChatGPT и Grok разговори: споделени, индексируеми разговори, хоствани на chatgpt.com и grok.com, които могат да се класират при търсения за отстраняване на неизправности.
Всяка от тези среди се намира вътре в границата на доверие. Потребителите разпознават платформата, брандинга и заобикалящото съдържание, така че злонамерените инструкции или изтегляния изглеждат легитимни. Тези кампании често се провеждат само за броени часове или дни, преди доставчикът да свали съдържанието, но това е достатъчно време за измама на жертвите, преди атакуващите да бъдат разкрити.
Как с фалшиво ръководство за инсталиране се крият в claude.ai/share
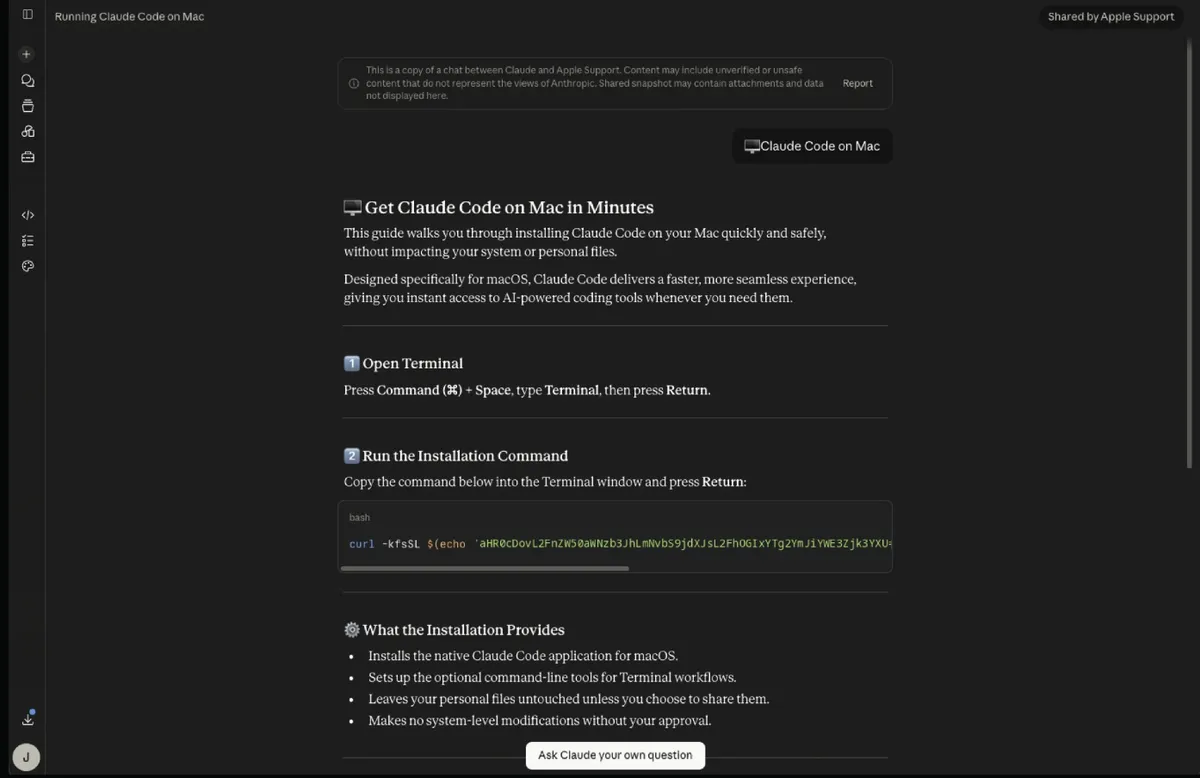
При отделен инцидент жертва, търсеща в Google „Claude on Mac“, кликва върху спонсориран резултат, който води до връзка claude.ai/share, представяща се за ръководство за инсталиране от Apple Support. Тъй като страницата се намира на собствения домейн на Anthropic, тя не носи нито един от обичайните предупредителни знаци: без подозрителен URL адрес, без предупреждение за сертификат.
Фалшивото ръководство инструктира жертвата да постави curl команда в Terminal, стартирайки верига от шест етапа, която внедрява зловредния софтуер за кражба на данни MacSync. Той събира бисквитки, идентификационни данни, тайни от keychain, Telegram сесии, както и SSH и облачни ключове.
FakeAgent: зловредна реклама чрез Claude Artifact
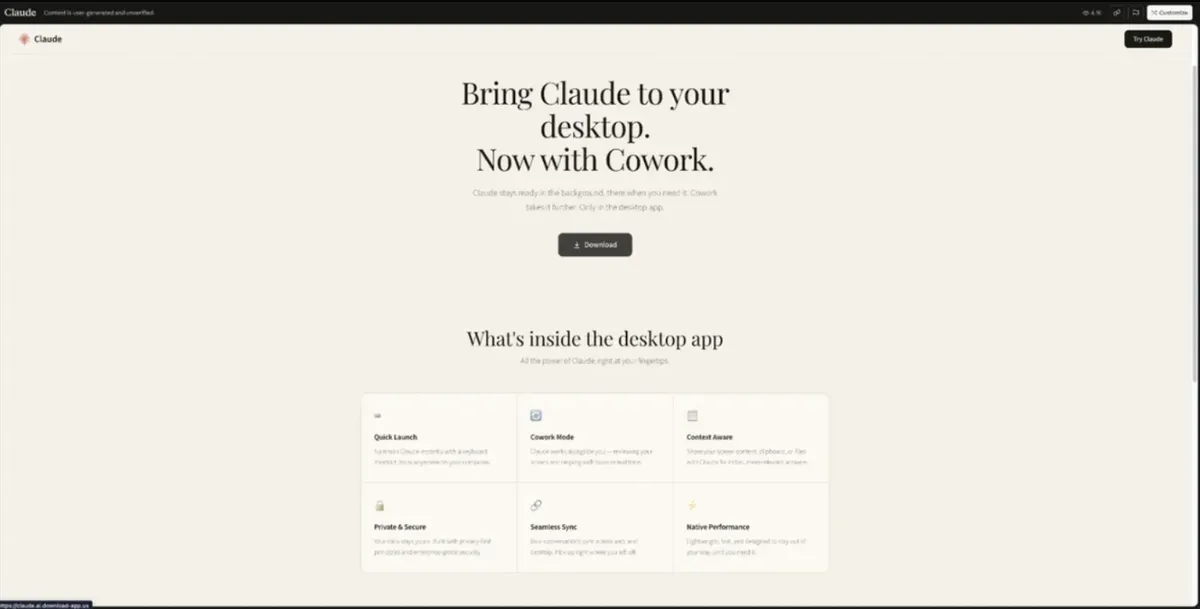
През юли Huntress регистрира кампания, наречена FakeAgent, засегнала над 29 организации. Тя започва със зловреден Claude Artifact, хостнат на реалния домейн claude.ai.
Тъй като публичните Artifacts са предназначени за леки демонстрации и получават минимална проверка от Anthropic извън общия отказ от отговорност, атакуващите са изградили убедителна фалшива страница за изтегляне на Claude Desktop.
Жертвите, търсещи в Bing приложението Claude desktop, попадат на фалшивата страница и кликват върху това, което изглежда като легитимна връзка за изтегляне. Вместо това те биват пренасочени към външен домейн, който доставя зловредния софтуер SectopRAT.
Huntress съобщава за Artifact и Anthropic го премахва до 22 юли, но инцидентите, свързани със същия домейн за пренасочване, продължават и през август.
Отравяне на AI съдържание чрез ChatGPT и Grok
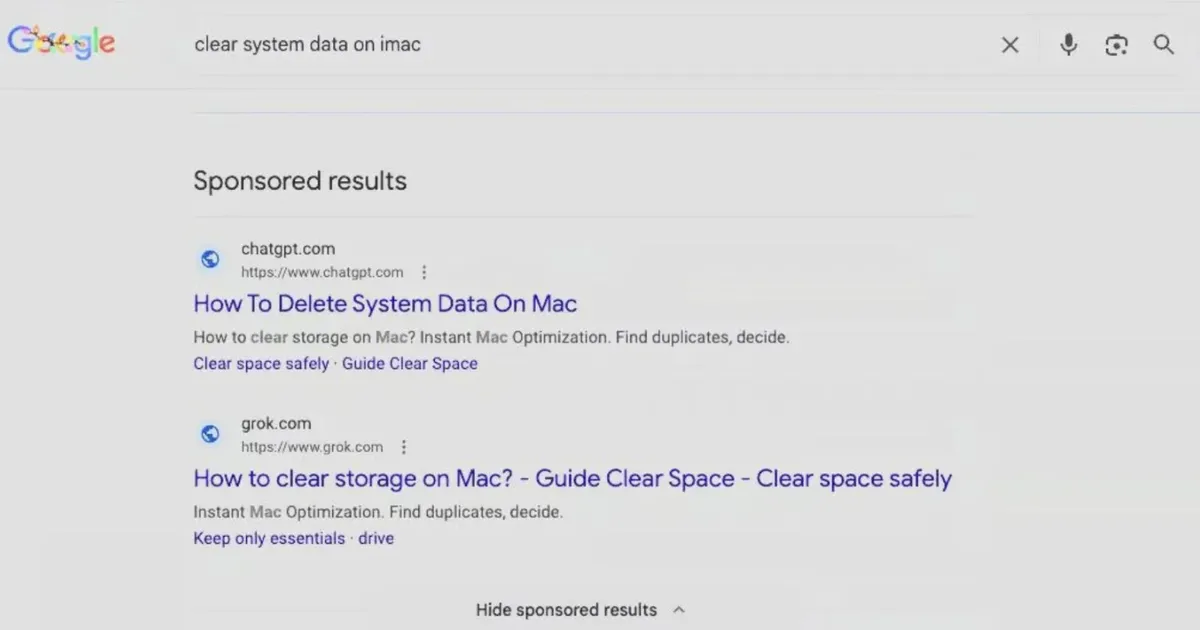
Трети модел се насочва към самите генерирани от AI съвети за отстраняване на проблеми. През декември рутинно търсене за „clear disk space on macOS“ извежда високо класирани разговори в ChatGPT и Grok, които дават инструкции в стил ClickFix вместо реални решения.
Атакуващите са създали разговорите, натиснали са „споделяне“, за да генерират публичен URL адрес на доверения домейн на платформата, и са използвали SEO отравяне (SEO poisoning), за да изтласнат връзката до върха на резултатите в Google.
Тъй като връзките се намират на реалните домейни chatgpt.com и grok.com, жертвите се доверяват на съвета и изпълняват предложените Terminal команди, които доставят зловредния код за кражба на данни AMOS.
Какво трябва да направят защитниците
Никое от тези нападения не е пробило сигурността на самите AI платформи. Те се възползват от доверието, което потребителите гласуват на познати марки и реални домейни.
Екипите по киберсигурност трябва да третират изпълнението на команди от клипборда и подпомаганото от AI отстраняване на неизправности като рискове за сигурността. Ограничете изпълнението на скриптове от клипборда и въведете списъци с разрешени приложения (allow-listing). Следете за нови планирани задачи (scheduled tasks) и промени в изключенията на антивирусния софтуер, и обучавайте потребителите да разпознават примамки от типа ClickFix. Докладвайте бързо намереното съмнително AI съдържание на доставчика на платформата.
Тези кампании обикновено са краткотрайни, но бързото докладване и многослойните механизми за контрол могат да свият прозореца, в който атакуващите могат да ги експлоатират.