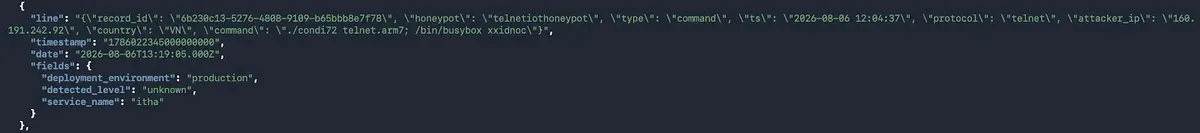
KATARU е наскоро открит щам на IoT зловреден код, който може да превърне лошо защитени устройства във възли за DDoS атаки. Пробата беше прихваната, след като атакуващ използва многократни опити за напасване на Telnet пароли срещу капан за хакери (honeypot), а след това изтегли ARM зловреден код.
Това показва как старите точки за вход все още дават възможност на киберпрестъпниците да се настанят в мрежата. Зловредният код наподобява семейството ботнети Mirai по способността си да залива цели с трафик, но разполага с по-широк набор от инструменти.
Той може да опита да придобие root достъп, да остане активен след рестартиране, да прикрива командния си трафик и да изпълнява команди, предоставени от неговите оператори. Ето защо компрометирано устройство може да бъде по-трудно за премахване и по-полезно при атаки.
Анализатори от Nozomi Networks идентифицираха пробата през август и нарекоха семейството KATARU на името на ChaCha20 nonce, използван за декриптиране на неговата конфигурация.
Nozomi Networks заявяват в доклад, споделен с Cyber Security News (CSN), че кодът му изглежда сглобен от публични примери и възможно съдържание, генерирано с помощта на изкуствен интелект, но работещите му функции остават обезпокоителни.
За собствениците на мрежи незабавният проблем е излагането на риск. Устройства с активиран Telnet, слаби идентификационни данни и стар фърмуер осигуряват път за влизане на операторите. Както показаха ботнетите Mirai и злоупотребата с проксита, инфекциите на IoT устройства могат бързо да се разраснат, когато базовата сигурност на устройствата се пренебрегва.
Нов KATARU IoT зловреден код
KATARU започва с атака с груба сила срещу Telnet пароли, след което използва BusyBox команди за извличане и изпълнение на зловреден код. След като се стартира, той проверява дали в /etc/passwd може да се записва и се опитва да премахне заместващия текст за root паролата.
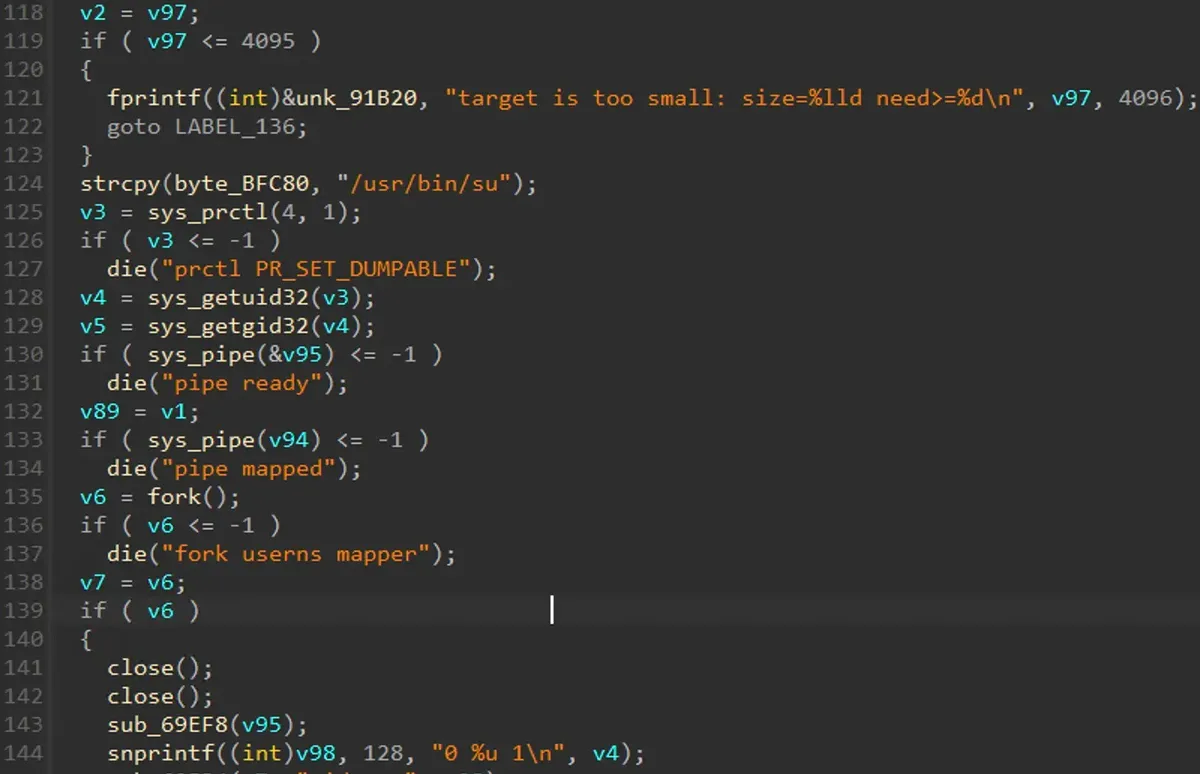
След това той изпробва публичен код за CVE-2026-46300, Fragnesia; CVE-2026-43284, DirtyFrag; и CVE-2026-31431, Copy Fail. Кодът също така прави опит за cgroup v1 release_agent ескейп, който може да стартира отново зловредния код с по-високи привилегии.
В анализирания ARM билдер обаче вграденият шелкод за експлойт е бил насочен към x86 системи. Това подсказва, че кодът е бил копиран без пълно тестване, но въпреки това остава опасен.
Root достъпът би дал на зловредния код по-голям контрол и би затруднил изчистването му. KATARU се опитва да осигури персистентност чрез systemd услуги, cron задачи, rc скриптове, OpenWrt куки, куки за управление на пакети и Android точки за зареждане.
Той може да маркира копия като непроменими (immutable) или само за добавяне (append-only), когато разрешенията позволяват, което изисква подробен преглед при реагиране на инциденти. Неговата логика за запазване на присъствието обхваща Linux, рутери, настолни компютри и Android.
Администраторите трябва да инсталират корекции за сигурност на поддържания фърмуер и ядра, да премахнат ненужния Telnet достъп и да заменят паролите по подразбиране или слабите пароли. Активно експлоатираните дефекти в Linux ядрото показват защо уязвимостите за ескалация на привилегии изискват внимание след пробив.
Шифрованият C2 позволява DDoS атаки
KATARU не използва нешифрован контролен трафик, свързван с по-старите варианти на Mirai. Всяко устройство създава X25519 двойка ключове и използва споделен тайнен ключ за защита на командите с ChaCha20-Poly1305 криптиране.
Това възпрепятства обичайната инспекция и имитацията на сървъра, въпреки че неговият фиксиран публичен ключ съвпада с RFC тестова стойност. Зловредният код поддържа TCP, UDP, ICMP, HTTP, QUIC и DNS наводнения (floods), включително атаки, насочени към Minecraft, FiveM, OpenVPN и WireGuard.
Той може да извършва атаки с груба сила срещу SSH, да изтегля допълнителни бинарни файлове чрез wget, да изпълнява шел команди, да спира активни наводнения и да премахва файловете си. SSH атаките са задачи от командния сървър, а не автономно разпространение.
Примамващ компонент допълнително затруднява анализа с фалшиви уеб заявки и IRC-стил комуникация. Той включва низове, наподобяващи етикети на Mirai или Katana, въпреки че кодът не ги използва.
Екипите трябва да валидират телеметрията, преди да блокират инфраструктура, тъй като примамките смесват адреси от документация с легитимни услуги. Защитниците трябва да изолират IoT и операционните технологии (OT), позволявайки само необходимия административен и бизнес трафик.
Наблюдавайте за непознати изходящи криптирани връзки, пикове в пакетите, опити за Telnet или SSH и промени във файловете за стартиране. Мрежовите екипи трябва също да съхраняват логовете достатъчно дълго, за да сравняват текущото поведение на устройството с нормалните му модели на трафик.
Отразяването на генерирания от AI ботнет код TuxBot също показва защо основното укрепване на сигурността е от значение. Тези контроли не могат да гарантират, че всяко устройство е безопасно там, където производителите вече не издават актуализации.
Когато актуализациите не могат да бъдат инсталирани, организациите трябва да обмислят премахването на устройствата от експлоатация или поставянето им зад строго контролирани пътища за достъп, тъй като неподдържаното оборудване оставя известни уязвимости изложени с години в интернет.
Те намаляват шанса дадено устройство да се превърне в трайна точка за вход или да се присъедини към DDoS атака. Инвентаризирайте свързаното оборудване, ограничете дистанционното администриране и разследвайте необичайната изходяща активност, преди тя да се превърне в по-широко прекъсване на услугите.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| Име на файл | vlxx.arm | ARM зловреден код, извлечен и изпълнен след атака с груба сила срещу Telnet идентификационни данни |
| SHA-256 | cc76bc218627279ecb4d0ce74ad2651e9db9e3e843e35d6569576e056e3a9218 | Зареждащ модул (loader) или близък вариант на зареждащ модул |
| SHA-256 | 13382c16e2401b07451577b46e634b8031ec254d98b876e59692b5fa22abc1d4 | KATARU ARM32 зловреден код |
| SHA-256 | 6fbae3505ae0d638b820165c572d548ce92dda71e82dc47e8efe13f30617f35f | Проба от KATARU ARM32 |
| SHA-256 | 9d87e6615c810907443ebd5e915f3b35099c3b5c6b6c684637138a7f8ec9cebc | Проба от KATARU ARM32 |
| SHA-256 | 9d7cd4948a1fcbaeadc425752fce9a933bd6fc41eeede030dffd7b99b3bc51d5 | Проба от KATARU AMD64 |
| IP адрес | 160[.]191.242.92 | Забелязан източник на атака с груба сила за Telnet и C2 инфраструктура |
Забележка: IP адресите и домейните са нарочно неутрализирани (напр. [.]), за да се предотврати случайно разрешаване на имена или създаване на хипервръзки. Възстановете ги само в рамките на контролирани платформи за анализ на заплахи като MISP, VirusTotal или вашия SIEM.