Голяма кампания за измами по имейл използва фалшиви съобщения и фактури от името на изпълнителни директори, за да накара служители да извършат плащания за близо $50 000. Операцията не се разчиташе на зловреден прикачен файл или софтуерна уязвимост. Вместо това тя използва обикновен имейл за доставяне на измамата.
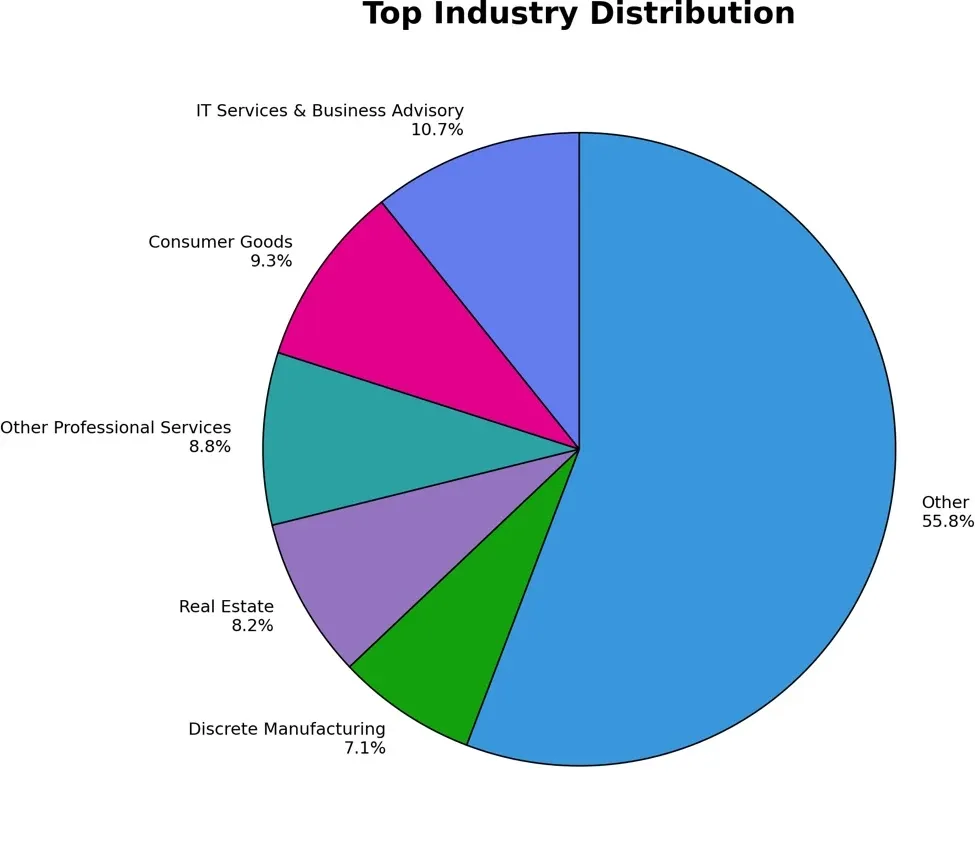
Атакуващите изпратиха над един милион съобщения до потребители между 3 и 5 август. Повечето получатели бяха в Съединените щати, представляващи 87.7% от кампанията.
Тяхната цел беше да убедят персонала в счетоводството да одобри автоматизиран клирингов превод (ACH) към банкови сметки, контролирани от киберпрестъпници.
Microsoft заяви в доклад, споделен с Cyber Security News (CSN), че аналитиците са идентифицирали признаци, съответстващи на разработка на шаблони с помощта на изкуствен интелект (AI).
Това беше кампания за компрометиране на фирмена електронна поща (BEC) чрез самоличност, фалшиви материали от доставчици и персонализирани съобщения, а не зловреден код. Мащабът е от значение, тъй като съобщенията наподобяваха рутинни вътрешни одобрения, при които бързината може да се цени повече от проверката.
Финансовите екипи получиха достоверна заявка, подкрепена от ръководител и доставчик. Microsoft не откри доказателства, че организациите, посочени в примамките, включително ServiceNow, са били компрометирани или замесени.
Хакери се представят за изпълнителни директори в 1 милион имейла
Имейлите копираха самоличността на висши ръководители, включително изпълнителни директори, финансови директори и президенти в целевите компании. Фалшифицираният изпълнителен директор се появяваше в показаното име на подателя, името за отговор и подписа. Краткото съобщение одобряваше фактура и казваше на получателите да поискат PDF, ако е необходимо.
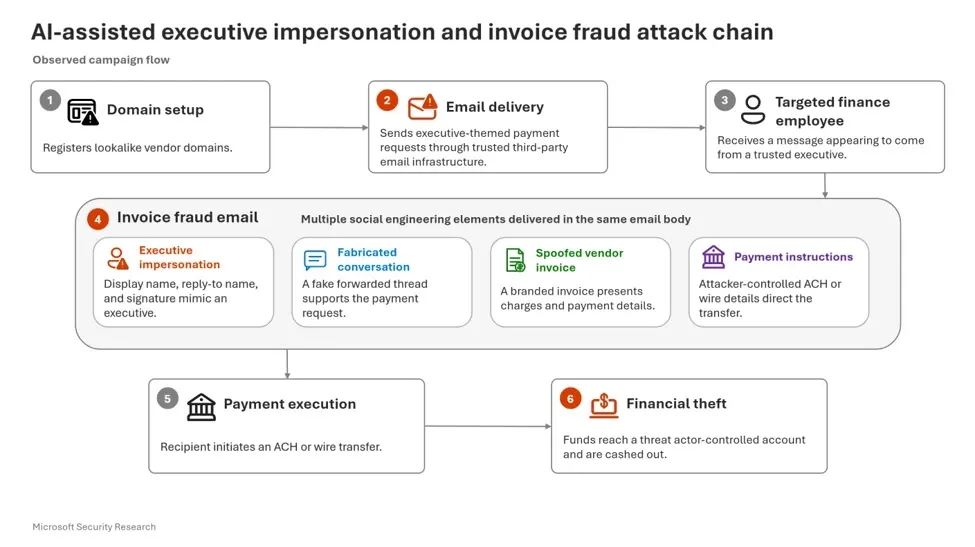
Този познат тон може да направи тази измама трудна за откриване. За разлика от основната измама с фактури, атакуващият изгради пълна история около заявката за плащане. Тъй като атаките за компрометиране на фирмената поща нарастват, престъпниците използват доверени роли и ежедневни финансови процеси, за да притъпят бдителността на получателя.
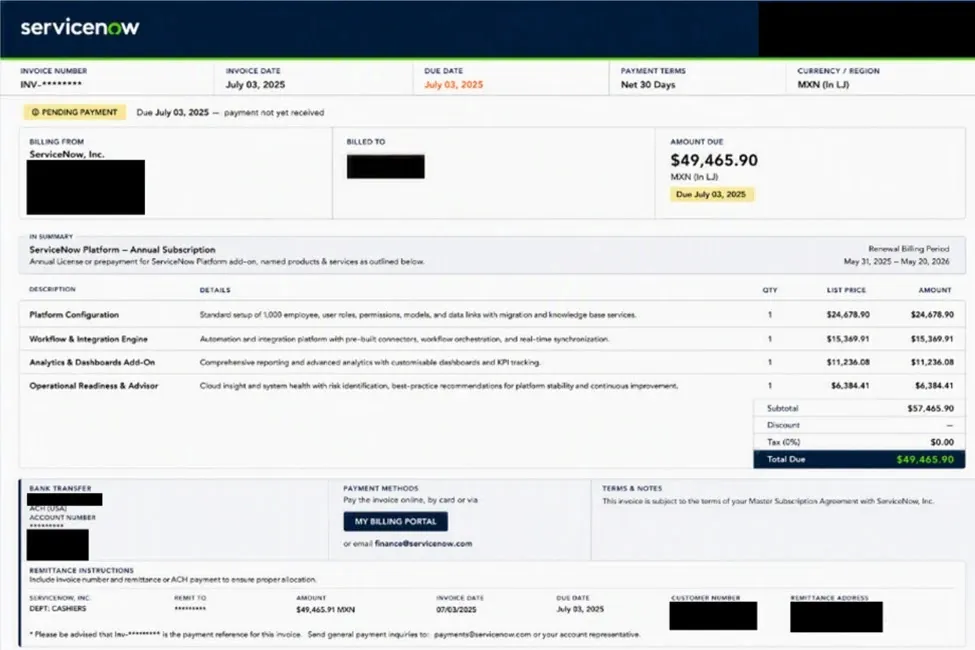
Под подписа на ръководителя жертвите виждаха препратена фактура за годишен абонамент с брандинг на ServiceNow. Тя включваше номера на фактури, дати, валута, дължима сума, данни за плащане и разбивка на разходите.
Полето „фактурирано на“ беше персонализирано с името на компанията получател и името на ръководителя, което добавяше личен щрих към измамата. Фактурата даваше инструкции на персонала да извърши банков превод, докато целевите сметки принадлежаха на атакуващия.
Microsoft наблюдава множество финансови институции в извадките, което показва, че маршрутите на плащане могат да варират според целта. Престъпниците вмъкнаха предполагаема кореспонденция между ръководители, за да изглежда покупката одобрена.
Няколко предупредителни знака все пак останаха. На фалшивите препратени съобщения липсваха нормални заглавни части (headers) и те бяха подравнени вляво, вместо визуално групирани.
Показаните имена не винаги съвпадаха с адресите на подателите, докато темите използваха необичайни фрази като „due bill“ и „ACH Parment“. Тези подробности остават ценни проверки наред с последните доклади за фишинг заплахи.
AI шаблони засилват измамите с фактури
Преди да изпрати съобщенията, атакуващият регистрира подобни домейни и използва външни профили за доставка, за да разпространи кампанията.
Един домейн в стил ServiceNow се появи в адреса на фалшивия президент и в данните за контакт във фактурата; друг беше използван в полето Reply-To. Това накара фалшивата заявка да изглежда като кореспонденция от доставчик.
Изследователите също така видяха обширни HTML коментари, силно структурирани секции и последователна конструкция на шаблони – все знаци, съвместими с подкрепа от генеративен изкуствен интелект.
Тези наблюдения не доказват колко съдържание е създал AI. Те показват как автоматизираното изготвяне може да помогне на престъпниците да произвеждат специфични за целта материали – притеснение, повдигнато от насоките за защита срещу AI фишинг.
Организациите трябва да направят потвърждението на плащанията процес, а не субективна преценка. Заявките за промяна на банкови данни, одобряване на фактури или изпращане на спешни преводи трябва да се проверяват чрез известен телефонен номер или друг независим канал.
Персоналът никога не трябва да разчита само на отговор на имейла, направил заявката. Защитниците трябва също да конфигурират автентификация на имейли, включително SPF, DKIM и DMARC, и да прилагат защита от подправяне и филтриране.
Екипите могат да прегледат настройките за поток на пощата, да активират премахване или карантина след доставката, където е възможно, и да обучат финансовия персонал да проверява адресите и историята на съобщенията.
Отразяването на измамите с превземане на финансови пощенски кутии показва защо е важен многослойният подход, когато убедителен имейл може да предизвика скъпоструващо плащане. Накрая, организациите трябва да предоставят на финансовите служители път за докладване на съмнения за измама.
Кратка пауза за проверка може да спре превода, преди парите да напуснат бизнеса. Мониторингът на домейните и адресите на подателите по-долу може да помогне за намиране на свързани съобщения и блокиране на бъдещи опити.
Indicators of compromise (IoCs):-
| Type | Indicator | Description |
|---|---|---|
| Domain | service-nowinc[.]com | Domain impersonating ServiceNow |
| Email address | gomez@service-nowinc[.]com | Email address associated with a bank account |
| Email address | notifications@uinsure[.]co[.]uk | Sender email address used to send campaign emails |
| Email address | info@tivityhealth[.]com | Sender email address used to send campaign emails |
| Email address | no-reply@lumalisboa[.]com | Sender email address used to send campaign emails |
| Email address | noreply@mctci[.]com | Sender email address used to send campaign emails |
| Email address | info@nuf[.]co[.]jp | Sender email address used to send campaign emails |
| Email address | info@lohnsteuerhilfe-aktuell-verein[.]de | Sender email address used to send campaign emails |
| Email address | info@tovimbatista[.]pt | Sender email address used to send campaign emails |
| Email address | contact@eemusicclass[.]co[.]uk | Sender email address used to send campaign emails |
| Email address | info@lifeones[.]com | Sender email address used to send campaign emails |
| Domain | domainlify[.]net | Newly registered domain used in the Reply-To address |
Note: IP addresses and domains are intentionally defanged (e.g., [.]) to prevent accidental resolution or hyperlinking. Re-fang only within controlled threat intelligence platforms such as MISP, VirusTotal, or your SIEM.