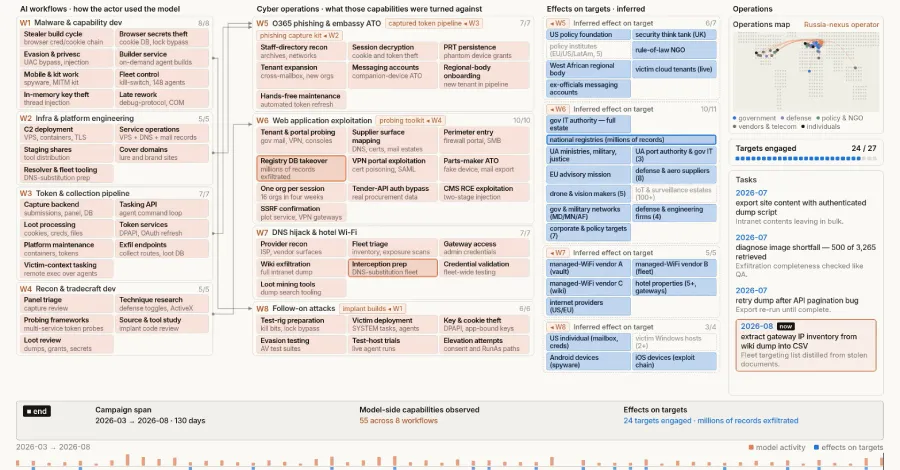
Anthropic разкри в четвъртък, че е прекратила кампания, провеждана от руски спонсориран от държавата субект на заплаха, който е злоупотребявал с Claude за разработване на подпомогнат от изкуствен интелект работен процес с цел да изпревари откриването от системи за сигурност.
Операцията е приписана на кибершпионска група, наречена GTG-20006 (където „GTG“ означава Generative Threat Group), която съвпада с по-широки доклади, свързващи клъстера с Midnight Blizzard (известна още като APT29 и Cozy Bear).
За този атакуващ се твърди, че е разработил управляван от изкуствен интелект процес за автоматично преконструиране и повторно внедряване на своя набор от инструменти, ако бъде засечен от продукти за сигурност, като по този начин подкопава способността на защитниците да блокират артефактите чрез статични откривания.
Атаките, извършени от GTG-20006, са били насочени към цели от военното разузнаване в украинското и европейските правителства, както и към дипломатически и отбранителни организации и лица, свързани с външната политика на САЩ.
Наборът от инструменти включва редица програми -
- Два импланта за Windows
- Набор за експлоатация на мобилни устройства
- Инструмент за кражба на идентификационни данни, насочен към хранилищата за пароли в браузърите
- Платформа за фишинг, проектирана да имитира приоритетни цели като правителствени организации, и
- Административна конзола, използвана за управление на компрометирани профили
„Атакуващият също така е използвал изкуствен интелект, за да следи колко добре неговите инструменти избягват откриването от известни защитни системи“, обясняват от Anthropic. „Ако техните мониторингови агенти с изкуствен интелект идентифицират, че някой от внедрените зловредни кодове е засечен от продукт за сигурност, агентите започват процес по автономно модифициране и преконструиране на зловредния код, за да избегнат съществуващите откривания.“
След като артефактите успеят да заобиколят откриването, те се разполагат на временни хостинг сървъри, към които жертвите се пренасочват, за да извлекат зловредния код чрез схеми за фишинг, ClickFix и прехващане на DNS (DNS hijacking).
Авторъът на заплахата е забелязан също така да използва работни процеси с изкуствен интелект за регистриране на домейни, настройка на хостинг инфраструктурата, използвана за изпращане на фишинг имейли, както и за доставяне на съобщенията и наблюдение на командните (C2) канали за успешни компрометирания.
Повече от 20 отделни организации са били избрани по време на разузнаването и реалните операции. Това включва правителствени министерства, органи за отбрана и разузнаване, посолства и дипломатически мисии, аналитични центрове и компании от отбранително-промишления комплекс, основно в Украйна и Европа. Атаките са се разпрострели и до Близкия изток и свързани с морското дело правителствени агенции в Азия.
Тези усилия съвпадат и с кампания, наречена CaptiveCrunch, която бе документирана през юли и август 2026 г. от ReliaQuest, Microsoft, Google и Lumen Black Lotus Labs.
„Атакуващият е компрометирал поне три компании, предоставящи услуги в хотелиерския сектор, които управляват Wi-Fi за гости на хотели“, заявяват от Anthropic. „Те са използвали компрометирани администраторски данни, за да модифицират DNS записи, така че да сочат към услуги, притежавани от атакуващия (техника, известна като DNS hijacking). На гостите на хотели, използващи компрометираните доставчици, които са се свързали с хотелския Wi-Fi, трафикът, идентификаторът на устройството и IP адресът са били изпратени към сървърите на атакуващия.“
В следващия етап на жертвите са сервирани примамки от тип ClickFix за доставяне на зловреден код за Windows, Android и iOS, съобразен с тяхното устройство -
- Windows - PowerChrome, WUEngine, Shadow C2, MiniPlasma, CloudSyncSvc
- Android - GiftDrop, преименувана версия на GiftsExpress Android surveillance RAT
- iOS - DarkSword
Освен това е установено, че киберпрестъпникът използва данни, откраднати от системите за управление на хотели и устройствата на отделните гости, за да идентифицира допълнителни цели, особено лица, свързани с Украйна, като правителствени служители и производители на дронове.
Това се допълва от опити за превземане на профили в WhatsApp на жертвите чрез използване на браузъри без графичен интерфейс (headless browsers) за свързване на профилите на жертвите като спътникови устройства и в крайна спяха масово експортиране на разговори на руски и украински език от тях, докато потвържденията за прочитане биват блокирани.
„Атакуващият е използвал изкуствен интелект във всеки етап от своите операции“, казват от Anthropic. „В локални среди атакуващият е използвал изкуствен интелект, за да следи незабележимостта и устойчивостта на своите импланти. Резултатът от горното е, че изкуственият интелект е прехвърлил тежестта на разходите обратно върху защитниците. Преди защитниците можеха да забавят оперативното темпо на атакуващия чрез внедряване на ново откриване.“