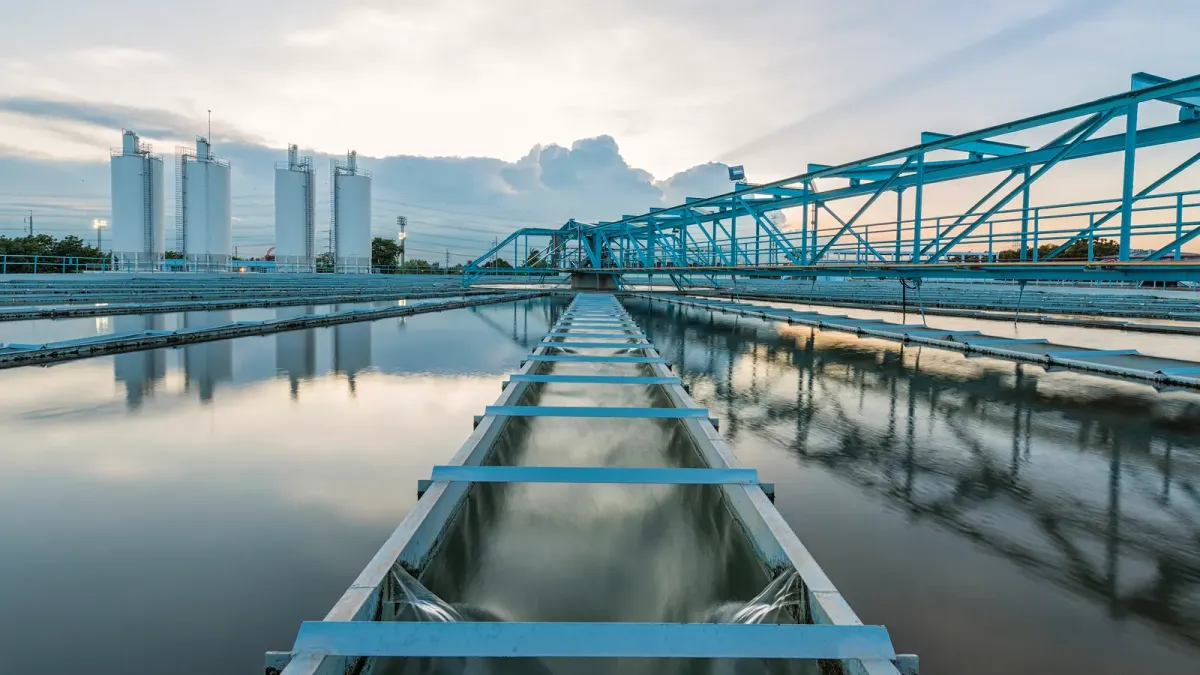
Щатските главни информационни директори (CIO) и главни директори по сигурността на информацията (CISO) се нуждаят от допълнително финансиране, персонал и обучение, за да защитят секторите на водоснабдяването, енергетиката и здравеопазването, според нов доклад.
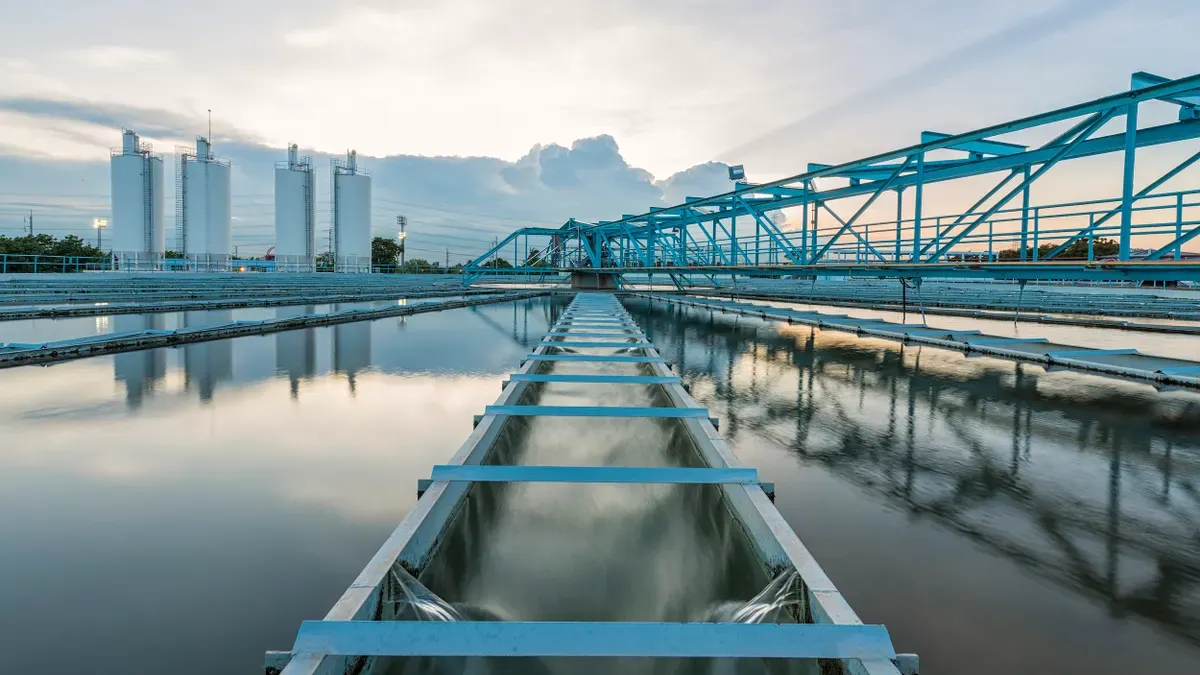
Щатските и местните власти в САЩ са изправени пред сериозни пропуски във възможностите си за защита на критичната инфраструктура във време на повишена активност на заплахите.
Щатските органи заявиха, че се нуждаят от допълнително финансиране, федерална подкрепа и персонал, за да защитят ключови сектори като водоснабдяване, енергетика и здравеопазване, се посочва в доклад на Националната асоциация на щатските главни информационни директори (NASCIO) и General Dynamics Information Technology.
„Проучването показва, че щатите и местните власти не разполагат непременно с необходимото финансиране за справяне с тези предизвикателства пред киберсигурността“, заяви Миша Бекет, старши директор „Разузнаване за киберзаплахи“ в GDIT, пред Cybersecurity Dive.
Докладът се публикува в критичен момент за щатските и местните власти. През юли заподозрени авторите на заплахи, свързани с Иран, стартираха серия от координирани хакерски атаки срещу водоснабдителни дружества в САЩ, засягайки съоръжения за питейна и отпадъчна вода в най-малко 12 щката. Към края на миналия месец Агенцията за киберсигурност и инфраструктурна сигурност (CISA) потвърди, че над 100 системи, свързани с интернет, са били обект на атаките през юли.
От месеци заподозрени хакери, свързани с Иран, се насочват към достъпни през мрежата промишлени устройства — така наречените програмируеми логически контролери (PLC) — които се използват от водоснабдителни дружества, енергийни компании и други ключови промишлени сектори. Тези атаки принудиха много дружества временно да спрат водоподаването и оставиха операторите без достъп до оборудването за мониторинг в собствените им съоръжения.
Проучването на NASCIO показва, че безопасността на водоснабдителните дружества е основно опасение сред щатските официални лица, но те са изправени и пред значителни заплахи за други съоръжения, включително електрически и газови мрежи, телекомуникационни мрежи, болници и транспортни системи.
Ограничени ресурси
Ерол Вайс, главен директор по сигурността в Health Information Sharing and Analysis Center, заяви, че щатската помощ е станала от изключително значение, отчасти поради това, че федералното правителство съкращава собствените си ресурси и прехвърля голяма част от тежестта върху щатите.
„Този доклад е особено уместен за здравеопазването, тъй като разглежда киберсигурността като проблем на критичната инфраструктура на ниво целия щат, а болниците разчитат на щатските и местните партньори за управление при извънредни ситуации, координация на общественото здраве, комунални услуги и транспорт“, каза Вайс пред Cybersecurity Dive.
Ключови щати са приели споделени услуги или планове на ниво целия щат, при които се въвеждат поредица от обучения, ресурси и други мерки в подкрепа на местните доставчици да защитят системите си от киберзаплахи.
Щатските правителства предприеха допълнителни мерки, за да се намесят и да попълнят част от празнината, оставена от федералните съкращения.
Щатът Ню Йорк в началото на август обяви безвъзмездни средства в размер на 9 милиона долара в помощ на 153 местни дружества за питейна и отпадъчна вода.
Докладът цитира и допълнителни усилия на Ню Джърси, Юта и Орегон за разработване на планове между местните власти и други организации с цел осигуряване на допълнителни ресурси и обучение.
„Атакуващите не се интересуват къде започват и свършват границите на местната, окръжната или щатската власт“, каза Мередит Уорд, заместник-изпълнителен директор на NASCIO. „Всеки е мишена, поради което трябва да работим заедно.“
Белият дом стартира план миналия месец за осигуряване на допълнителни ресурси за водоснабдителните дружества, започвайки с пилотна програма в Тексас.
CISA също очерта планове за попълване на стотици незаети позиции — стъпка, която би могла да помогне на субектите с недостатъчно ресурси да получат допълнителна подкрепа.
Докладът препоръчва няколко незабавни стъпки:
- Щатите трябва да инвентаризират и оценят критичните инфраструктурни системи с най-висок риск, които биха могли да застрашат безопасността и здравето.
- Щатите трябва да приложат подход за справяне с киберриска на ниво цялото правителство.
- Силно да се насърчават или да се въведат като задължителни основните стандарти за киберхигиена.
- Щатите може да се наложи да въведат задължителни изисквания за докладване на киберинциденти.
- Поддържане или разширяване на услугите за критична инфраструктура към местните органи и специалните райони.