В четвъртък Anthropic съобщи, че е идентифицирала и неутрализирала мащабни неразрешени атаки за дистилация срещу Claude от страна на седем лаборатории, базирани в Китай, включително Alibaba, Moonshot, DeepSeek, Z.ai (известна още като Zhipu) и MiniMax.
Дистилацията на знания сама по себе си е легитимен метод за обучение. Тя представлява техника в машинното обучение, при която голям и мощен ИИ модел влиза в ролята на „учител“, за да обучи по-малък, по-малко способен или по-бърз модел „ученик“ да копира неговите възможности.
От друга страна, неразрешената дистилация е мащабна кампания, която прикрито извлича възможностите на даден модел и ги възпроизвежда в друг модел без разрешение, обикновено чрез използване на мрежи от фалшиви профили, създадени с откраднати кредитни карти, данни за вход и API ключове.
Водещите ИИ лаборатории на Запад, включително тези на Google и OpenAI, многократно са съобщавали за атаки с дистилация, насочени срещу техните модели. От Anthropic заявиха, че са наблюдовали неоторизирани лаборатории да използват „все по-усъвършенствани методи“ за заобикаляне на защитите и прихващане на техните възможности, като например функции за агенти, използване на инструменти, програмиране, анализ на данни и логическо мислене, чрез трикове за манипулиране на подканите (prompt manipulation).
„DeepSeek, Xiaomi и Moonshot подаваха към Claude разговори между собствените си модели и потребители“, посочват от Anthropic. „След това тези лаборатории използваха отговорите на Claude като данни за обучение, с които да дистилират възможностите на Claude. Някои от тези обмени съдържаха чувствителна информация, включително от индивидуални потребители, големи многонационални компании и субекти, свързани с държавни институции.“
Компанията за ИИ заяви, че тези лаборатории обикновено получават достъп до нейните модели чрез пренасочване на заявки през прокси услуги, наричани още трансферни или релейни станции. Те създават хиляди нови профили под измислени самоличности, с фалшиви или откраднати кредитни карти и незаконно събрани API ключове, принадлежащи на легитимни компании или физически лица.
Според Anthropic неоторизираните ИИ лаборатории също така придобиват транскрипти от взаимодействия на потребители с водещи американски модели, закупувайки ги от препродавачи на трети страни – оператори на прокси услуги, които записват тези разговори без знанието или съгласието на потребителите.
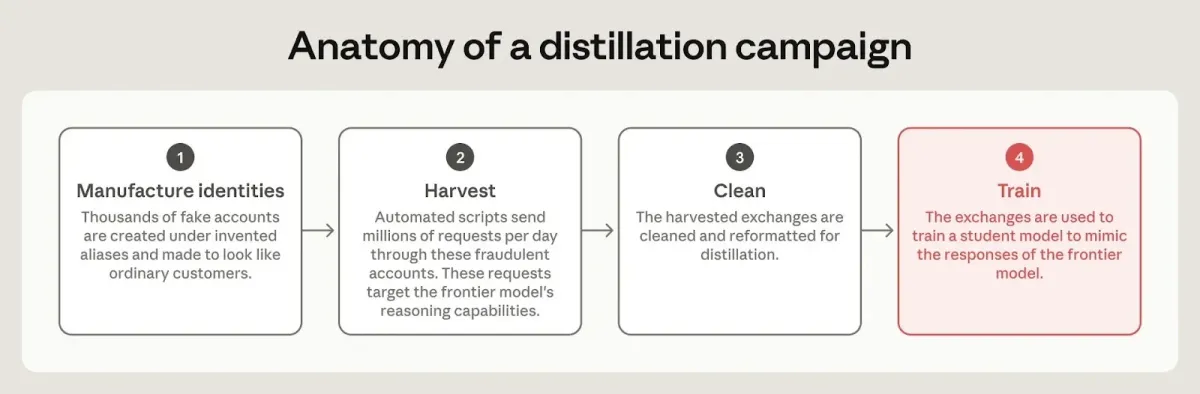
„В други случаи неоторизирани лаборатории пренасочваха заявки от своите потребители към Claude – без знанието или разрешението на тези потребители – за да събират разговорите между потребителите и Claude с цел обучение“, изтъкват от Anthropic.
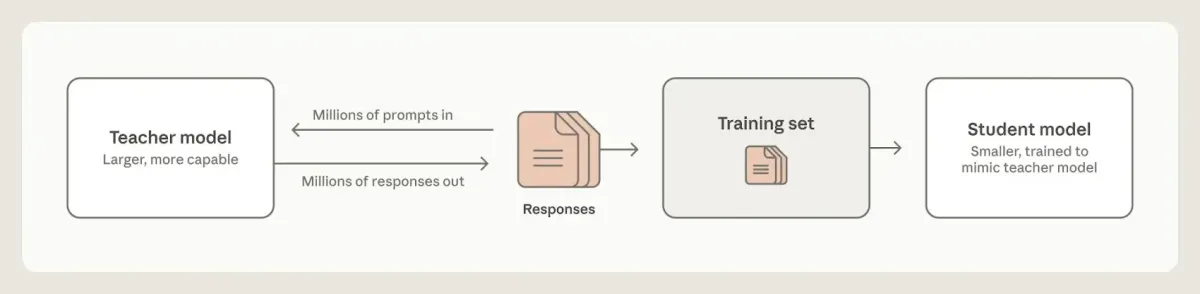
От февруари 2026 г. компанията за ИИ съобщава, че е открила шест кампании за неразрешена дистилация, извършени от базирани в Китай ИИ лаборатории с цел да развият собствените си модели:
- GTG-16005 (151 милиона обмена, наблюдавани между май и юли 2026 г.), при която група оператори, свързани с Alibaba, са насочили атаката си към транскриптите на веригата от разсъждения (chain-of-thought — CoT) на Claude Opus 4.6 и 4.7. Това е описано като „най-голямата атака с дистилация, която някога сме измервали“. Тя е достигнала пик от приблизително 3 милиона обмена на ден, стартирани от над 3 500 измамни профила, насочени към агентни задачи, софтуерно инженерство, разработка на ядра (kernel development) и дългосрочни задачи.
- GTG-16002 (23 милиона обмена, наблюдавани между май и юли 2026 г.), при която Moonshot AI незабелязано пренасочва клиентите си към Claude, вместо да ги обработва чрез Kimi, след което показва отговорите от Claude на потребителите. Успоредно с това част от тези разговори са били прихващани и запазвани за обучение на нейния CoT модел. За 10-дневен период се твърди, че Moonshot е препредала близо 300 000 клиентски заявки към Anthropic чрез мрежа от прокси услуги от 5 380 измамни профила, повечето от които са разположени в Сингапур и Япония.
- GTG-16001 (над 12,1 милиона обмена, наблюдавани за 14 дни през юли 2026 г.), при която DeepSeek е следвала същия подход като Moonshot AI за мълчаливо препредаване на взаимодействията към Claude, без да информира своите клиенти, с цел извличане на CoT транскрипти.
- GTG-16006 (над 3,4 милиона обмена, наблюдавани за 17 дни през юни и юли 2026 г.), при която Zhipu (известна още като Z.ai) е управлявала система за извличане на CoT и е превъзпроизвеждала логически следи на Claude през същия модел за обучение на своите системи. Дейността е извършвана чрез ротация на 273 измамни профила.
- GTG-16008 (над 400 000 обмена, наблюдавани за 20 дни през март и април 2026 г.), при която Xiaomi е превъзпроизвеждала потребителски разговори и сесии за програмиране от собствените си модели MiMo към Claude, използвайки средите за програмиране OpenClaw и OpenCode, за да подсили данните за обучение на бъдещи модели.
- GTG-16012, при която SenseTime е закупила транскрипти от взаимодействия на потребители с Claude от външни доставчици на данни.
- GTG-16003, при която MiniMax е изградила собствена мрежа от прокси услуги чрез фиктивна фирма, предлагаща достъп до модели, разработени от Anthropic и OpenAI, вероятно с цел събиране на взаимодействия между потребителите и водещи американски модели за обучение на своите системи.
„Разпространението на прокси услуги за заобикаляне на ограниченията за достъп до Anthropic създаде вторичен пазар, чрез който лабораториите могат да купуват или придобиват събрани взаимодействия между потребителите и Claude“, заявиха от Anthropic. „Някои прокси мрежи както осигуряват достъп до Claude за потребители в неподдържани региони, така и запазват разговорите, за да ги продават на други лаборатории.“
За справяне с неразрешената дистилация компанията съобщи, че блокира профили на препродавачи или такива, работещи от неподдържани региони като Китай, Иран и Русия, когато потребителите не потвърдят самоличността си. За да се затруднят неоторизираните лаборатории при дистилацията на възможностите на Claude, моделът е обновен така, че да обобщава вътрешните си разсъждения, преди да отговори, което прави откраднатите транскрипти по-малко полезни за последващо обучение.
„А с Fable 5.1 въведохме функция за запазено мислене (preserved thinking), която спира новите API профили да променят системните подкани, инструментите или съобщенията, които предхождат разсъжденията на Claude в многостъпкови разговори“, добавиха от компанията. „Тези разсъждения са криптирани, а редактирането на контекста преди тях е честа техника, използвана от атакуващите, за да накарат Claude да ги разкрие.“
Това развитие идва в момент, когато Anthropic заяви, че е премахнала редица профили, които са се опитвали да използват нейните модели за наблюдение на граждани и за изследване на болести по начини, които биха могли да подпомогнат създаването на биологични оръжия. По-рано тази седмица американските агенции за киберсигурност и разузнаване обвиниха базирани в Китай компании за изкуствен интелект (ИИ) в „систематично извличане“ на патентовани функционалности и възможности на водещи американски модели чрез атаки с дистилация.