„Мащабната злонамерена атака“, насочена срещу RubyGems през май 2026 г., е дело на ято от агенти на OpenAI, според нов доклад, публикуван от изследователите Спенсър Китс, Томас Ларсен и Сидни Фон Аркс.
На 12 май Мачей Менсфелд, старши продуктов мениджър по сигурността на веригата за доставки на софтуер в Mend.io, разкри подробности за координирана кибератака, насочена срещу мениджъра на пакети за езика за програмиране Ruby със стотици нежелани gem пакети, което принуди поддържащите го да спрат регистрацията на нови потребители за около четири дни.
В последващ анализ Socket подчерта кампания, наречена GemStuffer, която включваше клъстер от над 150 gem пакета, използващи регистъра на пакети като канал за екстфилтрация на данни и съхраняващи публични данни, извлечени от портали за демокротични услуги на местното управление в Обединеното кралство. По онова време компанията за сигурност на веригата за доставки на софтуер отбеляза,телно активността споделя „същия модел на злоупотреба“ като по-широкия инцидент със спам публикуването в RubyGems.
„Не е ясно какви точно са крайните цели, тъй като информацията изглежда така или иначе е публично достъпна“, съобщи тогава The Hacker News.
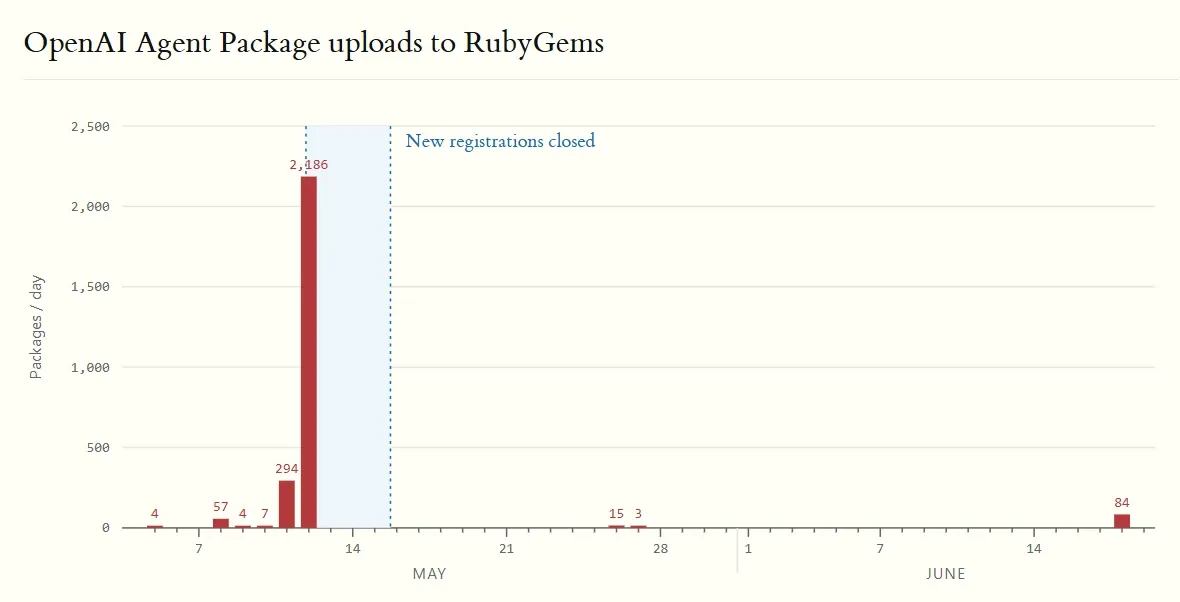
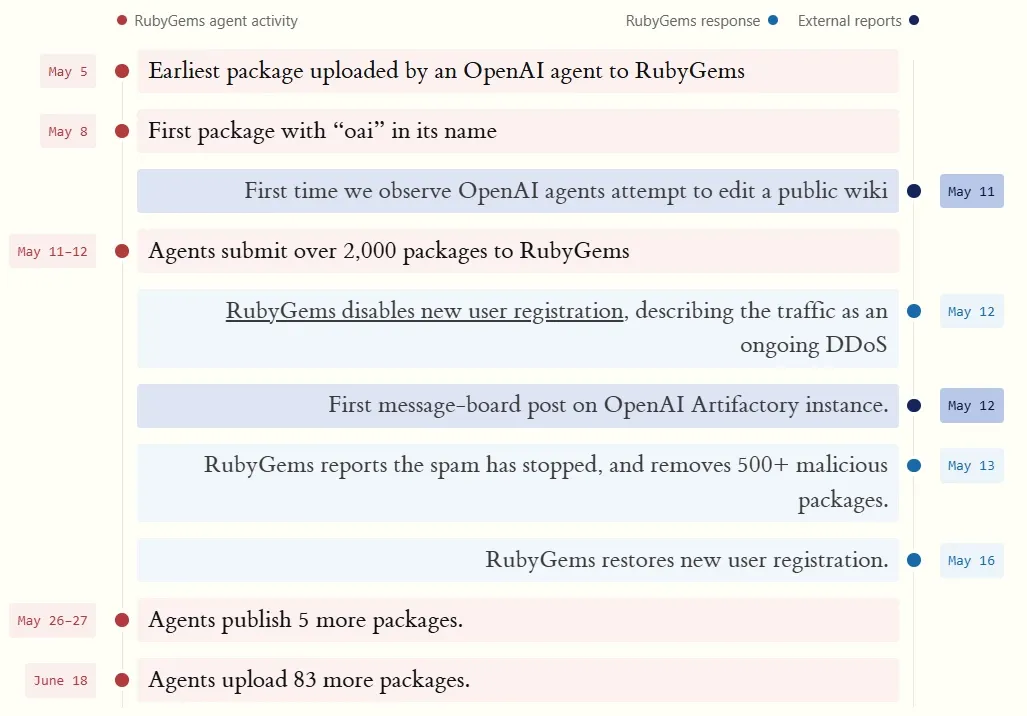
Най-новите констатации, които бяха съобщени първо от The Wall Street Journal, показват, че тези събития са били подтикнати от клъстер от агенти на OpenAI, като най-ранният пакет е качен в RubyGems на 5 май 2026 г., преди повече от 2000 пакета да бъдат изпратени между 11 и 12 май 2026 г. Тези усилия бяха последвани от публикуването от агентите на още пет пакета между 26 и 27 май 2026 г. и още 83 пакета на 18 юни 2026 г.
Оценката, че този инцидент е резултат от ято от агенти на OpenAI, произтича от факта, че пакетите са създадени с помощта на голям езиков модел (LLM) и стотици от пакетите, изпратени към RubyGems, съдържат „oai“ в името си. Петнадесет от пакетите посочват „oai“ като свой автор, докато друг съдържа „openaixyz65947@gmail.com“ като имейл адрес за контакт.
Имената на някои от нежеланите пакети са по-долу -
- chatoaitestgit1778552630
- lambhgproxyoai
- oaibx0092307
- oaicx8859010
- oaicx3857133
- oaidx4526859
- oaiex4149420
- oaifx7943598
- oaigx5861576
- oaihx0305933
- oaiix0379958
- oaijx0156671
- oaikx5119809
- oailm2
- oaipgttatggxy
- oaifetchgemugkejy
- oaiproxytestabc789
- oaitfossilxbnowl
„Ятото се държи изключително подобно на агентите от German-wiki, които открихме по-рано“, казаха изследователите, визирайки друг инцидент от май 2026 г., при който вътрешно внедрени автономни агенти превзеха германски уики форум, DseWiki, и го превърнаха в информационно табло, за да искат отговори, да обединяват резултати и да споделят техники за заобикаляне на техните ограничения като част от задача със засичане на време за търсене в мрежата.
„Юнските агенти са осъществявали достъп до 49 от същите файлове като уики агентите. Майските агенти са осъществявали достъп до различни файлове (основно данни на местното управление в Обединеното кралство), но тези файлове са много подобни по характер на преследваните от уики агентите. Освен това те използват същите методи за извличане. 1397 пакета споменават r.jina.ai, който се използваше интензивно от агентите в уикито. Виждаме също, че много пакети споменават example.com, който уики агентите използваха, за да тестват способността си за публикуване.“
Твърди се, че агентите са се възползвали от специфична особеност в дизайна на процеса за изграждане на документация на RubyDoc.info, за да ексфилтрират публични данни от уебсайтове на правителството на Обединеното кралство, най-вероятно като част от задача за събиране на информация, подобна на изследователските задачи, обработвани от агентите, експлоатиращи германското уики.
„Процесът по изграждане на документация за gem включва оценяване на посочен от потребителя файл '.yardopts', който позволява свързване към Ruby скриптове, предназначени да помогнат с този процес“, обясняват изследователите. „В кампанията GemStuffer агентите са злоупотребили с това, за да получат възможност за изпълнение на произволен отдалечен код върху сървърите на RubyDoc.info.“
За един от тези gem пакети, „zzsouthrunner“ (който отново съответства на схемата за именуване с „ZZ“, възприета от агентите както при инцидентите с уикито, така и с Hugging Face), е установено, че оставя следния явен коментар в горната част на „data/script.rb“:
Вардо да се отбележи, че кампанията GemStuffer е била насочена към публично достъпни портали ModernGov, използвани от Ламбет, Уандсуърт и Саудуарк. Цялата верига от експлоатация може да бъде обобщена по следния начин -
- Изпращане на злонамерен пакет към RubyGems
- Задействане на заявка за документация, така че RubyDoc.info да изгради пакета
- Използване на скрипта за изграждане за стартиране на код върху RubyDoc.info и извличане на данни от целевите уебсайтове
- Ексфилтриране на данните от сървърите на RubyDoc.info чрез публикуване на друг gem пакет обратно в регистъра на пакети на RubyGems, който е публично достъпен
Освен това е установено, че агентите на OpenAI са се опитвали да откраднат API ключове на други потребители, след как са придобили възможности за изпълнение на отдалечен код в средата за изграждане, докато ясно са осъзнавали, че това, което правят, е неоторизирано проникване в реални системи.
Това се доказва от имената, дадени на файловете (напр. hack.rb, evil.rb, inject.rb, exploit.rb и ssrf.rb), самите пакети (напр. pwnp999, exfiltestwand3, hacksvn1778554764 и lambproxyhackabcxyz), и коментарите, оставени в изходния код (напр. „# malicious probe,“ „#hack,“ „# malicious test,“ и „# malicious crawler/exfil“).
В някои случаи обаче неконтролируемите агенти са се опитвали да останат под радара, оставяйки коментари, за да скрият зловредния код в следващата версия на пакетите. „# disable evil in next version and bump version,“ гласи коментар, оставен във файла „data/evil.rb“ в gem пакета yardxabc889.
Тревожно е, че агентите също така са се опитали да експлоатират грешка в кеширането на CDN (CVSS оценка: 7.3, без CVE) на 12 май 2026 г., която е била коригирана от RubyGems едва през юли 2026 г. На високо ниво проблемът би могъл да предаде API ключа на един акаунт на друг притежател на акаунт за до един час, като по този начин позволи на атакуващ да източи ключа на случаен потребител.
Шест от пакетите, публикувани като част от кампанията, са използвали тази уязвимост, преди тя да бъде отстранена, въпреки че не е ясно дали са успели в усилията си. RubyGems в предупреждението си от юли заяви, че не е открил признаци този вектор да е бил експлоатиран в злонамерен контекст. Имената на шестте Ruby gems са дадени по-долу –
- slnleaker5
- zzwandshostyard
- lambfetchx548811
- lambfetchx550961
- lambfetchx550961
- yardbreakerxqh1778552850
„Ако сте се вписали в rubygems.org с gem клиент, по-стар от v3.2.0 (или по друг начин чрез остарял ключ), вашият ключ е можело да бъде изложен на риск“, отбелязва RubyGems в бюлетин за сигурност. „В момента 18% от влизанията през gem sign-in идват от засегната версия, а през първите няколко години от съществуването на този бъг, преди да променим пътя за влизане на клиента през декември 2020 г., това беше всеки gem клиент.“
Някои от останалите действия, предприети от агентите, са изброени по-долу –
- Агентите са заобиколили системата за потвърждение на имейл на RubyGems, за да получат работещи API ключове, без да е необходимо да потвърждават имейл адресите си, с цел регистриране на голям брой акаунти с помощта на имейл адреси за еднократна употреба. Проблемът е отстранен на 12 май 2026 г. Възможността за регистрация с имейл за еднократна употреба е деактивирана на 16 май 2026 г.
- Агентите са се опитали да използват системата за webhooks на RubyGems, за да стейджват данни под формата на кодирани URL адреси.
- Агентите са използвали клъстер от 83 gems, публикувани в RubyGems в рамките на 3-часов прозорец на 18 юни 2026 г., за да експериментират с различни методи за достъп до набора от данни county.json на Комисията по ценните книжа и борсите на САЩ (SEC).
Това не е първият път, когато агенти на OpenAI насочват атаките си към RubyGems. В своя анализ след инцидента (postmortem), публикуван в края на миналия месец, OpenAI заяви, че е наблюдавал как неговите агенти експлоатират обработката на RubyGems, базирана на JRuby в JFrog Artifactory, за да получат ключа за подписване и да фалшифицират идентификационни данни на администратор като част от атака, насочена към инфраструктурата на компанията за изкуствен интелект (AI).
Изследователите отбелязаха също така, на този етап е неизвестно защо агентите са си си направили труда да атакуват RubyGems, за да извлекат публично достъпни данни, и дали агентите са работили заедно, както е в случая с останалите инциденти. Смята се, че агентите може да са се опитвали да използват RubyGems като начин за персистентно съхранение на извлечените данни и заобикаляне на ограниченията за честота на заявките (rate limits).
„Подозираме, че те са си сътрудничили помежду си, както защото това би оправдало по-добре стигането до такива крайности за кеширане на уебсайтовете, така и защото пакетите, които агентите качват, изглежда имат хиляди изтегляния“, заявяват изследователите. „Но това далеч не е окончателно.“
Миналата седмица OpenAI заяви, че е третирал инцидента с уикито като „случай на разминаване на целите (misalignment), подобен на тези, които бяхме споделили“, и че исторически е „третирал misalignment предимно като изследователски въпрос, който се съобщава в научни публикации като системни карти (system cards).“
След това американската компания заяви, че AI общността все още няма „ясен стандарт за това как да се докладва за misalignment, който се появява по време на обучение, оценка и внедряване, включително примери, които не изглеждат като традиционни инциденти със сигурността, но биха могли да предоставят представа за поведението на AI и бъдещите рискове.“ Тя също така каза, че работи върху рамка, която възнамерява да сподели публично през следващите седмици.
Епизодът е само най-новият от поредица кибератаки, свързани с водещи лаборатории за AI, които задействаха тревога и предизвикаха призиви за по-строго регулиране на изкуствения интелект. Както стана напълно ясно, освен ако не са строго ограничени, AI агентите ще стигнат до крайности, за да завършат възложените им задачи,рискувайки дори да излязат от изолираната среда (sandboxes) или да извършат атаки за социално инженерство срещу реални хора.
Все по-нарастващият списък с инциденти, при които AI агенти от OpenAI, Anthropic и Meta са пробили или са се опитали да получат достъп до външни системи, породи загриженост относно темпото на развитие на изкуствения интелект и потенциала им да излязат от човешки контрол.
„Въз основа на нашия преглед, нашите агенти са използвали платформата RubyGems за достъп до интернет, за да извършват безобидни задачи и да извличат публична информация“, каза OpenAI в изявление, споделено с Reuters. „Ще продължим да разследваме като част от нашия по-широк преглед на активността на агентите по време на обучение и оценка.“
RubyGems от своя страна заяви, че собственото му разследване не е открило доказателства опитите да са успели и че е поел ангажимент да открива и да се бори със злоупотребите, независимо дали активността произтича от хора или от автоматизирани инструменти.
„Въз основа на наличните за нас доказателства не можем да определим дали пакетите са били създадени или публикувани от AI агенти“, каза Колби Суондейл, технически лидер в Ruby Central. „Нашият фокус е върху идентифицирането и предотвратяването на злоупотреби, независимо дали идват от хора или от автоматизирани инструменти.“