Revolut разкри инцидент със сигурността на данните, при който чувствителна информация за клиенти е била предадена, след като компанията за финансови технологии е получила измамна заявка, изглеждаща така, сякаш произхожда от легитимна държавна агенция.
Съобщава се, че инцидентът е разкрил изключително чувствителна документация за познаване на клиента (KYC) и подробни финансови записи, принадлежащи на ограничен брой потребители, включително копия от паспорти или шофьорски книжки, селфита за потвърждение на самоличността, извлечения по сметки и пълни истории на транзакциите, съдържащи и дейности, свързани с Bitcoin.
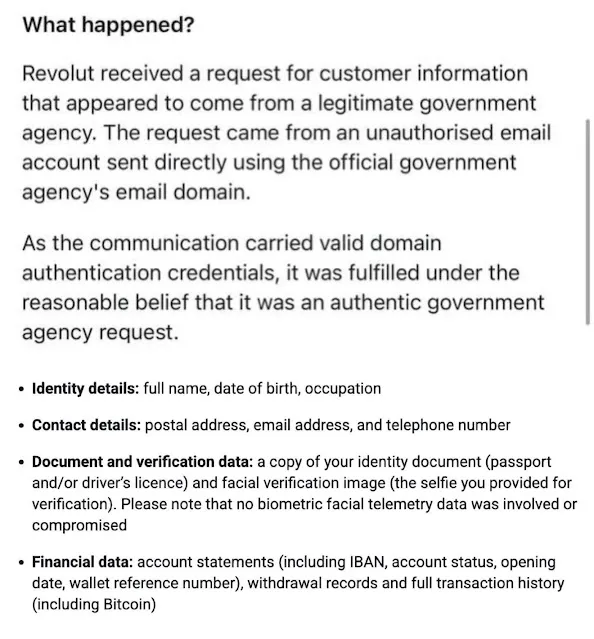
Според обяснението на Revolut изтичането не е резултат от компрометиране на нейните основни системи, мобилно приложение или клиентски профили. Вместо това компанията заяви, че е била мишена на изтънчена операция за имитация, включваща неоторизиран имейл акаунт, действащ под официалния имейл домейн на държавна агенция.
Тъй като съобщението е имало валидни идентификационни данни за автентичност на домейна, Revolut е предположила, че обработва автентична правна или държавна заявка за информация и я е изпълнила.
Предоставеният отговор съдържал обширна информация. Той включвал пълните имена на клиентите, дати на раждане, професии, пощенски адреси, имейл адреси и телефонни номера.
Изложените документи и данни за потвърждение според информациите са включвали копия от документи за самоличност, като паспорти и шофьорски книжки, заедно с изображения за лицево потвърждение, изпратени по време на регистрацията.
Revolut подчерта, че биометричната лицева телеметрия не е била засегната или компрометирана, въпреки че загубата на сканирани документи и селфита за потвърждение все пак може да създаде сериозни рискове от кражба на самоличност и имитация за засегнатите лица.
Финансовите данни са включвали извлечения по сметки, съдържащи IBAN, информация за статуса на сметката, дати на откриване на сметката, референтни номера на портфейли, записи за тегления и пълни истории на транзакциите.
Включването на записи за транзакции с криптовалута, включително Bitcoin активност, е изключително чувствително, тъй като може да помогне на престъпниците да профилират богатството на жертвите, тяхното търговско поведение, използването на портфейли и потенциалната им изложеност на целеви измами.
Revolut описа събитието като изтънчена атака от тип социално инженерство, а не като пробив в нейната вътрешна инфраструктура. Компанията заяви, че е предприела бързи действия за блокиране на неоторизирания имейл източник, уведомяване на съответните органи и контакт със засегнатите клиенти. Тя също така поддържа твърдението, че средствата на клиентите остават в безопасност и че нейните системи не са били компрометирани.
Въпреки това инцидентът предизвика подновена загриженост относно последиците за сигурността от задължителното събиране на KYC данни в банките, финтех платформите и услугите за криптовалута. On-chain изследователят ZachXBT и други фигури от общността на криптовалутите подчертаха твърденията, че операцията е била насочена към потребители с голямо нетно състояние – група, която е изложена на повишен риск от фишинг, SIM-swapping, изнудване, физически заплахи и силно персонализирани опити за кражба на криптовалута.
За засегнатите клиенти на Revolut комбинацията от документи за самоличност, данни за контакт, информация за сметката и история на транзакциите може да предостави на атакуващите необходимия материал за изграждане на убедителни примамки чрез социално инженерство. Измамниците могат да се представят за служители на поддръжката на Revolut, правоприлагащи органи, борси или данъчни власти, докато използват лична информация, за да направят съобщенията си да изглеждат легитимни.
Случаят също така демонстрира как доверените имейл домейни могат да бъдат злоупотребени, когато атакуващ получи достъп до или използва злонамерено пощенската инфраструктура на легитимна организация.
Дори правилно автентифицираният имейл може да бъде злонамерен, когато самият акаунт на подателя е неоторизиран. Инцидентът подчертава необходимостта организациите, които обработват чувствителни клиентски записи, независимо да потвърждават високорисковите заявки за информация чрез алтернативни (out-of-band) канали, вместо да разчитат единствено на автентификация на домейна или самоличност на подателя.
Научете 7-те фази за внедряване на AI SOC с метрики – Изтеглете безплатния AI SOC Deployment Playbook 2026.