Автори на заплахи, свързани с китайска шпионска група, се възползват от критична уязвимост (CVE-2026-51990) в приложението Sogou Input Method за Windows на Tencent, за да инсталират задната вратичка (backdoor) GrayRabbit.
Изследователи от компанията за киберсигурност Gen Digital предупреждават, че проблемът със сигурността е уязвимост за дистанционно изпълнение на код (RCE) с едно щракване.
„Наблюдавахме как тази уязвимост се експлоатира активно от групата атакуващи UNC3569 за внедряване на задната вратичка GRAYRABBIT чрез подправен линк“, заявяват от Gen Threat Labs.
Sogou Input Method е популярно приложение за Windows, което позволява на потребителите да въвеждат китайски знаци с помощта на стандартна клавиатура, като също така предлага персонализиран манипулатор на връзки и вграден уеб браузър, използващ остарял енджин Chromium.
Разработено от китайския технологичен гигант Tencent, Sogou Input Method според данните има стотици милиони инсталации в Китай.
Gen Threat Labs съобщава, че UNC3569 комбинира три слабости в продукта:
- невалидирано инжектиране на аргументи в командния ред в URI протокола sgbiz:
- неограничена URL навигация в уеб изглед (webview), базиран на CEF
- остарял енджин за браузър Chromium, работещ извън изолирана среда
Веригата на атаката започва с щракване от страна на жертвата върху подправен sgbiz: URI адрес, което кара Windows да извика манипулатора на протокола biz_helper.exe на Sogou, който предава контролирани от атакуващия аргументи на командния ред към легитимния изпълним файл SGMyInput.exe, без да ги валидира.
Инжектираните от атакуващия аргументи отварят компонента skincenter на Sogou и указват на вградения Chromium уеб изглед да зареди контролиран от атакуващия URL адрес. Sogou не ограничава схемата или дестинацията на URL адреса.
В третия етап злонамерена страница експлоатира известна уязвимост в остарелия енджин Chromium 80 на Sogou. Тъй като браузърът работи без изолирана среда и с изключени важни защиты за уеб сигурност, експлойтът постига изпълнение на код и инсталира задната вратичка GrayRabbit.
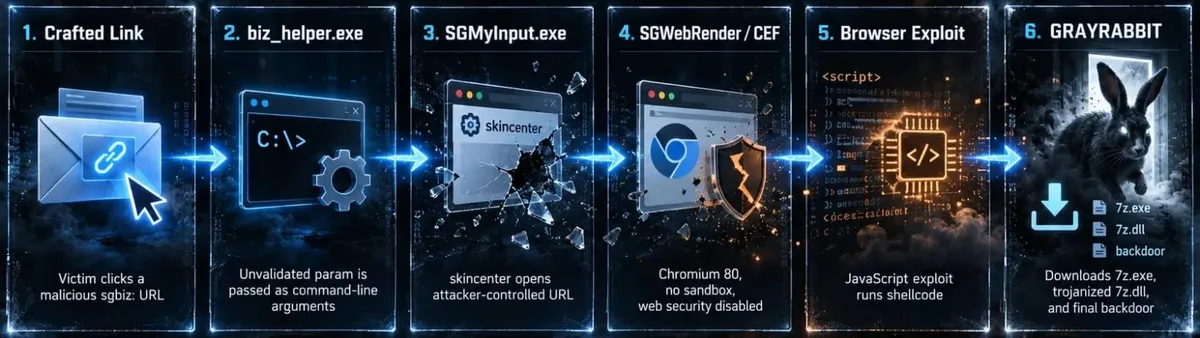
През 2024 г. изследователи от Google описаха GrayRabbit като модулно семейство зловреден софтуер и го свързаха с UNC3569 — базиран в Китай автор на заплахи, действащ както в екосистемата на киберпрестъпността, така и при кибернаемниците.
Пробата от зловредния софтуер, анализирана от Gen Threat Labs, е по-развит 64-битов вариант с разширен набор от команди и RC4-кодирана конфигурация за командване и контрол (C2).
Неговите възможности включват изпълнение на процеси, отваряне на интерактивни реверсивни шелове (reverse shells), качване и изтегляне на файлове, събиране на системна и потребителска информация, както и рефлективно зареждане на плъгини в паметта на хоста.
Gen Threat Labs съобщи констатациите си на Tencent на 9 април, а софтуерният доставчик пусна корекция за сигурност в Sogou Input Method версия 16.3.0.3498, качена на 21 април.
Корекцията за сигурност валидира URL аргументите, приемани чрез манипулатора на протокола, позволява само HTTPS и ограничава навигацията до одобрени домейни, свързани с Sogou и Tencent.
Въпреки това изследователите предупредиха, че основният браузър остава остарял и все още работи без изолирана среда, с много деактивирани защиты за уеб сигурност.