„Permify“ е услуга за оторизация с отворен код, която отговаря на въпроси за достъп по време на изпълнение: може ли потребител X да преглежда документ Y, кои публикации могат да редактират членовете на екип Y. Тя съхранява тези правила на едно място, отделно от кода на приложението, който иначе би ги съдържал.
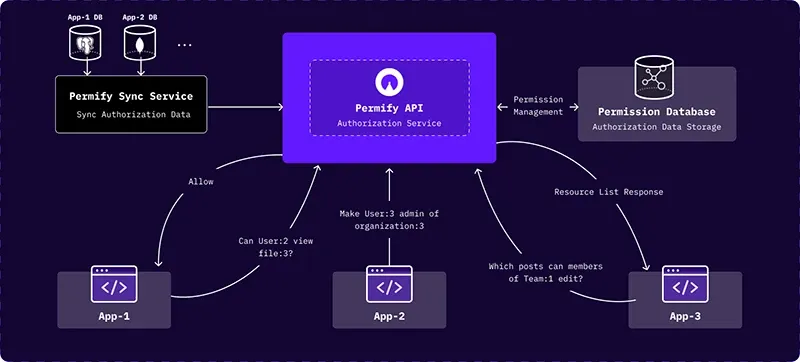
„Permify“ следва дизайна на Google Zanzibar – системата за оторизация, която Google използва в собствените си продукти. Екипите се насочват към подобни решения, когато разрешенията станат специфични и започнат да се влагат едно в друго, както и когато едни и същи правила трябва да важат за няколко приложения едновременно.
Правилата за достъп се пишат на собствения език на „Permify“, който поддържа контрол на достъпа въз основа на роли, връзки и атрибути. Правилото въз основа на връзки предоставя достъп чрез взаимоотношение: собственикът на документ или член на екипа, който го притежава.
Услугата може също така да поддържа отделен набор от правила за всеки наемател (tenant), така че една инсталация да обслужва множество клиентски организации, без техните разрешения да се смесват. „Permify“ отговаря на проверките в рамките на десетки милисекунди.
Единична Docker команда я стартира локално, като приема REST и gRPC заявки и съхранява данните за оторизация в оперативната памет. „Permify“ е член на Cloud Native Computing Foundation, а хранилището съдържа задачи с етикет за парични награди, които се изплащат при приети pull заявки.
„Permify“ е достъпна безплатно в GitHub.