Вниманието към киберсигурността често се повишава след даден инцидент, но след това намалява, тъй като организациите се връщат към съществуващите си приоритети и практики, показва ново проучване на ManageEngine сред 700 ИТ и лидери по киберсигурност в САЩ и Канада.
Всички те вече са преживели пробив или инцидент. Въпреки това 91% заявяват, че имат доверие в настоящото състояние на киберсигурността на своята организация. Едва 8% посочват, че киберсигурността става постоянен приоритет, след като инцидентът остане в миналото.
„Вярването, че пробивите са неизбежни, свали летвата за сигурност“, казва д-р Ерик Хъфман, изследовател по киберпсихология, който коментира констатациите. „Прекалено дълго казваме „не е въпрос на това дали, а кога“. Но все още имаме контрол върху процесите за сигурност, които пряко влияят върху крайния резултат.“
Увереност, която изпреварва превенцията
Една трета от анкетираните вярват, че сериозен инцидент е неизбежен независимо от техните защити, а подобен дял приема рисковете, които смята за управляеми. Известните пропуски често остават отворени, докато одит или реален инцидент не принуди да се предприемат действия. Само малцинство посочва, че на сигурността се отделя последователно внимание през цялата година, извън последващите действия след инцидент.
„Жалко е, че приехме идеята, че лоши неща ще се случат независимо от това какво правим“, казва той. „Много организации купуват инструменти за сигурност в преследване на резултата да бъдат „защитени“. Но сигурността не може просто да се купи или продаде. Тя е постоянно развиващ се процес и трябва да се третира като такъв.“
Спешността избледнява бързо
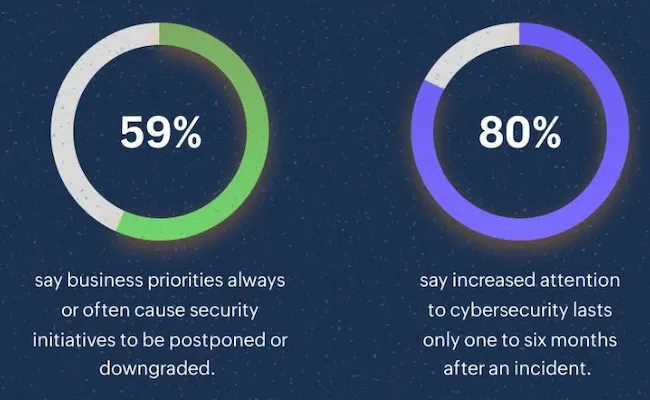
Непосредствено след пробив организациите реагират. Обсъжданията на процесите се засилват, спешността се разпространява в екипа и се въвеждат технически корекции, като например инсталиране на корекции за сигурност, прегледи на достъпа и подобрения на резервните копия. Това внимание рядко продължава дълго. Осемдесет процента от запитаните заявяват, че повишеният фокус върху киберсигурността се запазва само от един до шест месеца, преди да избледнее.
Близо половината от организациите са запазили съществуващите си структури и стратегия след инцидента, без да правят никаква по-широка промяна. По-малък дял са направили целенасочени корекции, насочени към конкретния пропуск, причинил инцидента, а още по-малко са предприели по-широки, дългосрочни промени в управлението, обучението или ескалацията.
Бизнес приоритетите често са причината за това. Повечето от анкетираните заявяват, че конкуриращите се изисквания редовно водят до отлагане или понижаване на приоритета на инициативите за сигурност, а един на всеки пети посочва точно това като основен фактор за последния си инцидент.
Страхът оформя казаното след събитието
Повечето служители, според анкетираните, съобщават за грешка веднага след възникването ѝ. 83% признават, че страхът от последствия влияе върху начина, по който се управлява инцидентът след докладването му, а значителна част описват реакцията на своята организация като фокусирана върху обвинения.
„Киберсигурността от дълго време има култура, базирана на страх, и това създаде среда, която много хора искат да избягват“, добавя Хъфман. „Реакцията при инциденти не трябва да бъде за това кой какво е направил. Фокусът трябва да бъде върху това какво се е случило, защо се е случило и на кого влияе.“
Част от проблема, според проучването, е, че самото отговорно лице не е ясно определено. Близо един на всеки петима запитани заявява, че не е сигурен дали екипите по сигурност, ИТ или бизнес екипите трябва да носят отговорност за даден провал. Тази несигурност струва скъпо, включително забавено отстраняване на уязвимости, прекъсване на бизнеса и по-висок риск данните да бъдат изложени на показ, преди някой да отстрани пролуката.
Препоръките на изкуствения интелект често остават непроверени
Използването на изкуствен интелект е широко разпространено сред тези организации, като той управлява автоматизацията на реакцията при инциденти, аналитичните данни за заплахи, тестовете за проникване и сканирането за уязвимости. Голямо мнозинство заявява, че той е улеснил вземането на решения, а повече от половината му отдават заслугата за по-голяма ефективност или по-силни способности за сигурност. Изкуственият интелект също така е направил мнозинството от анкетираните по-склонни да приемат киберрискове.
Сред организациите, използващи изкуствен интелект в киберсигурността, около две трети заявяват, че често или винаги действат според неговите препоръки без допълнителна проверка.
„Изкуственият интелект несъмнено въвежда нови рискове за организациите“, отбелязва Хъфман. „Големите езикови модели (LLM) са чести цели за атакуващите поради нивото на доверие, което хората гласуват на информацията, получавана от системи с ИИ. Трябва да преминем от „доверявай се, но проверявай“ към „проверявай, след това се доверявай“.“
„Организациите, които наистина се учат от инцидентите, не са само тези, които реагират бързо. Те са тези, които запазват видимостта след кризата, вземат явни решения за риска и превръщат временната спешност в трайна дисциплина“, заключват изследователите.