Преходът към 47-дневни публични TLS сертификати до 2029 г. ще увеличи натоварването, свързано с управлението на сертификати за предприятията, според Certificate Management Outlook на DigiCert. Организациите ще трябва да подновяват сертификатите си над осем пъти по-често спрямо предишния жизнен цикъл и да извършват 40 пъти повече валидации на домейни.
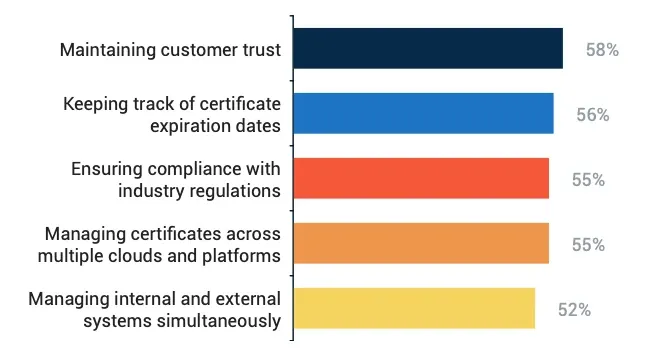
Кои предизвикателства при управлението на сертификати бяха посочени като комбинация от много или изключително притеснителни? (Източник: DigiCert)
Сривовете в сертификатите водят до скъпоструващи прекъсвания
Пропуските в управлението на сертификатите могат да нарушат бизнес операциите. Около 34% от компаниите са претърпели прекъсване на услугите, причинено от изтекъл сертификат, докато 40% съобщават за престой, свързан с лошо управление на сертификатите.
Почти три четвърти са претърпели поне пет часа престой поради проблеми със сертификати през изминалата година, включително 21%, които са претърпели 25 или повече часа. Изтичането на валидността на сертификатите остава честа причина за прекъсвания и създава рискове за организации, които разчитат на ръчно проследяване и процеси по подновяване.
Почти един на всеки четирима анкетирани заявява, че най-значителният им инцидент със сертификат е струвал над 250 000 долара.
Около 57% категоризират сривовете на сертификатите като проблеми с ИТ инфраструктурата, докато 17% ги класифицират като инциденти със сигурността. Ето защо управлението на сертификати е отговорност на инфраструктурата, която може да засегне наличността на услугите и бизнес операциите.
Обемът от сертификати увеличава работното натоварване на ИТ екипите
Нарастващият брой сертификати създава повече работа за ИТ екипите. Повече от половината организации управляват над 1000 цифрови сертификата. Около 49% работят по управление на сертификати и свързани задачи за сигурност поне 12 пъти в годината, докато други 39% правят това между 6 и 10 пъти. Ръчното издаване, подновяване, внедряване и коригиране могат да консумират повече ИТ ресурси с нарастването на обема на сертификатите.
Изтичането на валидността, доверието на клиентите, съответствието с нормативните изисквания и управлението на сертификати в множество облаци и платформи са основни притеснения за организациите.
Управлението на вътрешни и външни системи едновременно е притеснение за 52% от анкетираните. Сертификатите често са разпръснати в различни платформи и среди, което увеличава необходимостта от централизирано управление и автоматизация с цел намаляване на ръчния труд.
Подготовка за 47-дневните сертификати
Почти три четвърти от ИТ лидерите и ръководителите по сигурността очакват обемът на сертификатите да се увеличи през следващите две години. Около 70% се подготвят за по-кратък жизнен цикъл на сертификатите, докато останалите анкетирани са наясно с промените, но все още не са започнали подготовка.
„Изтеклият сертификат може да спре критична услуга точно толкова бързо, колкото и всеки друг инфраструктурен срив“, заявява Майк Нелсън, глобален вицепрезидент и Field CTO в DigiCert. „С намаляването на жизнения цикъл на сертификатите до 47 дни, електронните таблици и напомнянията в календара просто няма да свършат работа. Организациите трябва да знаят всеки един сертификат, с който разполагат, къде се намира той, кой е неговият собственик, и след това да автоматизират жизнения цикъл, преди някое пропуснато изтичане на валидност да доведе до прекъсване на бизнеса.“
Някои компании очакват обемът на сертификатите да нарасне значително, изисквайки от тях да откриват, валидират, издават и внедряват сертификати по-бързо в своите среди. Те могат да се подготвят, като автоматизират по-голяма част от жизнения цикъл на сертификатите.
Подготовката варира според пазара, като организациите в САЩ са по-напред от тези в Обединеното кралство и Австралия. По-кратките срокове на валидност на сертификатите ще увеличат натоварването на екипите, които продължават да разчитат на ръчни процеси.
Форумът CA/Browser съкращава срока на валидност на сертификатите, за да подобри сигурността на Web PKI. По-краткият жизнен цикъл има за цел да поддържа данните за сертификатите и валидацията по-актуални и да намали периода, в който компрометирани или остарели идентификационни данни остават валидни. В резултат на това компаниите ще трябва да управляват подновяванията много по-често.
Автоматизацията на сертификати се разширява извън подновяванията
Автоматизираното управление на жизнения цикъл на сертификатите се нарежда на трето място сред приоритетите в киберсигурността, веднага след базираните на изкуствен интелект операции по сигурност и откриването и реагирането на заплахи в софтуера.
През следващите 12 месеца интеграцията с DevOps е на първо място сред приоритетите за подобряване на управлението на сертификати. Видимостта, съответствието с изискванията, сигурността на веригата за доставки на софтуер и намаляването на ръчната работа също се нареждат преди автоматизираното подновяване на сертификати. Поради това автоматизацията на сертификатите трябва да обхваща целия жизнен цикъл и да се свързва със системите, екипите и работните процеси, които използват сертификати.
Австралия поставя като приоритет разширяването на програмите за съответствие, докато организациите в САЩ и Обединеното кралство поставят видимостта на сертификатите на върха на своите приоритети.
Остарелите системи забавят автоматизацията на сертификати
Компаниите отделят част от своите бюджети за сигурност за управление на сертификати, но разходите остават пречка за по-нататъшна автоматизация. Повече от половината отделят над 10% от бюджетите си за сигурност за управление на сертификати и свързаните с тях решения, въпреки че бюджетните ограничения остават бариера за по-широка автоматизация.
Други пречки включват несъвместимост с остарели системи (legacy systems), липса на подкрепа от страна на ръководството и несигурност относно бизнес обосновката или възвръщаемостта на инвестициите. Липсата на техническа експертиза също ограничава внедряването.
Едва 10% заявяват, че вече са внедрили автоматизация, когато са попитани за пречките пред внедряването. Разширяването на автоматизацията ще изисква интеграция със съществуващите системи и ясна бизнес обосновка за намаляване на сривовете и ръчната работа.